
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
PHPは2026年10月23日付の公式告知で、追加脆弱性「CVE-2026-115560」の成立条件と緩和策を公表した。遠隔からコードを実行される恐れがあるものの、特定の設定とアプリケーションコードが組み合わさった場合に限られると説明している。次回の通常リリースで対応し、それまではアップロード進捗機能を無効にするよう推奨している。
設定とコードの組み合わせが条件に
脆弱性の成立には、セッションのシリアライズ方式を指定するsession.serialize_handlerが設定上はphp_binaryまたはphp_serializeであり、アプリケーションがsession_startより前にini_setを使ってphpへ変更している必要がある。さらに、session upload progressが有効であることも条件となる。
The Registerの取材に対し、PHP FoundationのElizabeth Barron氏は、この設定とコードの組み合わせは実際のPHP利用では想定しにくいと説明した。同財団は、次回の通常PHPリリースで完全な勧告と修正版を公開する予定だとしている。
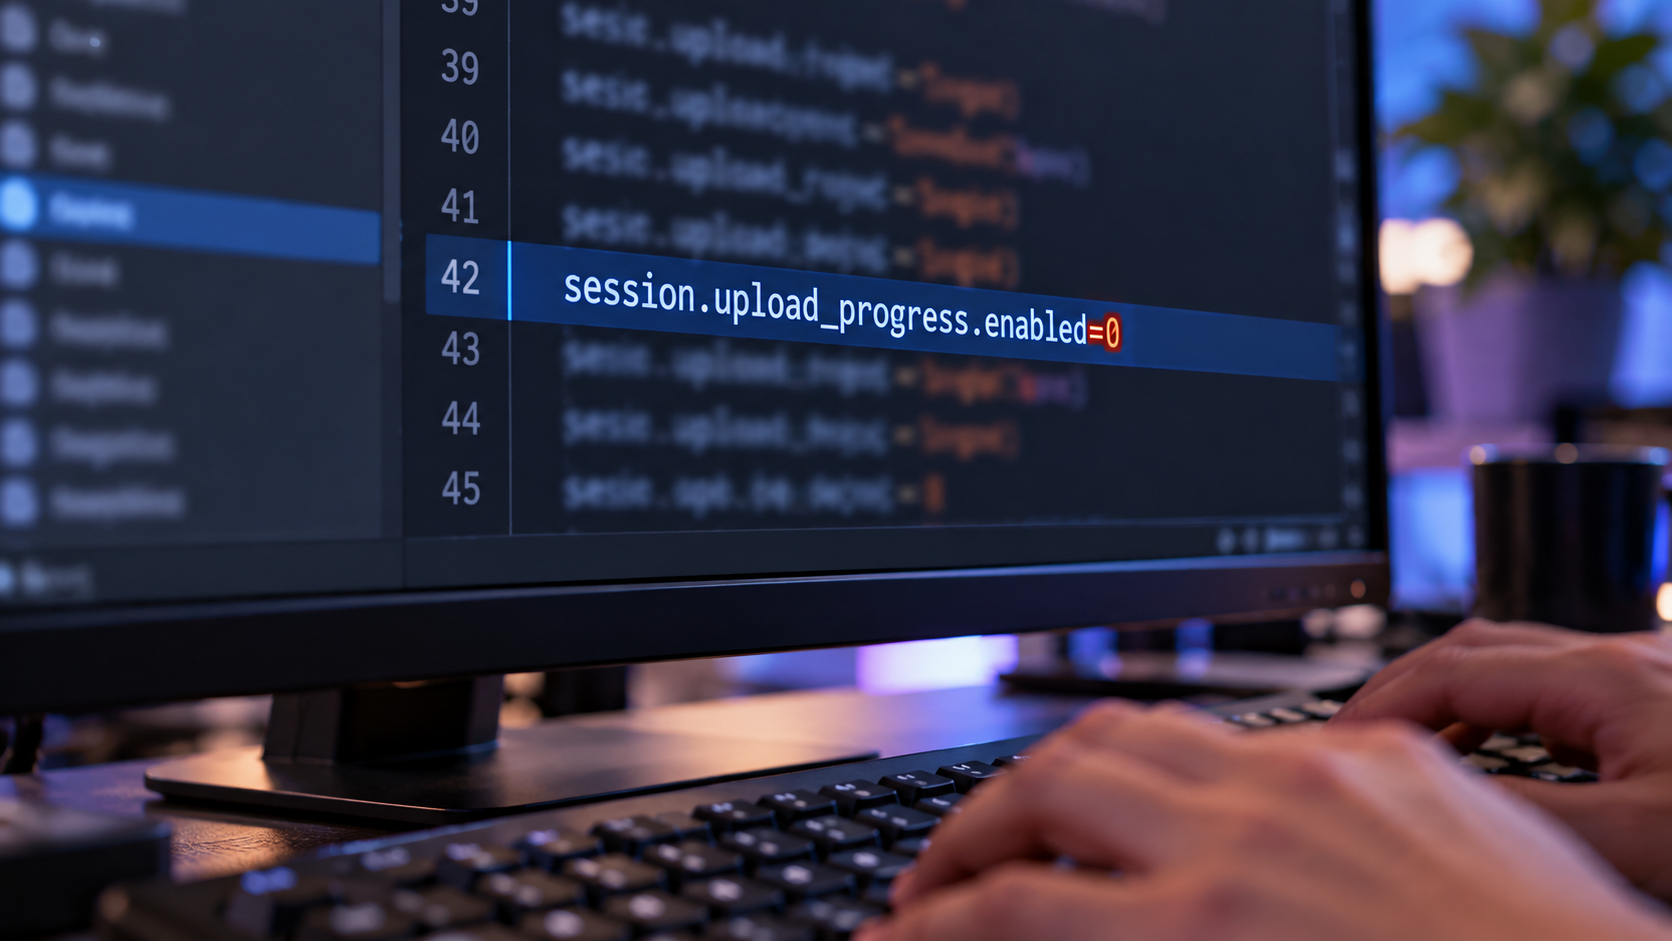
それまでの対策として、PHPはsession.upload_progress.enabled=0に設定すれば、この追加の遠隔コード実行経路から完全に保護できると説明している。一方、シリアライズ方式を実行時に変更しないアプリケーションでは、今回の問題に関してはアップロード進捗機能を有効のままにできるとしている。
設定を適用する際には注意点もある。Red Hatは、PHP-FPMプールやApacheのサーバー設定など、リクエスト解析前に設定が有効になる場所で変更し、全ワーカーを再起動するよう案内している。アプリケーション内のini_setやPHP-FPMの.user.iniでは適切に緩和できない。無効化すると、PHP標準のセッションアップロード進捗機能による進捗情報の取得は使えなくなる。
先行する2件の修正と悪用情報
PHPは10月21日付の告知で、CVE-2026-109618とCVE-2026-109619の修正をPHP 8.5.12、8.4.27、8.3.36、8.2.35で提供した。今回のCVE-2026-115560は別の脆弱性で、これらの修正版には修正が含まれていない。追加脆弱性の修正版は次回の通常リリースで公開する予定だ。
今回推奨されたアップロード進捗機能の無効化は、10月21日のCVE-2026-109619の勧告にも掲載されていた。PHPは、すでに適用している場合は設定を維持すればよく、今回の追加脆弱性について新たな対応は不要としている。
先行する2件の悪用状況については、Sophosが10月22日21時21分UTCの更新で当初の評価を訂正した。同社は顧客環境で悪用成功を観測したとしていたが、テレメトリーが示すのはスキャンと少数の失敗した悪用試行だと説明している。この訂正は、今回の追加脆弱性についての観測ではない。
参考・出典
- PHP News Archive 2026 – Informational advisory: Session upload progress
- RHSB-2026-013 Request handling memory corruption – php
- Proof-of-concept exploit released for PHP vulnerabilities
- There’s a third PHP2Shell bug, but it won’t get an emergency fix
- Cloudflare deploys protections against php2shell vulnerability
- Using AWS WAF to apply mitigations for PHP2Shell RCE vulnerabilities
