メール配信サービスへの不正アクセスで約301万件流出 アララ、対象環境の再開時期は未定
アララ株式会社は2026年10月29日、メール配信サービス「アララ メッセージ」の1システムから、利用企業が保有するメールアドレス約301万件が外部へ持ち出されたと発表した。同社によると、一部環境のWebサーバーの脆弱性を第三者に悪用された。対象環境のサービスは一時停止している。

ニュースはAIで深化する—。
本ページでは「脆弱性」をテーマとした記事を一覧で掲載しています。
アララ株式会社は2026年10月29日、メール配信サービス「アララ メッセージ」の1システムから、利用企業が保有するメールアドレス約301万件が外部へ持ち出されたと発表した。同社によると、一部環境のWebサーバーの脆弱性を第三者に悪用された。対象環境のサービスは一時停止している。
PHPは2026年10月23日付の公式告知で、追加脆弱性「CVE-2026-115560」の成立条件と緩和策を公表した。遠隔からコードを実行される恐れがあるものの、特定の設定とアプリケーションコードが組み合わさった場合に限られると説明している。次回の通常リリースで対応し、それまではアップロード進捗機能を無効にするよう推奨している。
グッドスマイルカンパニーは2026年10月23日付の発表で、公式ショップへの第三者による不正アクセスと、会員の個人情報などが不正に閲覧されたことを確認したと明らかにした。判明後、直ちにサイトを閉鎖し、原因と思われる脆弱性の改修などを行ったが、調査と対応は継続している。
Node.jsは2026年10月21日付で、セキュリティ修正版26.12.1、24.22.1、22.23.4を公開した。公式告知に列挙された脆弱性は10件で、今回の最高重要度に当たるHighは4件。Brotli形式の圧縮データを展開する処理で、リモートコード実行につながる問題も含まれる。
PHPの重大な脆弱性「PHP2shell」の修正公開を巡り、PHP開発者側とソフトウェア供給網のセキュリティ企業Chainguardの間で対立が生じている。2026年10月21日付のThe Registerによると、PHP側は同社が公式開示前に修正済みコンテナイメージを公開したと批判。一方、ChainguardのDan Lorenc CEOは、実際の攻撃を示す情報があったことを早期公開の理由に挙げ…
PHP開発チームは2026年10月21日、認証なしで遠隔からコードを実行される恐れのある重大な脆弱性2件を修正したバージョンを公開した。財務省は同日、安全対策のためホームページの一部コンテンツ・サービスを一時停止したと発表。欧州でも政府機関などが予防的にサイトを停止したと報じられている。
Googleは2026年10月15日付の分析で、企業向け遠隔支援製品「BeyondTrust Remote Support」の重大な脆弱性について、公表後に悪用が拡大する可能性を警告し、修正プログラムの即時適用を呼びかけた。Mandiantは、8月下旬にこの脆弱性がゼロデイとして悪用された証拠を確認している。

ロイターは8月13日(現地時間)、ハッカー集団「Cl0p」が、フィリップス、シェル、フィサーブ、GEなど世界約50社から大量のデータを盗んだと自らのウェブサイトで主張したと報じた。データの種類や量は独立して確認されていない。

Galaxy Researchは8月4日(日本時間)、Coldcardのシード生成の脆弱性に関連するビットコイン流出について、確認済みの3波と14件の小規模事案で1596BTCが約7300アドレスから盗まれたと発表した。
OpenAIは2026年7月15日、脆弱性を自動探索する内部専用モデル「GPT-Red」を発表した。訓練に使っていない間接プロンプトインジェクション環境で、GPT-5.1への有効な攻撃を84%のシナリオで見つけ、生成した攻撃をGPT-5.6の訓練に用いた。

中国工業・情報化省系のネットワーク安全脅威・脆弱性情報共有プラットフォーム(NVDB)は中国時間8日、AnthropicのAIコーディングツール「Claude Code」の2.1.91〜2.1.196に重大な「バックドア」リスクがあるとして警告した。企業や利用者に、該当版の削除または安全な最新版への更新、外部通信管理強化を求めた。
米Appleは米国時間29日、AIが悪意あるハッキングツールの開発を速め、脆弱性の公表から悪用までの猶予を縮めているとして、セキュリティー修正の一般配信を前倒しした。iOS 26.5.2、iPadOS 26.5.2、macOS Tahoe 26.5.2などを同日公開した。
IBMは米国時間6月22日、OpenAIの「Daybreak Cyber Partner Program」参加と新たなアプリケーションセキュリティーサービスの提供開始を発表した。OpenAIのサイバー機能を企業の防御業務に取り込み、AIで高速化する攻撃への対抗を狙う。
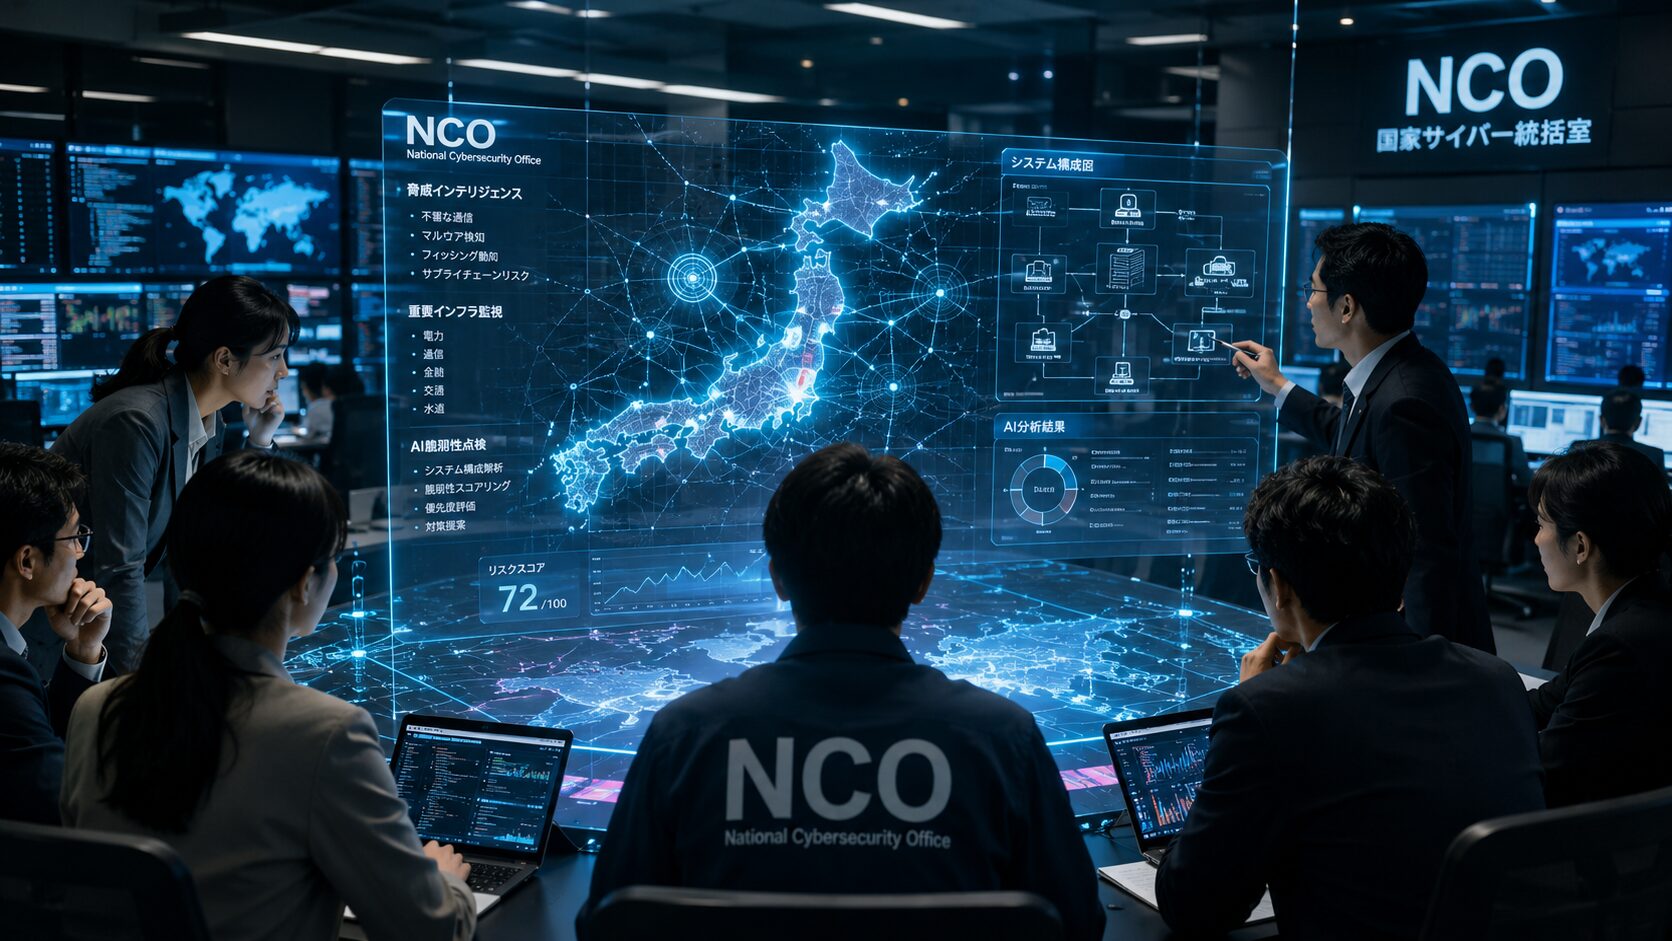
松本尚デジタル大臣・サイバー安全保障担当大臣は6月15日、国家サイバー統括室(NCO)の有識者会議で、官民専門家とAIを活用し、重要システムの脆弱性点検を進める体制を構築する方針を示した。最新AIによる攻撃に備え、防御側の分析力を高める狙いがある。
Anthropicは2026年5月22日公表の更新で、AIモデル「Claude Mythos Preview」を使って1,000件超のオープンソースプロジェクトを走査し、2万3,019件の脆弱性候補を記録したと明らかにした。発見の速さが目立つ一方、実務上のボトルネックはAIによる探索ではなく、人間が候補を検証し、メンテナーへ通知し、修正パッチを作って適用する工程に移っている。公開ダッシュボードでは…
ロイターが5月18日に報じたところによると、Anthropicは、サイバー防御向けの限定プログラム「Project Glasswing」で提供する「Claude Mythos Preview」を巡り、利用組織が同様の脆弱性にさらされうる外部企業とも脅威情報を共有できるよう、運用を見直す方針を示した。4月に始動した枠組みを、発見した弱点をより早く整理し、守る側の対応を広げる方向へ調整する動きである。

OpenAIは、サイバー防衛向けの新たな取り組み「Daybreak」を打ち出した。コードベースを横断して脆弱性を見つけ、修正案を検証し、発見から修復までの作業をAIで速める構想が中核だ。Anthropicも2026年4月7日に「Claude Mythos Preview」と防御目的の「Project Glasswing」を公表しており、高度なAIを防御側にどう配備するかを巡る競争が可視化している。

Anthropicは4月7日、防衛目的の共同枠組み「Project Glasswing」を立ち上げ、その中核として未公開モデル「Claude Mythos Preview」を公表した。同社はこのモデルを自社で最も高性能なモデルと位置づけ、重要ソフトウェアの脆弱性発見と修正に限って参加組織へ提供し、一般提供は予定していないと明らかにした。
中国のSipeedが開発したKVMスイッチ「NanoKVM」は、接続したPCやサーバーをブラウザー経由で遠隔操作できる端末として、€30〜€60程度の手頃さもあって短期間で話題になった。ところがスロベニアのセキュリティ研究者が2025年2月に解析結果を公開し、基本設計の甘さと、仕様からは見えにくい機能の存在が重なっていたと指摘した。便利さの中心にあるはずの管理端末が、逆に弱点になり得る。
