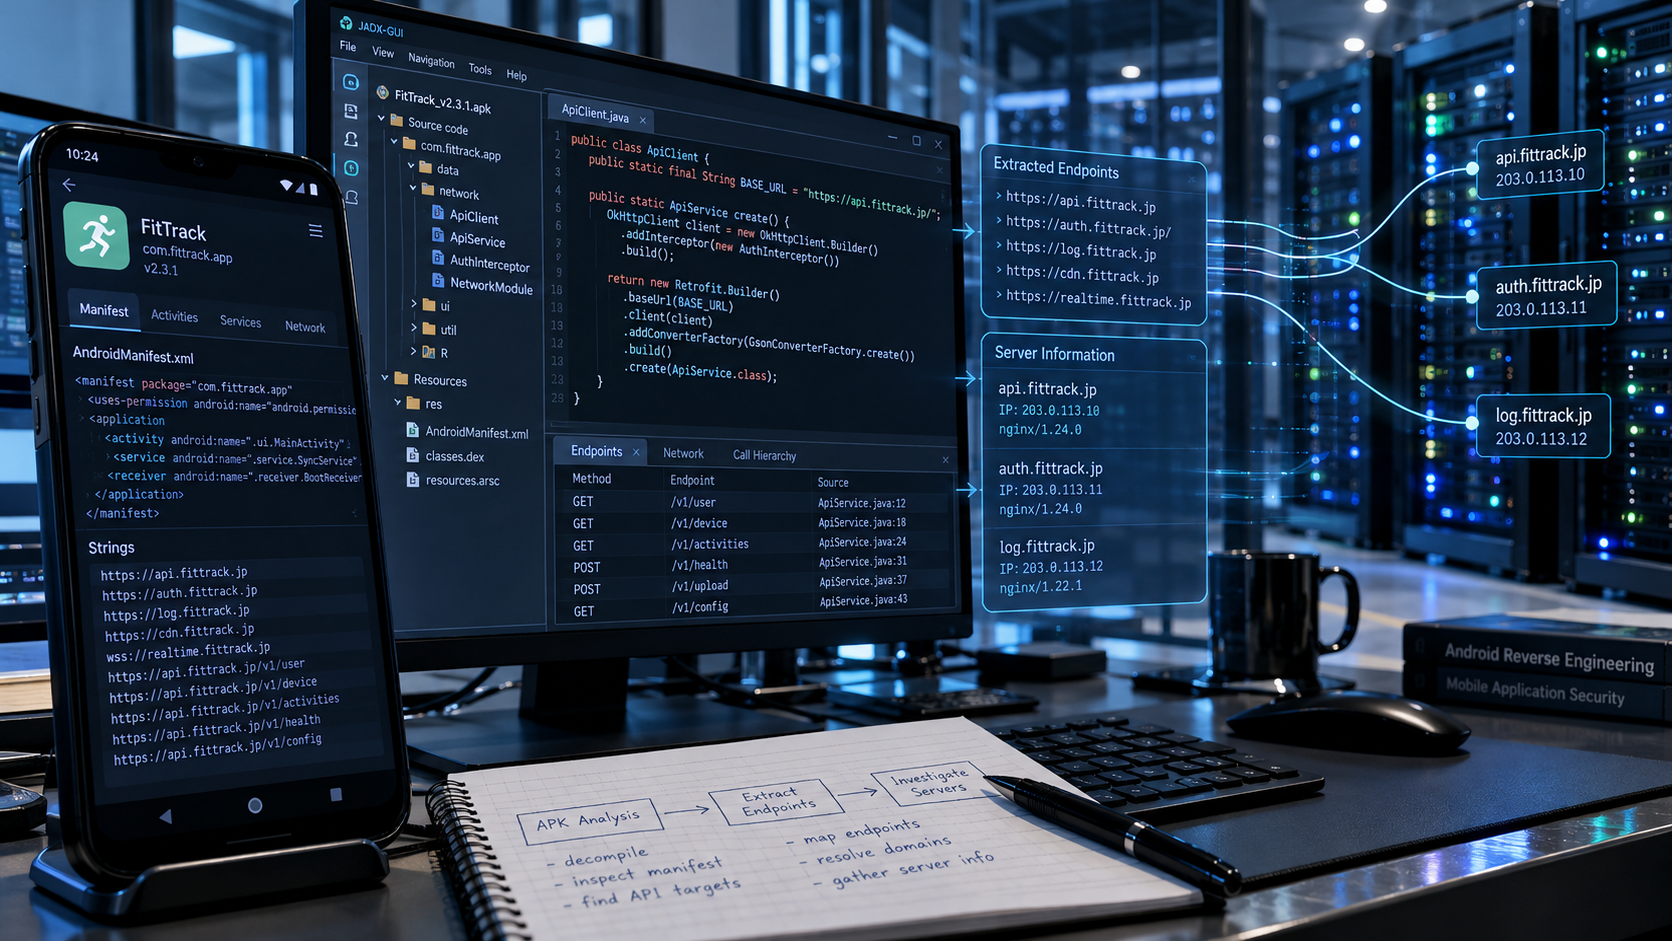
NICT、公開Androidアプリを悪用する「A2B攻撃」を特定 接続先サーバの脆弱性に注意喚起
NICTの脅威情報分析チームLETTICEは、国内で相次ぐ情報漏えい事案の原因の一つとして、公開Androidアプリの解析を起点に接続先サーバを攻撃する手法を特定し、「A2B攻撃(App-to-Backend Attack)」と命名した。2026年10月13日に公表した資料で、アプリ提供事業者に侵害の確認、脆弱性の点検、暫定的な緩和策の3種類の対策を示した。

ニュースはAIで深化する—。
本ページでは「LETTICE」をテーマとした記事を一覧で掲載しています。
NICTの脅威情報分析チームLETTICEは、国内で相次ぐ情報漏えい事案の原因の一つとして、公開Androidアプリの解析を起点に接続先サーバを攻撃する手法を特定し、「A2B攻撃(App-to-Backend Attack)」と命名した。2026年10月13日に公表した資料で、アプリ提供事業者に侵害の確認、脆弱性の点検、暫定的な緩和策の3種類の対策を示した。
