
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
NICTの脅威情報分析チームLETTICEは、国内で相次ぐ情報漏えい事案の原因の一つとして、公開Androidアプリの解析を起点に接続先サーバを攻撃する手法を特定し、「A2B攻撃(App-to-Backend Attack)」と命名した。2026年10月13日に公表した資料で、アプリ提供事業者に侵害の確認、脆弱性の点検、暫定的な緩和策の3種類の対策を示した。
アプリの解析を前提にサーバ側を点検
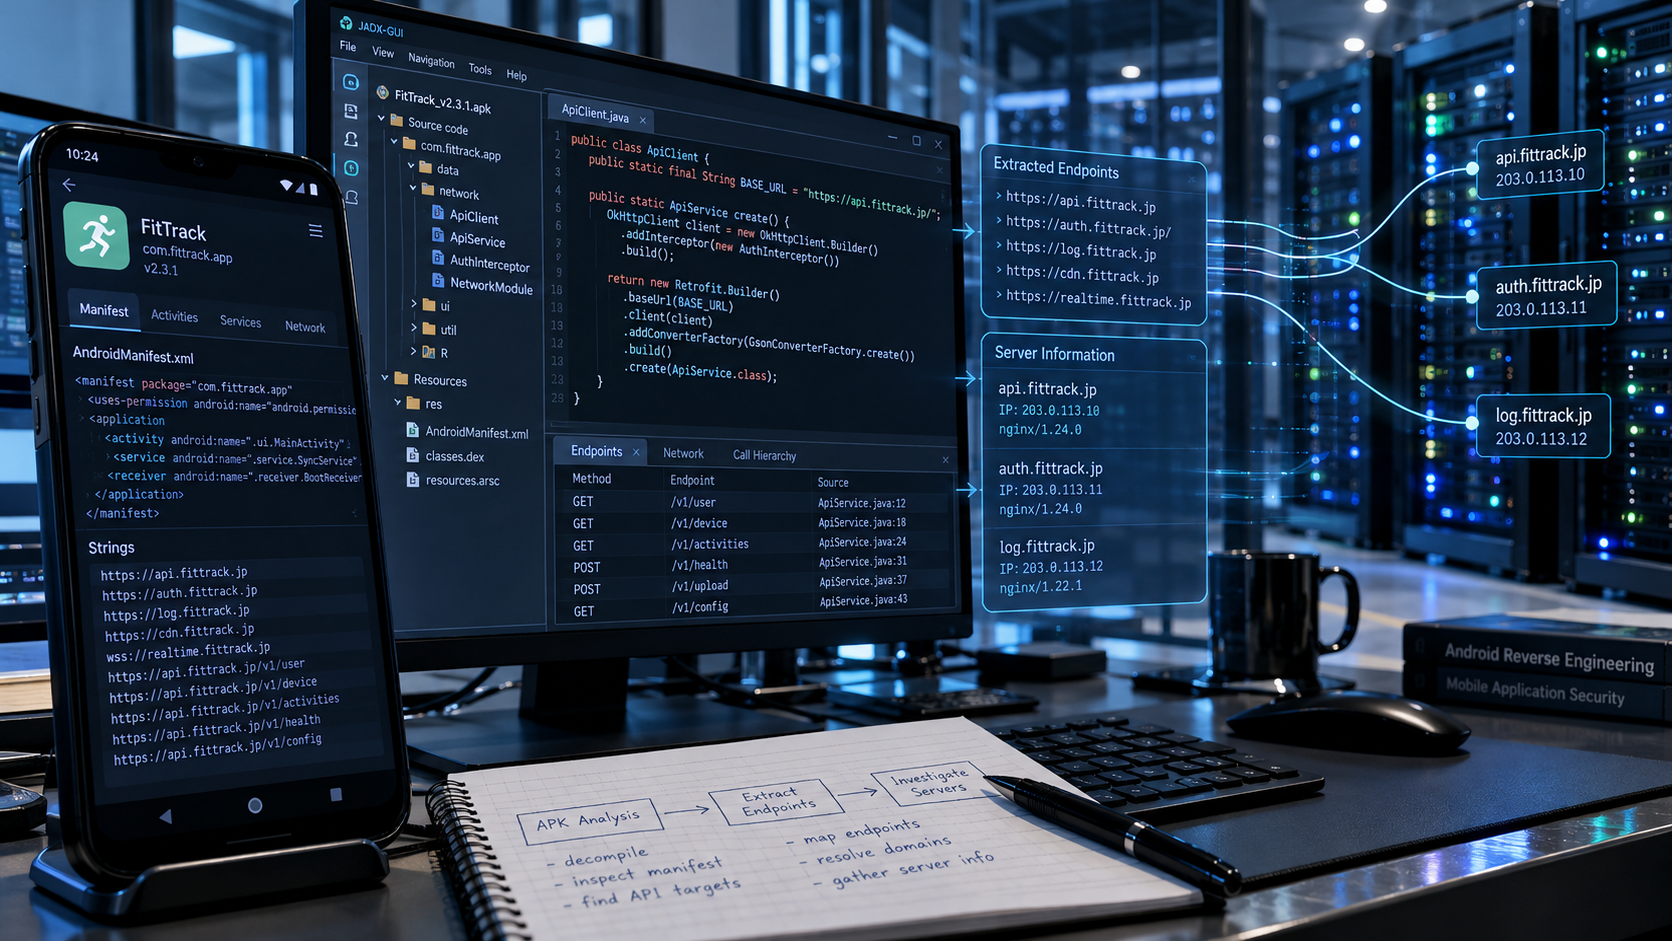
A2B攻撃では、攻撃者が公開アプリを解析し、APIの接続先や仕様を調べる。その情報を利用して、接続先のバックエンドサーバに合わせた攻撃を行う。アプリから得られる情報が、サーバ側の弱点を狙う手掛かりになる仕組みだ。
アプリ自体に脆弱性がなくても、バックエンドサーバ側の認証・認可や入力値の検証に不備があれば、不正アクセスや情報漏えいにつながるおそれがある。NICTは、公開アプリが解析されることを前提に、サーバ側の安全性を確保するよう求めている。
重点的な点検対象として挙げられたのは、APIの認可不備(IDOR/BOLA)、SSRF、RCE、SQLインジェクションなどだ。侵害の有無を調べる際には、公開しているAPIやサーバを洗い出し、アクセスログから不審なアクセスや情報の不正取得がないか確認するよう促している。
暫定的な対応としては、不要なAPIの停止、アクセス制限、監視の強化、認証情報の無効化・再発行を挙げた。脆弱性の点検だけでなく、実際のアクセス状況を調べ、必要に応じて攻撃経路を制限することを求めている。
注意喚起の対象はAndroidに限らない。NICTは、iOSアプリやWebサービスのバックエンドAPIでも同様の問題が起きる可能性を指摘している。また、AIによって解析や脆弱性探索が効率化され、攻撃対象の拡大につながる可能性にも注意を促した。
NICTの発表を受け、総務省も13日、公開アプリの解析情報を悪用したサーバ攻撃への注意喚起を公表した。
