
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
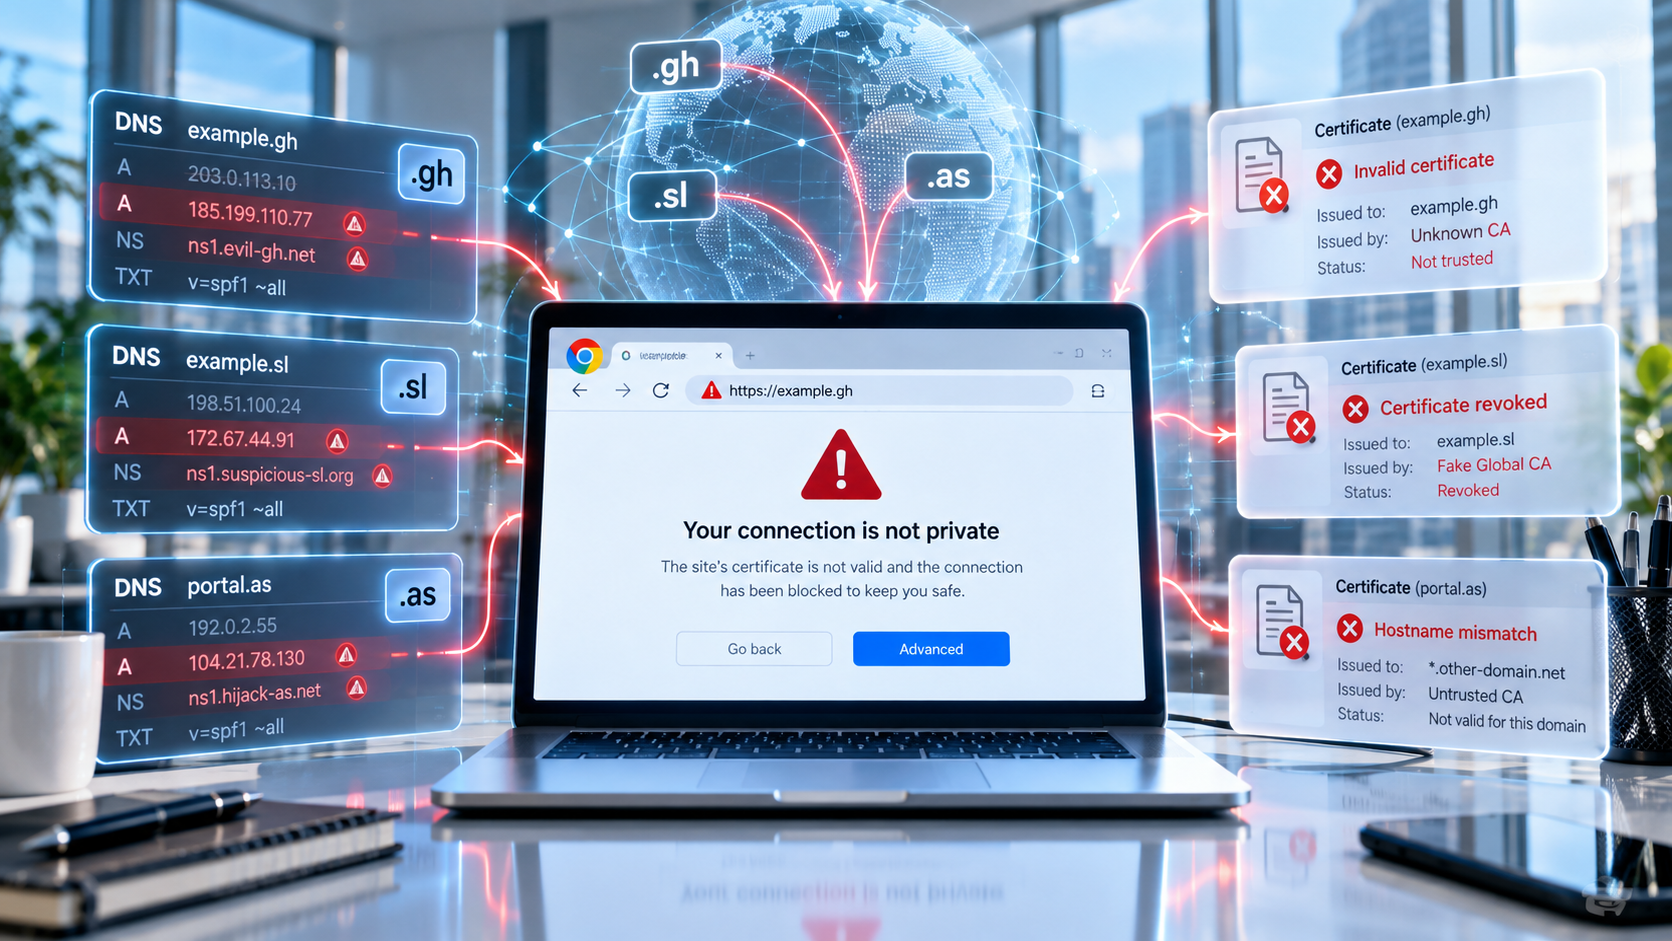
Googleは2026年10月6日付の公式ブログで、.gh、.sl、.asの国別トップレベルドメイン(ccTLD)が乗っ取られ、Googleや他組織のドメイン向けに未承認のTLS証明書が取得されたと発表した。Chromeで不正な証明書を遮断し、発行元の認証局と連携して失効対応を進めた。
DNSの制御を通じて証明書を取得
対象は、ガーナの.gh、シエラレオネの.sl、米領サモアの.asという3つの国・地域別ドメインだ。Googleは、これらの名前空間での乗っ取りを発表の前週に認識したと説明している。
攻撃者は権威DNSレコードを変更し、ドメインの管理権限を確認する自動検証を通過した。Ars Technicaによると、これによって正規の認証局から未承認の証明書を取得できたという。
Googleは具体的な対象ドメイン名を公表していないが、The Hacker Newsは10月7日、CTログの調査でgoogle.com.ghやgoogle.sl、youtube.asなど7ドメインに関する証明書12件を確認したと報じた。さらにiTnewsは8日、CTログとChromeの遮断リストを照合し、9月22〜27日に不正取得された証明書32件を確認したと伝えた。
Googleは自社システムが侵害された事案ではないと説明し、証明書を発行した認証局についても、不適切な行為があったと考える理由はないとしている。
Chromeで遮断、ドメイン所有者には監視を推奨
Googleは、Google向けの未承認証明書をCRLSetsを使ってChromeで遮断し、発行元の認証局と連携して失効させた。さらに証明書の公開記録であるCTログから、同じ攻撃の影響を受けたと考えられる他組織を特定し、該当する証明書もChromeで遮断した。
Googleによれば、Chrome利用者に追加の操作は必要ない。ただし、影響を受けたすべてのドメインを特定できたとは限らず、Chrome以外の利用者を同様に保護できるわけではない。ドメイン所有者には、休眠中や地域別のドメインも含め、CTログを継続的に監視するよう勧めている。
また、証明書を発行できる認証局を制限するCAA設定も、進行中のDNS乗っ取りは防げないという。一方、DNSの制御回復後は、許可するアカウントや検証方法を制限することで、過去の検証結果を悪用した証明書の再発行を防ぐ効果があるとしている。
