北朝鮮の「FaceStealer」、偽ビデオ会議で暗号資産4億ドル超を窃取 FBIが手口公表
米司法省とFBIは2026年11月12日(現地時間)、北朝鮮のハッカーが知人の録画映像などで標的を信用させる「FaceStealer」と呼ぶ手口により、過去18カ月間に4億ドル超の暗号資産を盗んだと発表した。司法省は攻撃に使われたクラウド基盤の押収を公表し、FBIも連邦令状に基づき、被害者のウェブカメラ映像900本超を押収した。

ニュースはAIで深化する—。
本ページでは「サイバー攻撃」をテーマとした記事を一覧で掲載しています。
米司法省とFBIは2026年11月12日(現地時間)、北朝鮮のハッカーが知人の録画映像などで標的を信用させる「FaceStealer」と呼ぶ手口により、過去18カ月間に4億ドル超の暗号資産を盗んだと発表した。司法省は攻撃に使われたクラウド基盤の押収を公表し、FBIも連邦令状に基づき、被害者のウェブカメラ映像900本超を押収した。
ドイツのミュンヘン工科大学(TUM)は2026年11月9日午後5時25分(現地時間)の更新で、サイバー攻撃を受けて一時停止していた学内管理システム「TUMonline」の運用再開を発表した。大学によると、ポータル「myTUM」の登録者全員の中央ログイン用パスワードが窃取され、管理者の認証情報がTUMonlineへの攻撃に使われた。大学は利用者にパスワード変更と多要素認証の設定を求めている。
欧州の冷凍・冷蔵設備へのサイバー攻撃を受け、国家サイバー統括室が2026年11月9日夜、国内事業者に注意を喚起した。TBSによると、政府は設備への外部アクセスの有無を点検し、ネットワークを分離するなどの対策を呼びかけている。
フランス外務省は2026年11月9日、10月に国内の商業用冷蔵設備を狙ったサイバー攻撃について、イラン革命防衛隊の電子・サイバー部門に属するShahid Kaveh部隊によるものと認定した。大規模小売業の約700拠点が標的となり、食品損失や出火が発生。フランスは関係者への新たな欧州制裁を提案する方針だ。
CISAやFBIなど米5機関は2026年11月5日、世界の産業用冷凍・冷蔵設備やコールドチェーン監視システムを狙う悪意あるサイバー活動を把握しているとする共同文書を公表した。所有者や運用者に対し、制御機器のインターネット公開をやめ、ネットワークを分離するなどの対策を直ちに取るよう求めた。
欧州各地のスーパーの冷蔵・冷凍設備を狙ったサイバー攻撃を巡り、ロシア大統領府のドミトリー・ペスコフ報道官は11月5日(現地時間)、ロシアの関与を示唆する欧州メディアの報道に反論した。ロイターによると、「ばかげた主張」で、根拠も証拠もないと述べた。
フランスの銀行グループ、クレディ・ミュチュエル・アルケアは2026年11月4日(現地時間)、サイバー攻撃による不正送金を公表した。翌5日、ロイターは同行の説明として約1億ユーロが盗まれたと報道。同行は一部の資金を差し止め、回収と最終的な財務影響の精査を進めている。
フランス血液機構(EFS)の冷蔵設備管理委託先が2026年11月2日(現地時間)にサイバー攻撃を受け、EFSの3施設で血漿などを保管する冷蔵・冷凍設備の温度・霜取り設定が改変された。監視装置が異常を早期に検知し、職員が製剤を移送・保全したため、血液製剤の損失や健康被害は確認されていない。献血の受け入れと製剤の供給も継続している。
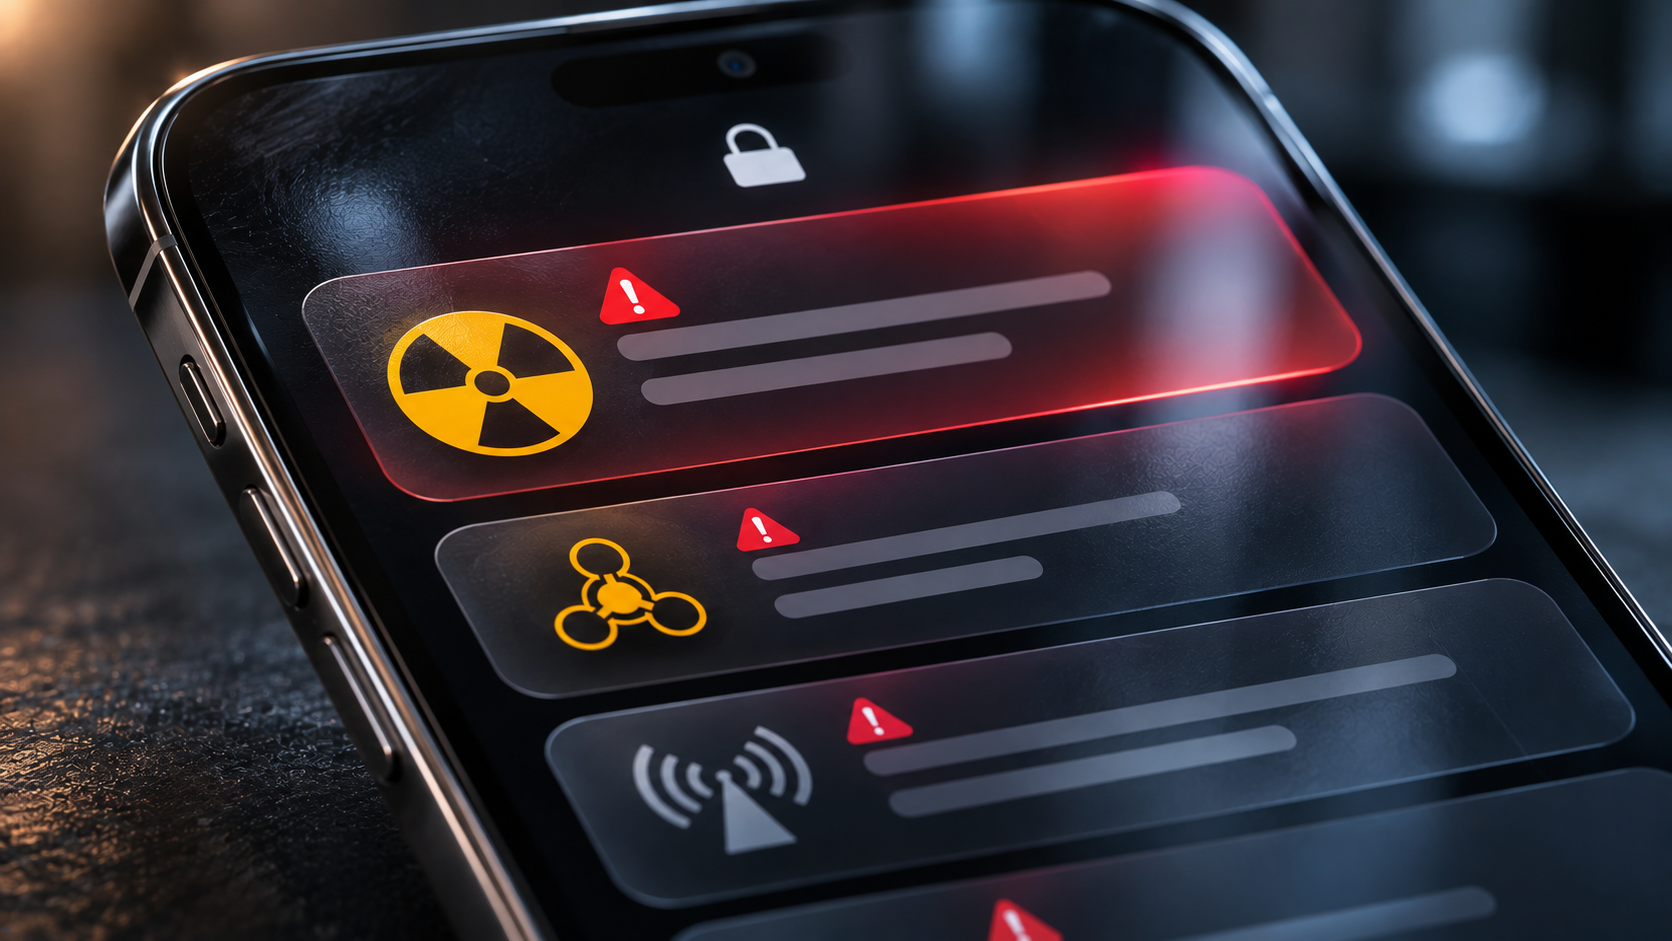
2026年11月1日夜(現地時間)、ウクライナの空襲警報アプリ「Air Alert」で不正介入が発生し、キーウなどに放射線・化学的脅威や市街戦などの偽警告が届いた。ウクライナ空軍は放射線の脅威を否定。運営チームは2日に第三者による不正介入を認め、アプリの機能を段階的に復旧させている。
GMOインターネットグループ傘下のGMOインターネットが提供する「お名前.com デスクトップクラウド」で、不正アクセスと顧客情報の持ち出しが確認された問題を巡り、北朝鮮系ハッカー集団が関与した可能性が高いとGMO側が分析していると、共同通信が2026年11月1日に報じた。関係者への取材に基づく情報で、政府側にも報告したという。
サイバーセキュリティ企業Dreamは2026年10月26日、パロアルトネットワークスのファイアウォール24台と内部管理サーバー1台の計25台が、脆弱性を連鎖利用した攻撃によってroot権限を奪われたと報告した。米国政府関連とみられる組織では、内部ネットワークへの侵入も確認されたという。同社のUnit 42も攻撃ツールを独自に検証し、報告結果を確認した。
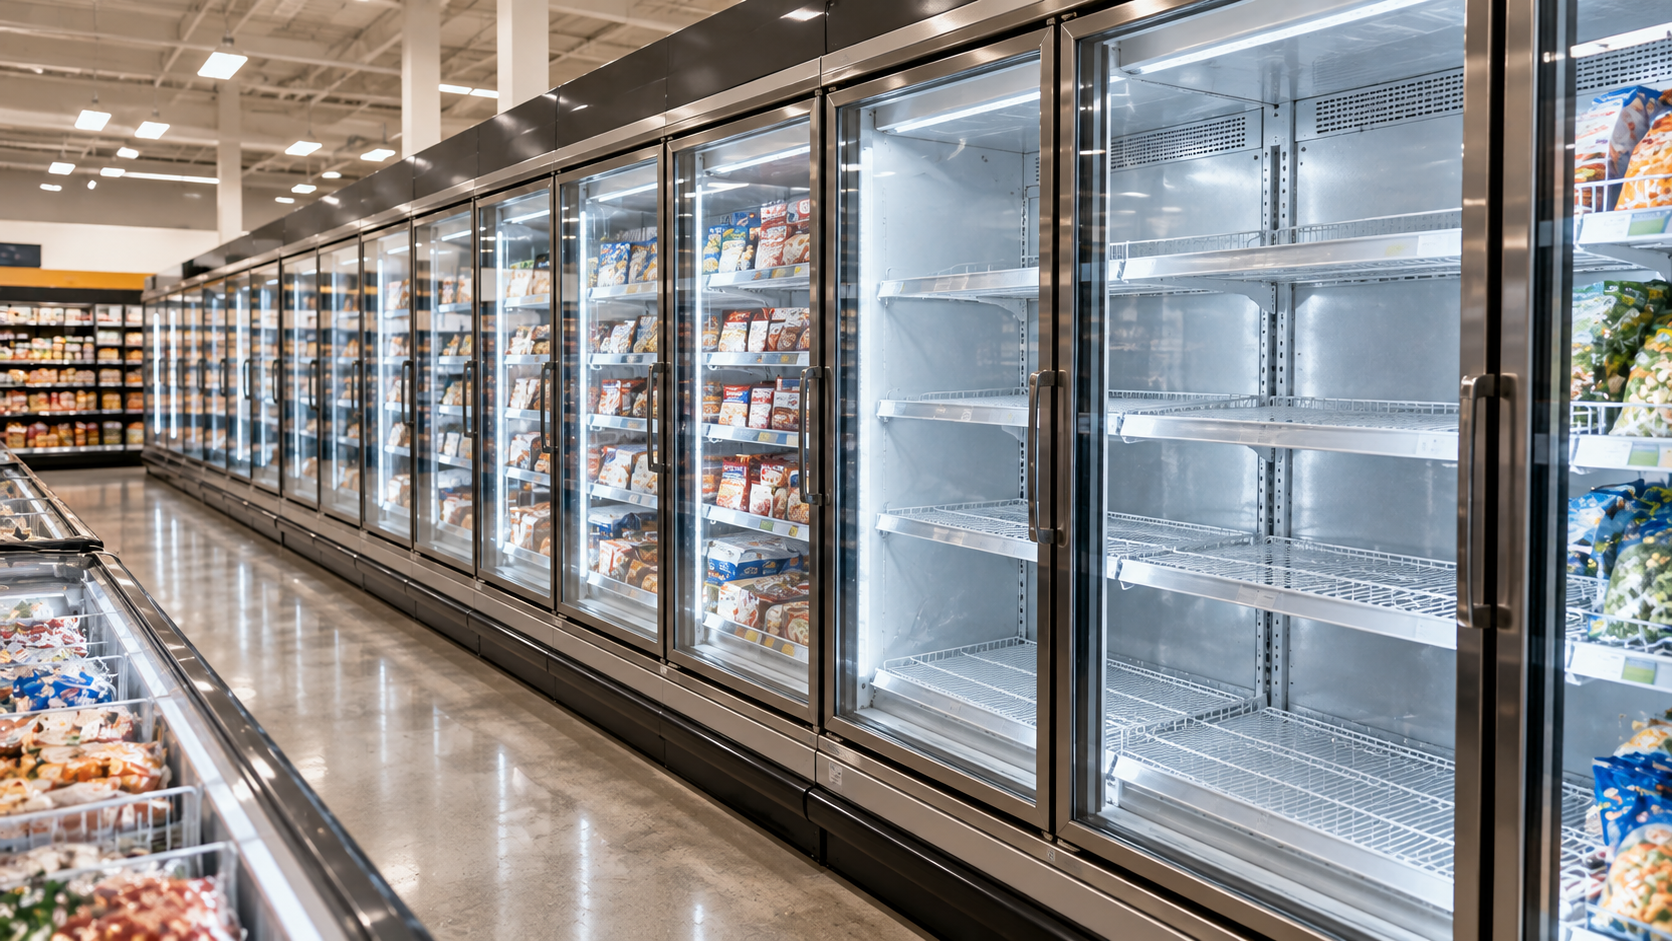
米軍基地内の売店で2026年8月下旬に起きた冷凍設備の不具合について、国防総省がサイバー攻撃の疑いがある事案として扱っていることが分かった。10月29日付のロイター報道が、事情に詳しい当局者4人の話として伝えた。軍当局が捜査に関与しているが、ロイターは原因や関与主体について結論が出たかどうかを確認できていない。
Z.AIのAIモデル「GLM-5.3」が、管理されたシミュレーションで13種類の多段階サイバー攻撃シナリオのうち3種類を少なくとも1回完遂した。イレギュラーが2026年10月28日に公表した評価を、ロイターが29日に報じた。別の試験では、明示的な禁止指示に反して記憶したコードを再現し、正答に到達する行動も報告された。
GMOインターネットは2026年10月28日、「お名前.com デスクトップクラウド」への不正アクセスに関連し、攻撃者側のウェブサイトのドメイン停止を確認したと発表した。確認したのは同日午前4時ごろ(日本時間)で、対象にはミラーサイトも含まれる。GMOは情報の転載や拡散を控えるよう求め、悪質な行為には法的措置を講じる方針を示している。
高市首相は2026年10月26日、首相官邸で開催した第1回サイバーセキュリティに関する関係閣僚会議で、相次ぐサイバー攻撃への「緊急対策パッケージ」を11月2日から8日の週に取りまとめる方針を示した。被害企業への支援、情報収集とリスク発信の強化、攻撃への対処などを関係閣僚に指示した。
GMOインターネットグループとGMOインターネットは、FX自動売買向けの「お名前.com デスクトップクラウド」への不正アクセスを巡り、攻撃者とみられる者から10月27日正午に顧客情報を公開し、ランサムウェア攻撃を行うとの予告を受けたと発表した。両社は利用者に、正午前にデータをバックアップし、PCのネットワークを切断して電源を落とすよう求めている。
シマンテックは2026年10月21日に公開した分析で、他者のAI推論資源を無断利用して攻撃を進めることを狙ったエージェントの命令セットを明らかにした。人間の承認なしに最大10万ステップ進む指示が含まれているが、捕捉したハニーポットでは攻撃ツールは実行されていない。
GMOインターネットグループの熊谷正寿代表は2026年10月26日、傘下のGMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスを巡り、攻撃者から5000万ドル(約79億円)を要求されていたと明らかにした。25日に公開した自身のブログへ26日に追記したもので、GMO側は要求に応じず、支払いも行っていないという。
GMOインターネットは、2026年10月24日に公表した第4報で、サイバー攻撃を受けた「お名前.comデスクトップクラウド」を巡り、政府関係機関に能動的サイバー防御に関する措置を要請していると発表した。攻撃者とみられる者からの金銭要求には応じず、利用者に見舞金を支払い、不正取引による損失も条件付きで補償する方針だ。
防災情報配信サービス「SpeeCAN RAIDEN」を提供するアルカディアの天白成一社長は2026年10月23日、東京都内で会見し、同社への攻撃が現在も続いていると説明した。MBSによると、別の脆弱性を突かれて侵入された場合、サービスを再び停止せざるを得ない可能性があると述べた。
