CursorのClaude Code拡張に悪意ある更新、2バージョンでSSHバックドアの痕跡
Cursorは2026年10月30日、同社の拡張機能マーケットプレイスで配布された「Claude Code」の悪意ある更新について、公式のセキュリティ通知を更新した。対象はWindows・macOS向けの2.1.312と2.1.313。SSH経由の遠隔アクセスを試みる不正コードが含まれており、該当版を導入した利用者に端末の点検と除去作業を呼びかけている。

ニュースはAIで深化する—。
本ページでは「マルウェア」をテーマとした記事を一覧で掲載しています。
Cursorは2026年10月30日、同社の拡張機能マーケットプレイスで配布された「Claude Code」の悪意ある更新について、公式のセキュリティ通知を更新した。対象はWindows・macOS向けの2.1.312と2.1.313。SSH経由の遠隔アクセスを試みる不正コードが含まれており、該当版を導入した利用者に端末の点検と除去作業を呼びかけている。
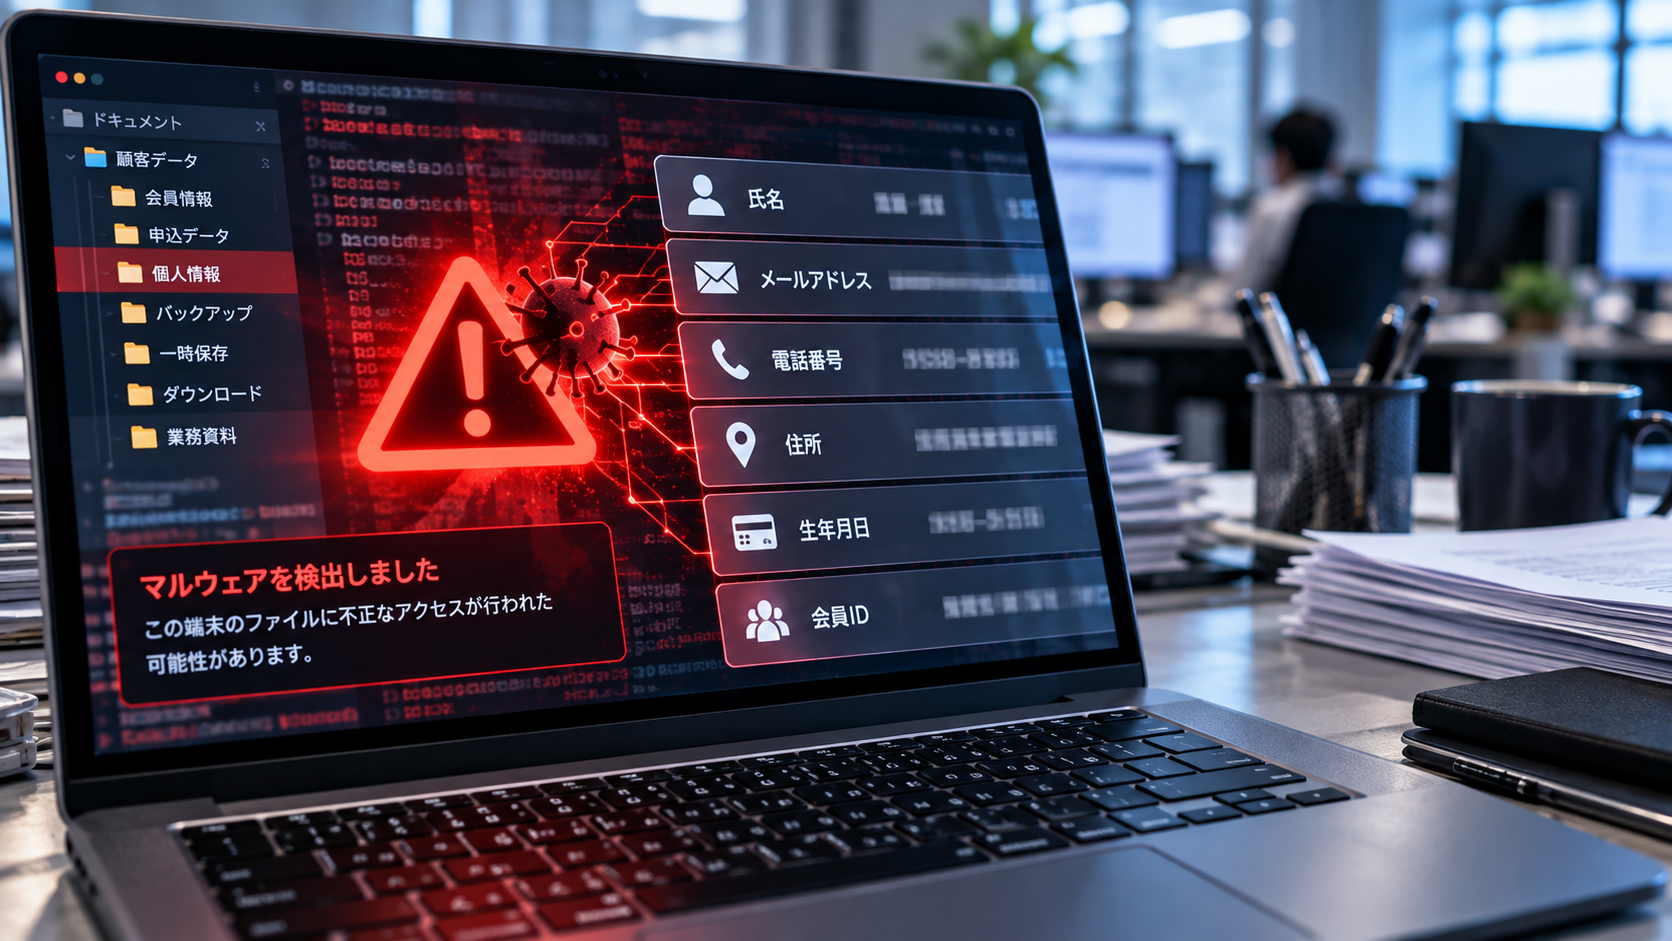
第一興商は2026年10月8日、個人情報の取扱いを委託する日本コロムビアグループの従業員PCがマルウェアに感染し、顧客・従業員情報約872万4000件に漏えいのおそれがあると発表した。公表時点で実際の外部漏えいや本件に起因する不正利用、自社システムへの影響は確認されていない。
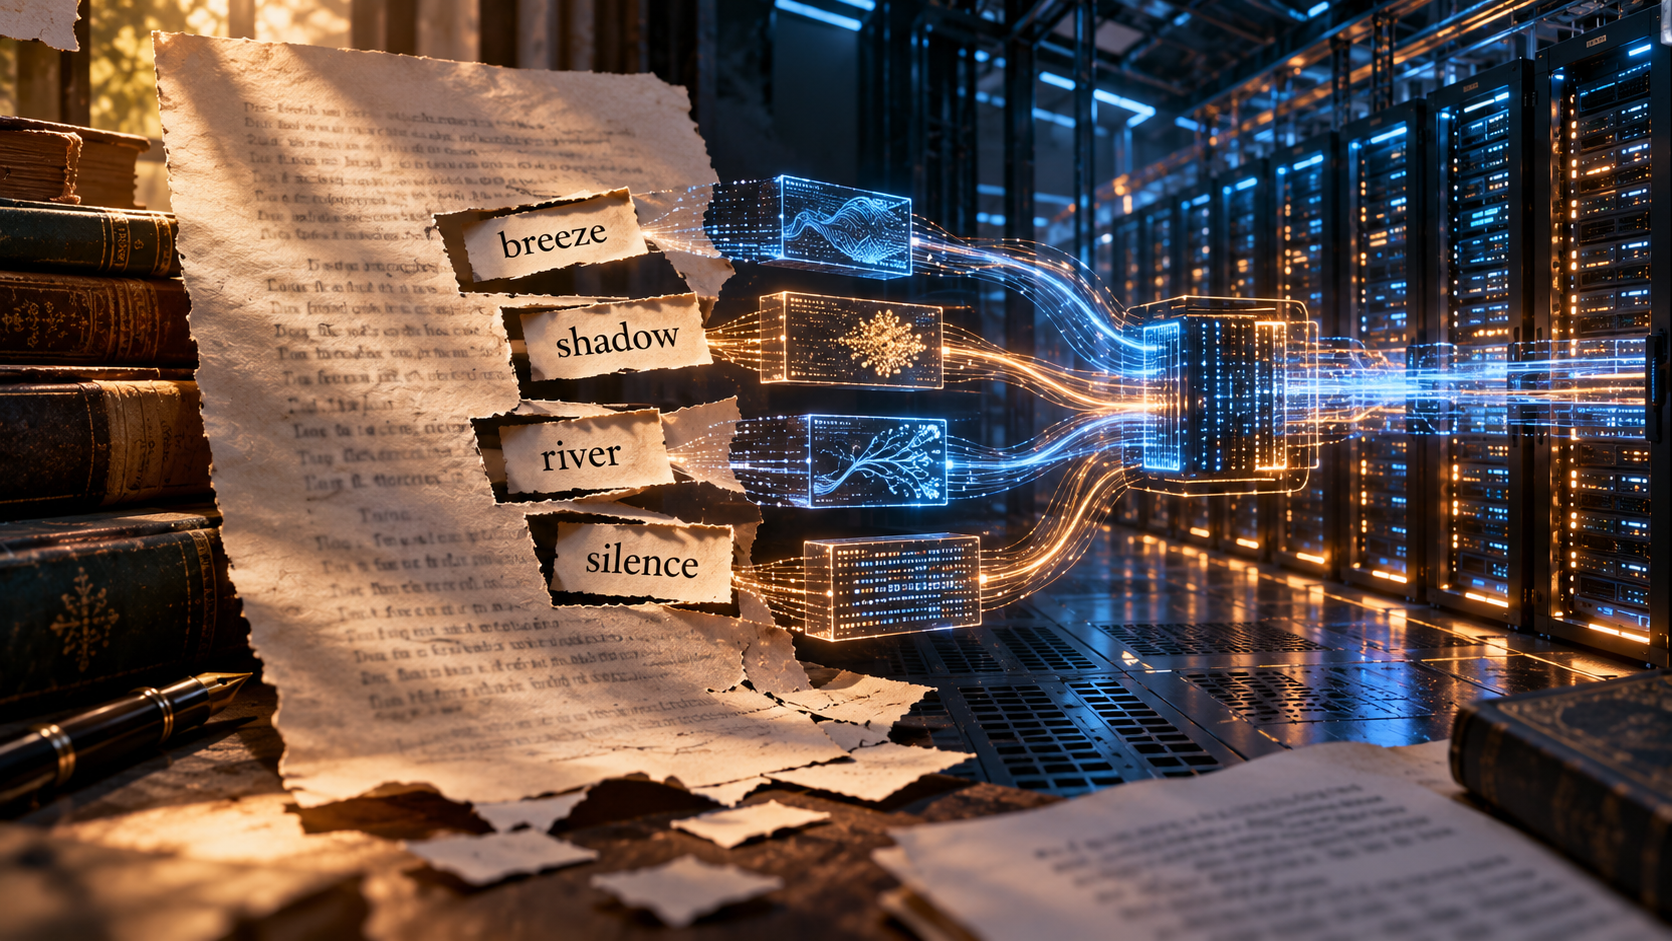
Black Lotus Labsは2026年10月7日、GitHub上の詩形式のテキストから指令サーバー(C2)のアドレスを導き出すマルウェア「PoeLLM」の分析を公表した。インターネットに公開されたAI・LLMサービスなどを狙い、感染先を暗号資産の採掘や新たな攻撃の足場に利用する。公表資料の要点では被害サーバーは3,400台を超える。
三重県は7月8日、業務用USBメモリの庁内調査で、10,757個のうち47個からマルウェアを検知したと発表した。いずれも活動しておらず、パソコンへの感染や被害は確認されなかった。陸上自衛隊のUSBメモリにマルウェアが確認されたとの報道を受けた調査で、県は私物USBメモリの全面禁止など管理強化に乗り出す。

一部報道によると、総務省は2026年7月上旬にも、全国の自治体を対象にUSBメモリの利用実態調査を検討している。陸上自衛隊中部方面総監部でマルウェア混入USBメモリが使われた事案を受け、行政現場の外部記憶媒体や関連機器の管理状況を把握する狙いがある。
マイクロソフトとEuropol、各国捜査当局は2026年6月24日、情報窃取型マルウェア「StealC」と、追加のマルウェアを送り込むローダー「Amadey」が共有していた犯罪インフラを停止した。2024年に始まった国際取り締まり「Operation Endgame」の一環で、単発のマルウェア摘発ではなく、攻撃の入口から収益化までを支える基盤そのものに踏み込んだ措置となる。
