
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
GMOサイバーセキュリティ byイエラエのGMOサイバー犯罪対策センターは、日本企業への不正アクセスに関係する攻撃元インフラで、自律型侵入テストツール「ARTEX」の使用を確認した。2026年10月19日付の公式ブログによると、調査した攻撃元インフラの1つでは日本企業約20社が標的となり、うち9社は同じ業種のサイトだった。
AI利用の推定からARTEXの使用確認へ
GMOは前回の報告で、フォレンジックログからAIが攻撃に使われた可能性が高いと分析していた。今回、攻撃元インフラの調査によってARTEXの使用を確認し、従来の見方が裏付けられたと説明している。
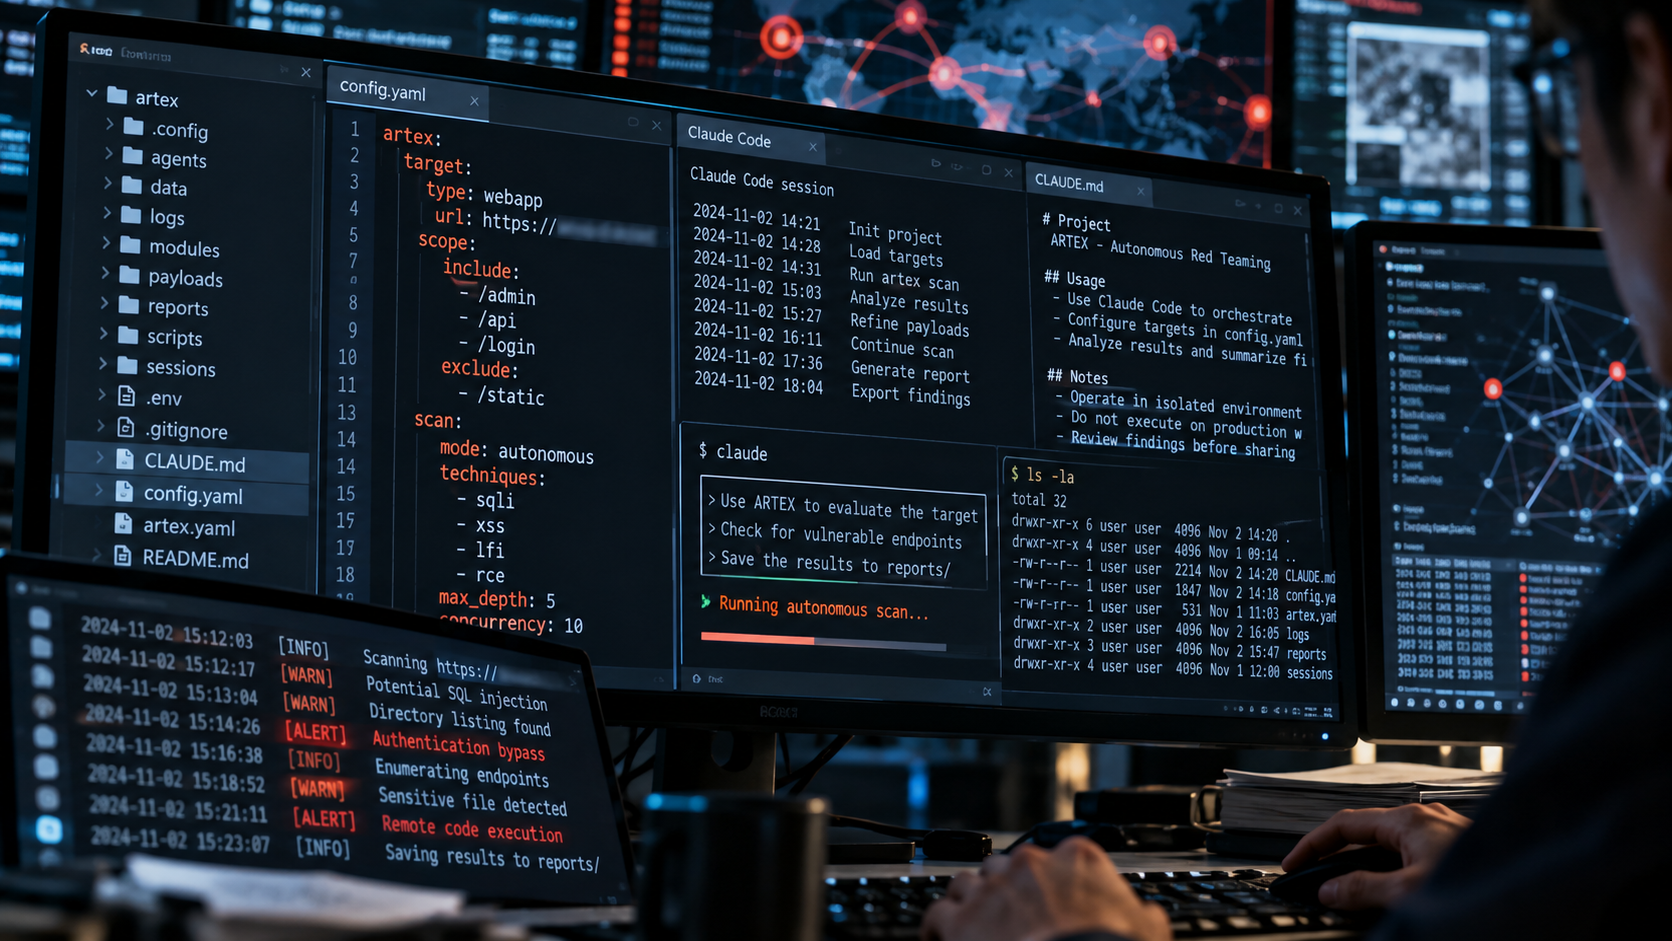
ARTEXは、中国で開発されたAIエージェント型の侵入テストツールだ。大規模言語モデル(LLM)と連携し、システムの脆弱性探索や侵入テストを自動化する。本来はセキュリティ検証を目的としてオープンソースで公開されていた。
米クラウドストライクは10月7日、韓国の金融機関を狙った攻撃でARTEXが使われたと報告した。攻撃者が管理する公開ディレクトリから、Claude Codeのセッション履歴やARTEXの設定ファイルなどを確認している。GMOは、日本でも類似の手口が使われていると推察しているが、両国の攻撃者が同一かどうかは明らかになっていない。
日本企業を業種別に標的、追加の攻撃インフラ6台も発見
GMOによると、最初に調査した攻撃元インフラは、観測できた範囲ではほぼ日本のみを狙っていた。標的となった約20社のうち9社は同業種で、国や業種を絞った攻撃キャンペーンが行われているとの見方を示した。約20社は標的の数であり、侵害が成立した企業数ではない。
さらに、日本企業を中心に狙うAI利用の攻撃インフラを新たに6台発見した。主な標的分野はデジタルギフト、小売り流通、教育、印刷、マーケティング、保険・金融、EC、メディア、物流などに及ぶ。追加の6台すべてでARTEXを確認したかは公表されていない。
GMOが標的として確認した国内企業のうち8社は、2026年9~10月に情報漏えいに関する発表をしていた。同社は、同一の攻撃グループによる複数の被害を示していると分析し、調査情報を法執行機関に共有した。
なお、TBSは20日、攻撃を受けた可能性がある企業は約80社に上ると報じた。GMOの19日付ブログにある約20社は1つの攻撃元に関する数値であり、調査全体の合計ではない。
日本と韓国以外の国も攻撃対象となっているかについて、GMOは引き続き調査を進めている。
