
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
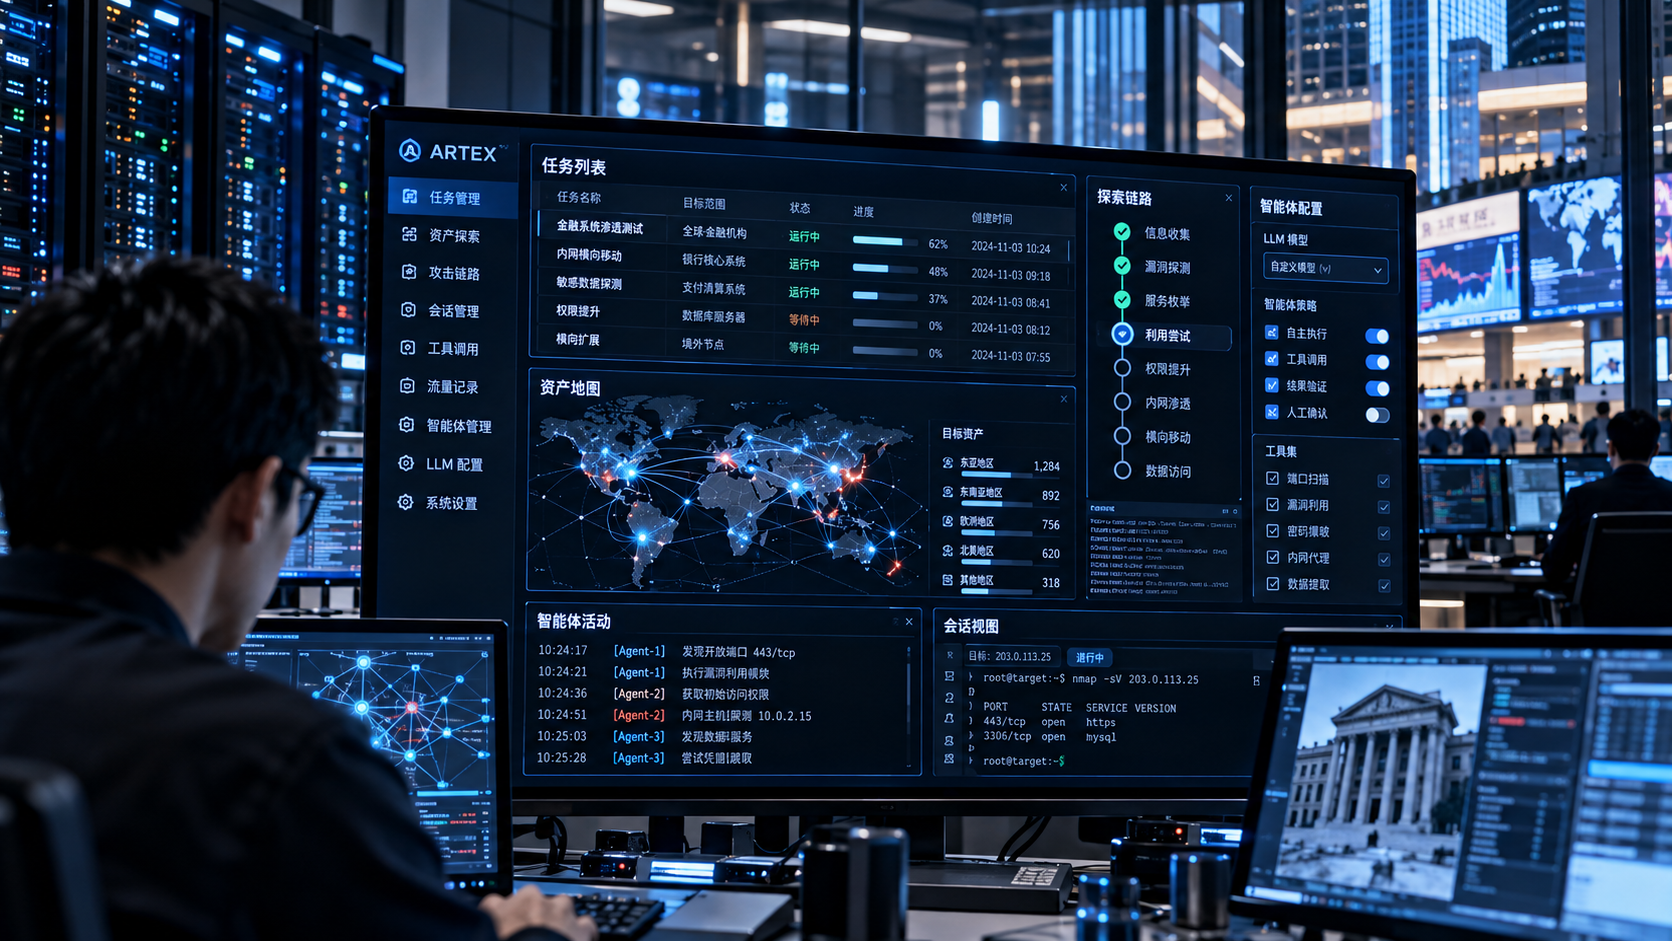
韓国の金融機関への攻撃で利用が疑われるAI侵入テストツール「ARTEX」について、ARTEXのインスタンスがホストされているとみられるIPアドレスが世界で約600確認された。聯合ニュースが2026年10月6日付で、AhnLabのASECによる分析として報じた。金融機関への攻撃に使われたIPでもARTEXの痕跡が確認され、韓国警察が捜査を進めている。
世界約600のIPアドレスでARTEXの稼働環境を確認
聯合ニュースによると、ASECは既に判明していたARTEXサーバーのIPを手掛かりに関連環境を追跡し、約600のIPで同ツールが稼働しているとみられる状況を確認した。一部では別のオープンソースツール「CyberStrikeAI」も併存していたという。
ただし、ARTEXは正当な侵入テストや研究にも利用できる公開ツールで、確認されたIPすべてが攻撃に使われたわけではない。複数のツールが同じIPで見つかっても、同一の攻撃者や攻撃活動による運用とは断定できない。
公開リポジトリーでは、外部のLLMプロバイダーやモデル、接続先を設定する仕組みが確認できる。ARTEX自体はLLMではなく、外部モデルを呼び出して利用する自律型侵入テストシステムだ。
ヘラルド経済米州版によると、金融保安院関係者は、新韓銀行のログと攻撃IPを追跡した結果、ARTEXの利用痕跡を確認したと説明した。AIが単独で攻撃したのではなく、攻撃者がAIツールを利用したとの見方も示している。
韓国警察は10月6日、一連の金融機関への攻撃を正式捜査に切り替え、28人の専従捜査チームを編成した。7日付の聯合ニュースは、今回の攻撃が10カ国以上の約20のIPを経由したと伝えており、ASECが観測した世界約600のIPとは別の数字だ。攻撃者の身元やARTEXが担った具体的な攻撃工程は、現時点で確定していない。
