
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
CISAやFBIなど米5機関は2026年11月5日、世界の産業用冷凍・冷蔵設備やコールドチェーン監視システムを狙う悪意あるサイバー活動を把握しているとする共同文書を公表した。所有者や運用者に対し、制御機器のインターネット公開をやめ、ネットワークを分離するなどの対策を直ちに取るよう求めた。
温度設定の変更が保管製品や設備に及ぼすリスク
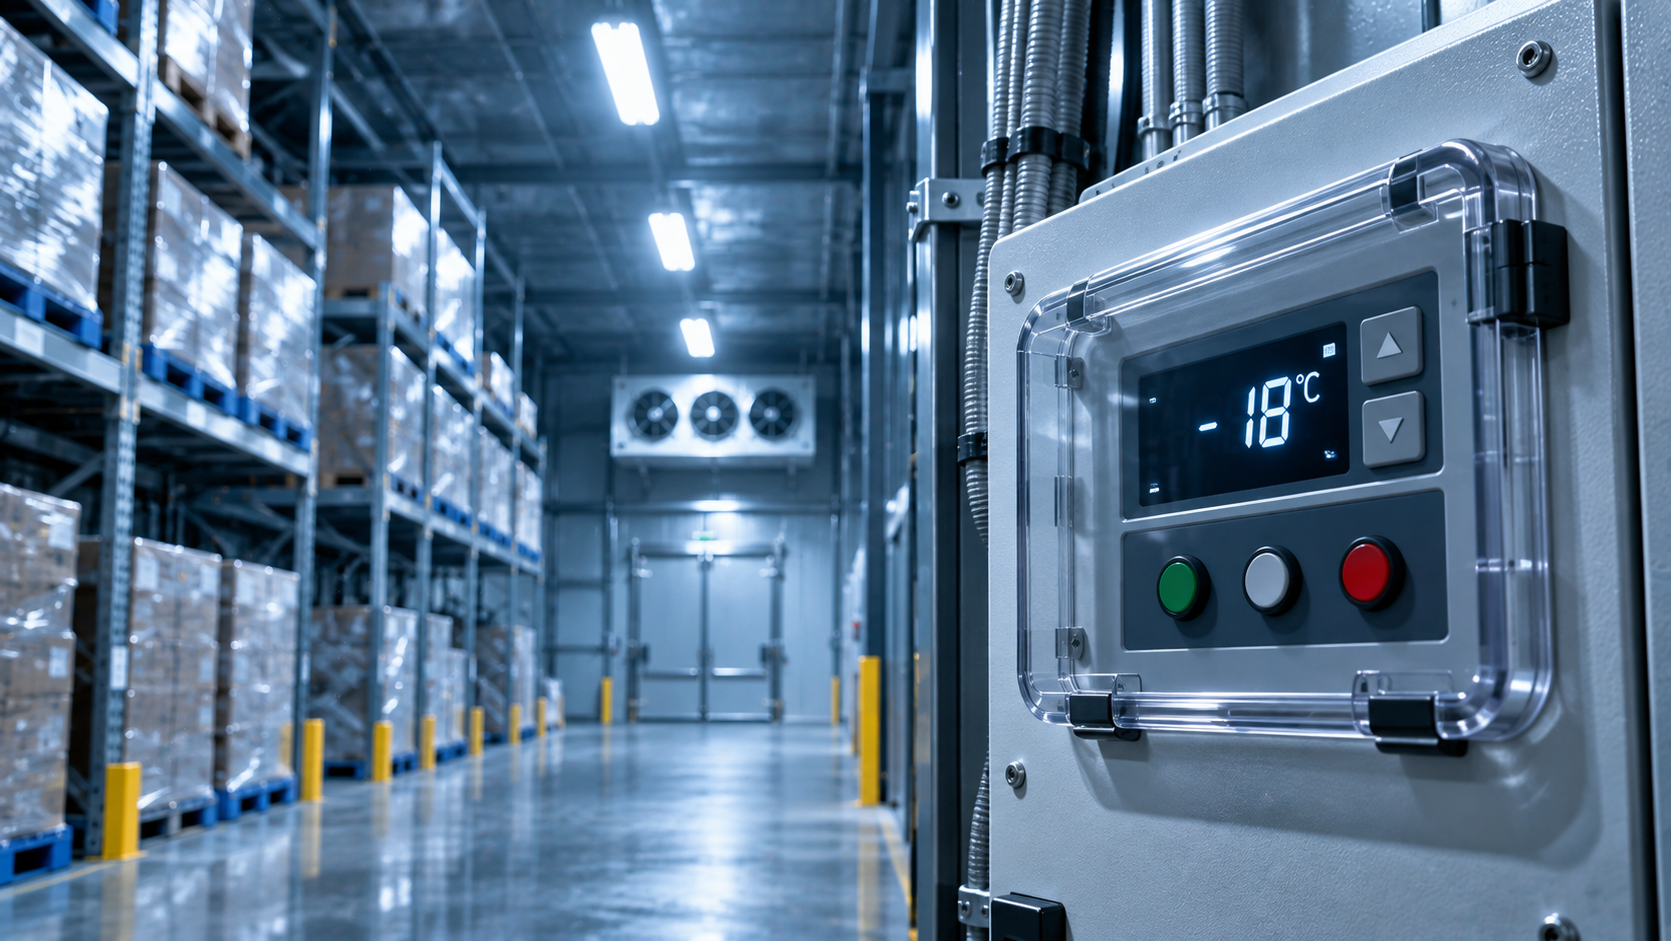
対象には、食品小売店や冷蔵倉庫にある電子温度制御機器、業務用冷凍・冷蔵制御機器が含まれる。温度の遠隔監視や継続記録、霜取り周期の管理、エネルギー最適化に使われるシステムで、食品・農業のほか、医療・公衆衛生、化学、冷蔵輸送を含む運輸分野にも関わる。
共同文書は、未修正の機器やインターネットから到達できる機器の弱点を利用されると、設定を遠隔変更され、加熱や霜取りが連続して行われる可能性があると警告した。攻撃経路としては、認証の回避、任意コードの注入、脆弱な設定を挙げている。
こうした弱点の利用に成功した場合、火災の危険や在庫の損失、設備寿命への影響が生じる可能性があるという。現在の温度を把握できなくなることや、不適切な状態で保管された製品の消費を通じた間接的な健康被害も、想定される影響として示した。
制御機器のネット公開停止とOT分離を要請
防御策の柱は、制御機器をインターネットから直接到達できる状態に置かないことと、設備を制御するOT機器を業務ネットワークから分離することだ。分離には専用のVLANを使うよう求めている。遠隔接続が必要な場合には、更新済みのファイアウォールやエッジ機器で保護するという条件も示した。
認証と保守では、初期パスワードの変更、強固なパスワード方針、ファームウェアの更新を推奨する。可能な場合には、フィッシング耐性のある多要素認証を導入するよう促した。
さらに、メーカーのサポートが終了した機器の更新や、接続を許可する機器・IPアドレスの制限、オフラインでのバックアップとその動作確認を推奨。ログの監視に加え、機器の設定温度を安全な範囲に制限し、逸脱した際に警報を出す対策も求めている。
文書はCISA、FBI、保健福祉省(HHS)、農務省(USDA)、運輸省(DOT)が共同で作成した。5機関は、こうした防御策を所有者・運用者が直ちに実施するよう要請している。
参考・出典
- US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems
- Important Information Regarding Cybersecurity Resiliency
- The FBI and Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems
- FBI, CISA warn of cyberattacks targeting refrigeration systems
- US warns of ‘ongoing cyber threat’ to industrial refrigeration systems
