
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
スズキは2026年10月9日、四輪公式コミュニティサイト「スズキヴィレッジ」の運営委託先が不正アクセスを受け、約3,000人分の会員情報が閲覧・取得された可能性があると発表した。同日時点でサイトを停止し、影響範囲と安全性の調査を進めている。
対象情報と影響範囲を調査、会員に注意を呼びかけ
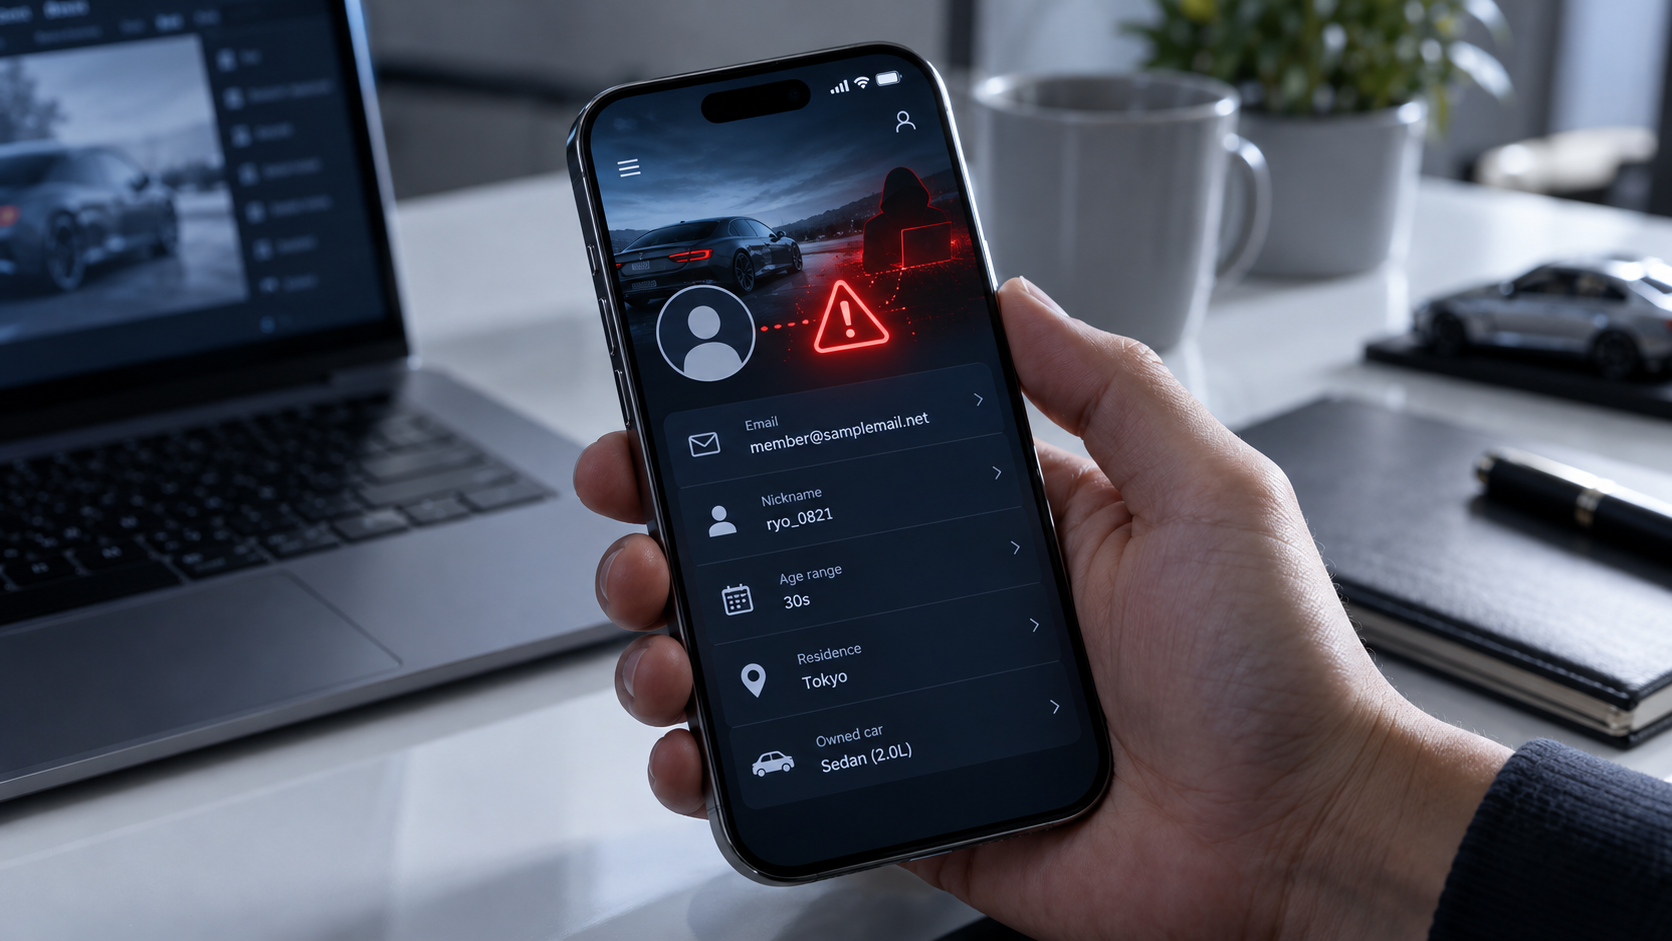
閲覧・取得された可能性がある情報は、メールアドレス、ニックネーム、参加日、性別、年代、居住地の都道府県、所有車名の7項目。約3,000人分は影響を受けた可能性がある人数で、実際に取得された人数として確定したものではない。会員情報にはクレジットカード情報や決済情報は含まれていない。
スズキヴィレッジは、愛車紹介やドライブスポットなどを共有できる交流サイトで、9月28日に一般公開された。
不正アクセスを受けたのは、サイト運営を受託するコミューンのサーバーだ。スズキのシステムとは直接接続されておらず、同社システムへの侵入やランサムウェア被害は9日の発表時点で確認されていない。会員情報の悪用や二次被害も確認されていないという。
コミューンによると、同社の「Commune」「Commune for Work」は10月5日午後6時ごろから第三者の不正アクセスを受けた。6日に攻撃を検知し、同日午後9時ごろから全コミュニティのサービスを停止した。7日にも残存する通信経路を悪用した不正な会員登録と閲覧が発生したが、同日午後2時58分に遮断した。
コミューンは9日、複数のコミュニティで推計約30.7万人分の会員情報が漏えいしたと発表した。この人数は同社サービス全体の規模であり、スズキが公表した約3,000人分の閲覧・取得の可能性とは区別される。
コミューンは8日から一部コミュニティのサービス提供を順次再開している。一方、スズキヴィレッジは9日時点で停止を継続。スズキは7日に委託先から調査報告を受領しており、引き続き原因究明と再発防止策の策定を進めている。
スズキは会員に対し、同社やサイトを名乗るフィッシングメール、不審なSMSへの注意を呼びかけた。不審なURLや添付ファイルを開かないことに加え、他のサービスで同一または類似のパスワードを使用している場合は、念のため変更を検討するよう求めている。
