米カリフォルニア州で数百万人規模の生徒情報が不正取得 氏名や障害情報も対象
米カリフォルニア州の教育当局CDEは2026年10月16日(現地時間)付の発表で、試験業務の委託先Educational Testing Service(ETS)が運営するファイル転送サイトから、児童・生徒情報を含むファイルが不正にアクセス・コピーされたと明らかにした。対象者への通知も開始した。ロイターによると、影響は数百万人規模に上る。

ニュースはAIで深化する—。
本ページでは「個人情報流出」をテーマとした記事を一覧で掲載しています。
米カリフォルニア州の教育当局CDEは2026年10月16日(現地時間)付の発表で、試験業務の委託先Educational Testing Service(ETS)が運営するファイル転送サイトから、児童・生徒情報を含むファイルが不正にアクセス・コピーされたと明らかにした。対象者への通知も開始した。ロイターによると、影響は数百万人規模に上る。
Joshinは2026年10月17日、第三者によるネットワークへの不正アクセスを受け、一部サービスを提供できない状態になったと発表した。外部からのアクセスを制限する措置に伴うもので、個人情報などの流出の有無や影響範囲を外部の専門機関と調査している。
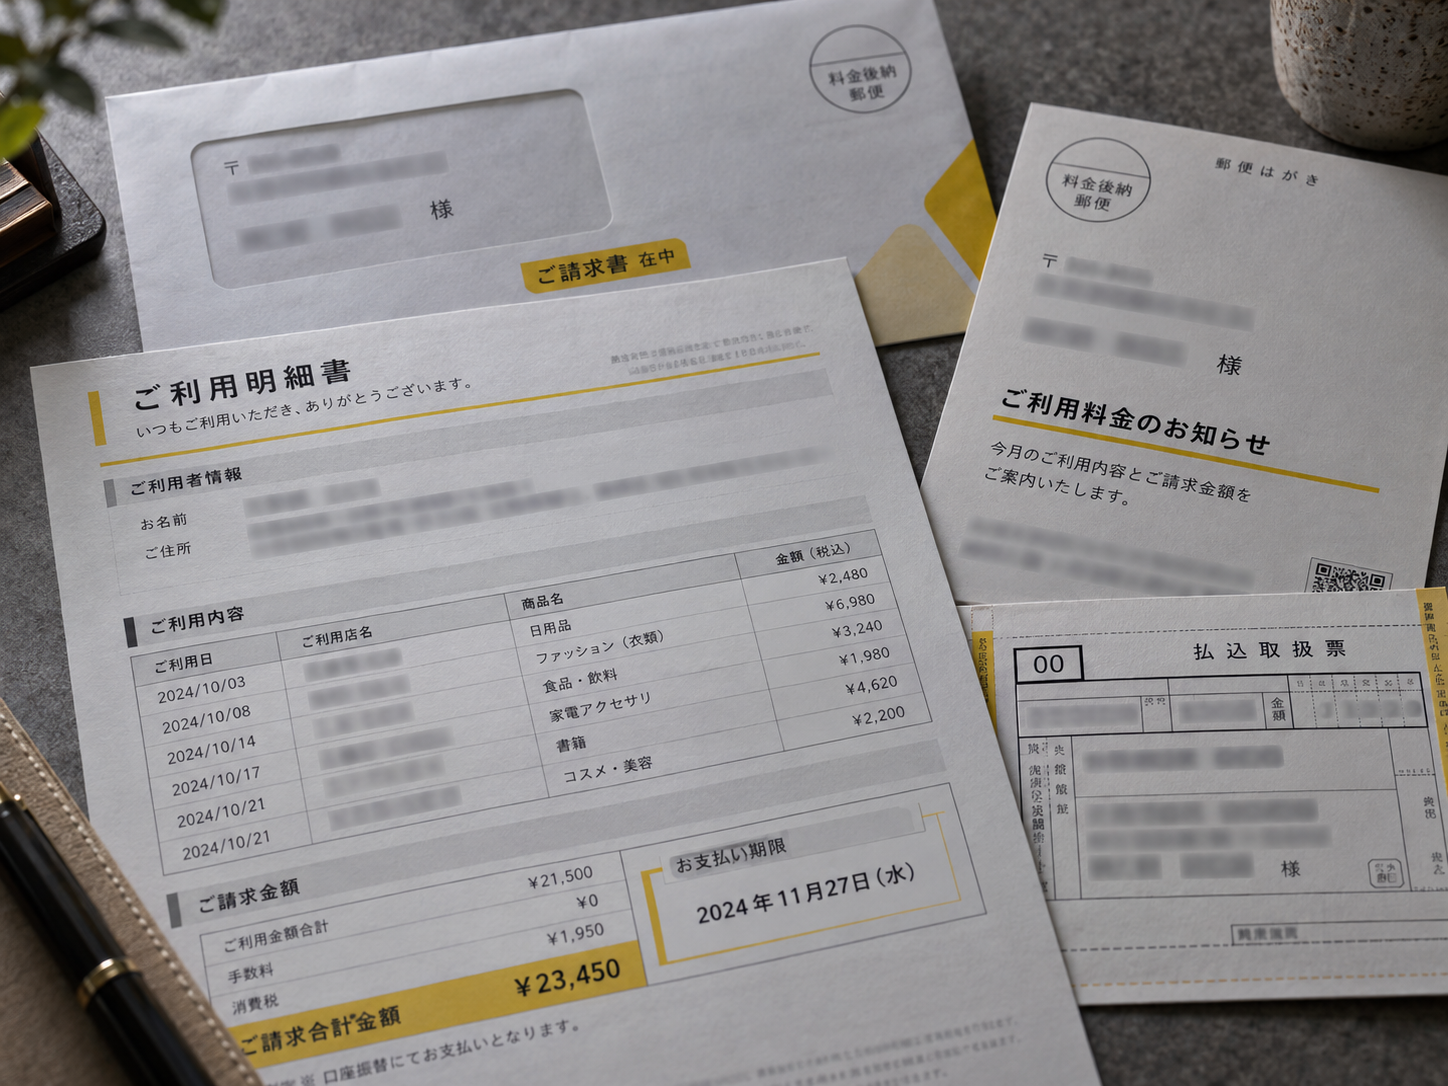
ヤマト運輸は2026年10月16日、「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表した。顧客情報約526万件と届け先情報約5万件の持ち出しを確認した。クレジットカード情報やパスワード情報は含まれておらず、同社は発表時点で、不正利用による二次被害を確認していないとしている。
ソースネクストは2026年10月15日、会員情報管理システムへの不正アクセスにより、顧客の個人情報が外部に流出したと発表した。流出した可能性がある情報の対象件数は2,251万9,960件。パスワードも対象に含まれ、同社は利用者に再設定と不審な連絡への注意を呼びかけている。原因や影響範囲は引き続き調査中だ。
スズキは2026年10月9日、四輪公式コミュニティサイト「スズキヴィレッジ」の運営委託先が不正アクセスを受け、約3,000人分の会員情報が閲覧・取得された可能性があると発表した。同日時点でサイトを停止し、影響範囲と安全性の調査を進めている。
アドベンチャーは2026年10月9日、旅行予約サイト「skyticket」で異なる経路による3件の不正アクセスを公表した。サーバーへの不正アクセスでは約1464万件の顧客情報が対象となり、氏名や連絡先などが流出した。うち約413万件にはハッシュ化されたログインパスワードが含まれ、同社は会員にパスワードの変更を求めている。
ソウルの汝矣島純福音教会とサラン教会が、サイバー攻撃による信徒の個人情報流出の可能性を調査している。2026年10月7日付のロイターによると、汝矣島純福音教会は初期分析で約85万人の氏名や生年月日に関する情報の流出が疑われると説明した。保安会社Oasis Securityは、攻撃記録にAIツールの使用を示唆する痕跡があるとしている。
佐川急便は2026年10月1日、「お荷物問い合わせサービス」への第三者による不正アクセスについて、顧客の個人情報が外部に流出した可能性があると発表した。流出した可能性のある情報の件数や範囲、不正アクセスの原因は調査中としている。
米FBIは2026年9月23日(現地時間)、ハッカー集団シャイニーハンターズがFBIJobs.govを侵害し、職員や採用応募者の情報を盗んだとする主張を調査していると明らかにした。ロイターは、攻撃者が示したデータの一部で実在する職員情報を確認した一方、侵入経路やデータ全体の真正性は未確定としている。
ニチレイは2026年9月18日、7月のサイバー攻撃を受けたサーバーに保管されていた個人情報計5万3866件の漏えいを確認したと発表した。対象は配送先顧客、取引先役職員、グループ従業員とその家族、求職者。同日時点で、不正利用などの二次被害は確認されていない。
美容医療アプリ「Unni(カンナムオンニ)」の運営会社ヒーリングペーパーは2026年9月7日(現地時間)、利用者21万9665人分の個人情報流出について案内と謝罪文を公表した。対象には日本の利用者約4万8000人が含まれ、相談時の写真や施術・決済関連情報も流出対象になったとされる。
RIZAPは2026年9月3日、生活習慣病予防を目的とする特定保健指導の対象者情報を、社員が個人で使用していた外部の生成AIサービスに誤ってアップロードした事案を公表した。委託元の全国土木建築国民健康保険組合は、入力・参照されたデータが19,996名分だったと公表している。
FBIは2026年9月2日(米東部時間)、米国とカナダの運転免許証データがダークウェブで販売されていたとの報告について、捜査中だと明らかにした。発端となったダークウェブ「Nexus」は1億5300万件超の運転免許証記録を保有すると主張していたが、これは被害を受けた個人の確定人数ではない。
韓国外務省傘下の国立外交院が使用するオンライン教育システムが約10カ月にわたり不正アクセスを受け、現職・退職者を含む外務省関係者らの個人情報が最大約1万件流出した可能性があることが2026年7月に明らかになった。
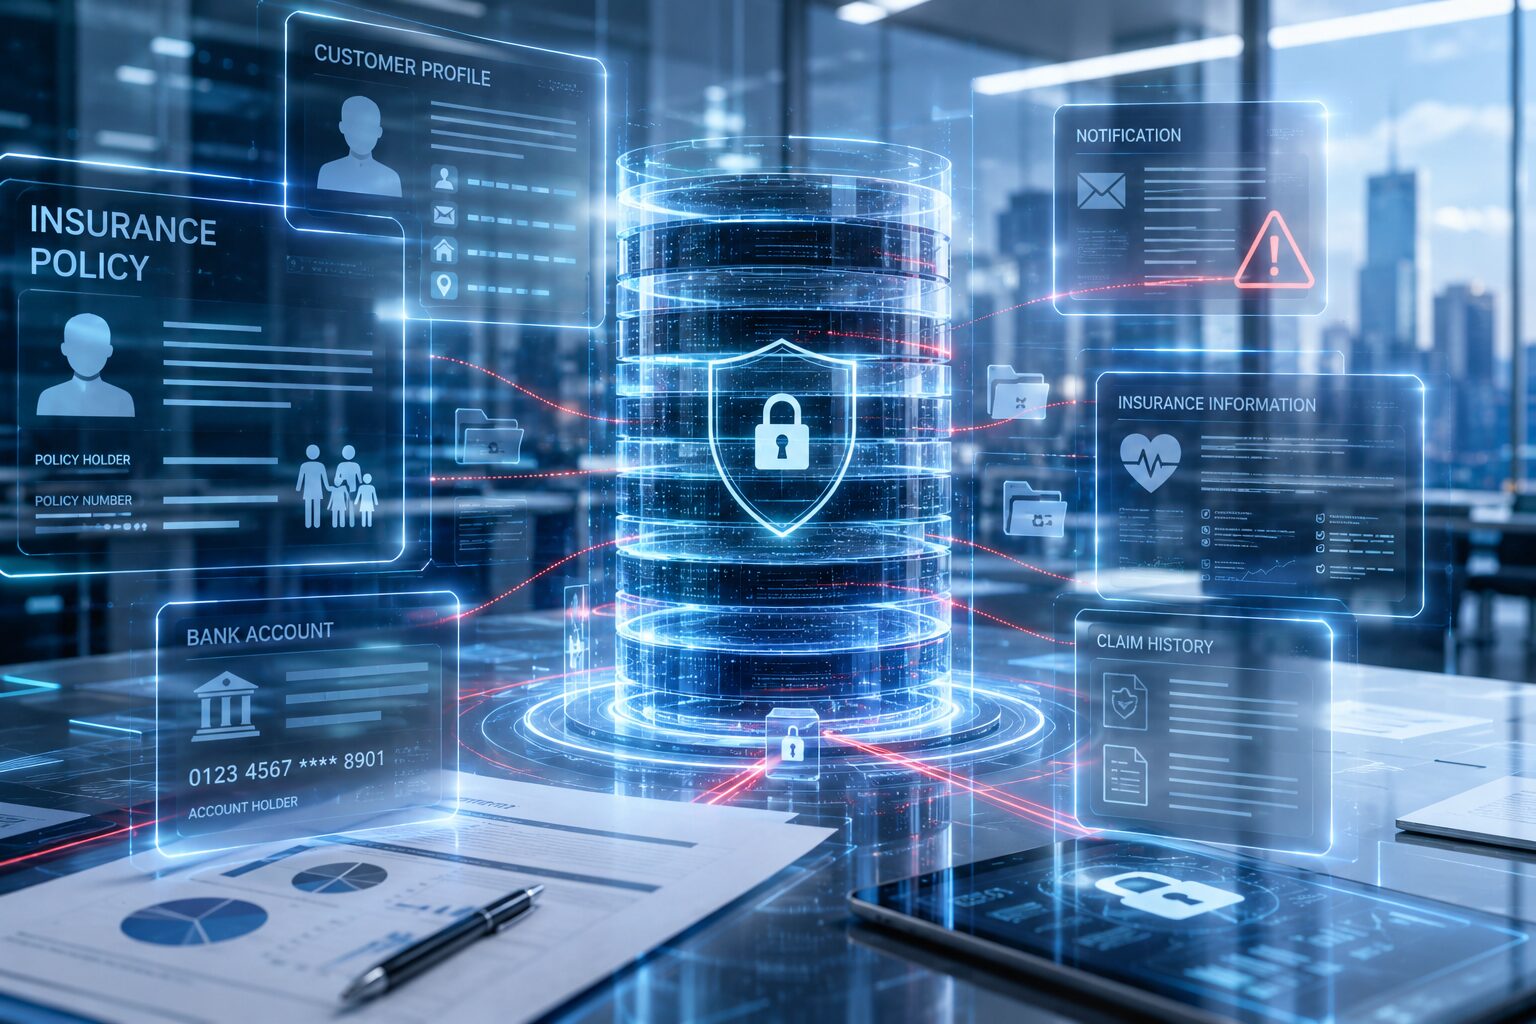
アフラック生命保険は6月30日、契約者向けサイト「アフラック よりそうネット」などのシステムへの不正アクセスにより、顧客約438万人分の個人情報が漏えいしたと発表した。約23万人分には保険料振替口座情報が含まれる。現時点で不正利用は確認されていない。
共同通信系の報道によると、ジェイアール名古屋タカシマヤなどを運営するジェイアール東海高島屋は2026年5月8日、アルバイト従業員の応募受付用サーバーに不正アクセスがあったと発表した。2021年3月1日以降に契約した分を含む最大1338件の個人情報が流出した可能性がある一方、現時点で外部への流出は確認されていないという。報道で確認できる範囲では、対象は顧客向けECやポイント会員情報ではなく、採用関連…
マネーフォワードは2026年5月1日、同社グループが開発・システム管理に利用しているGitHubの認証情報が漏えいし、第三者による不正アクセスでリポジトリがコピーされたと発表した。リポジトリはソースコードなどを保管する開発上の置き場で、同社グループが提供するサービスのソースコードと、保管ファイルに記載されていた一部個人情報が流出した可能性がある。具体的には、マネーフォワードケッサイの「マネーフォワ…
村田製作所は27日、社内システムへの不正アクセスを巡り、従業員や家族、顧客、取引先などに関わる個人情報約8万8千件が流出した可能性があると発表した。現時点でインターネット上への公開や不正利用は確認していない。2月末に把握して3月6日に公表し、4月6日に不正取得を確認した事案の続報で、今回は対象件数と情報の中身が具体化した。
英主要メディアが一斉に報じたPA Mediaの7日付記事によると、メタの元従業員が在職中にFacebook利用者の非公開画像約3万枚へアクセスし、ダウンロードした疑いで、ロンドン警視庁のサイバー犯罪ユニットの専門刑事による捜査を受けている。メタは、この不正アクセスを1年以上前に把握して本人を解雇し、影響を受けた利用者への通知と英国警察への通報を行ったと説明している。
米司法省がジェフリー・エプスタイン元被告をめぐる関連文書を大量公開する中、被害者の個人情報が露出するなど混乱も広がっている。こうしたさなか、トランプ大統領は現地時間3日(日本時間4日)、この問題は「もう別の課題に移るべきだ」と国民に改めて呼びかけた。
