
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
AIを悪用した攻撃拠点と疑われるサーバーが、2026年10月以降、世界で少なくとも約1000台確認されたと、ビジネス+ITが11月15日掲載の記事で報じた。JPCERT/CCなどが海外企業と連携した調査によるという。AIを使ってシステムの弱点を調べる侵入テスト用ツールが、攻撃試行に悪用されている。
複数のAIが探索から報告書作成までを分担
ビジネス+ITによると、調査対象のサーバーは国内外のWebサイトやWebアプリケーションの弱点、設定不備を探索し、不正侵入を図っていたとみられる。約1000台は攻撃拠点の疑いがあるサーバーの規模を示すもので、侵害に成功した件数や被害組織数ではない。
JPCERT/CCは10月23日更新の注意喚起に、Cairn、CyberStrikeAI、ARTEXなどのAI侵入テスト基盤を悪用した攻撃試行を追加した。寄せられた情報などに基づく説明では、主に公開Webアプリケーションが対象となり、環境設定ファイルやバックアップファイルの取得、公開WSUSサーバーへの攻撃試行などが挙げられている。
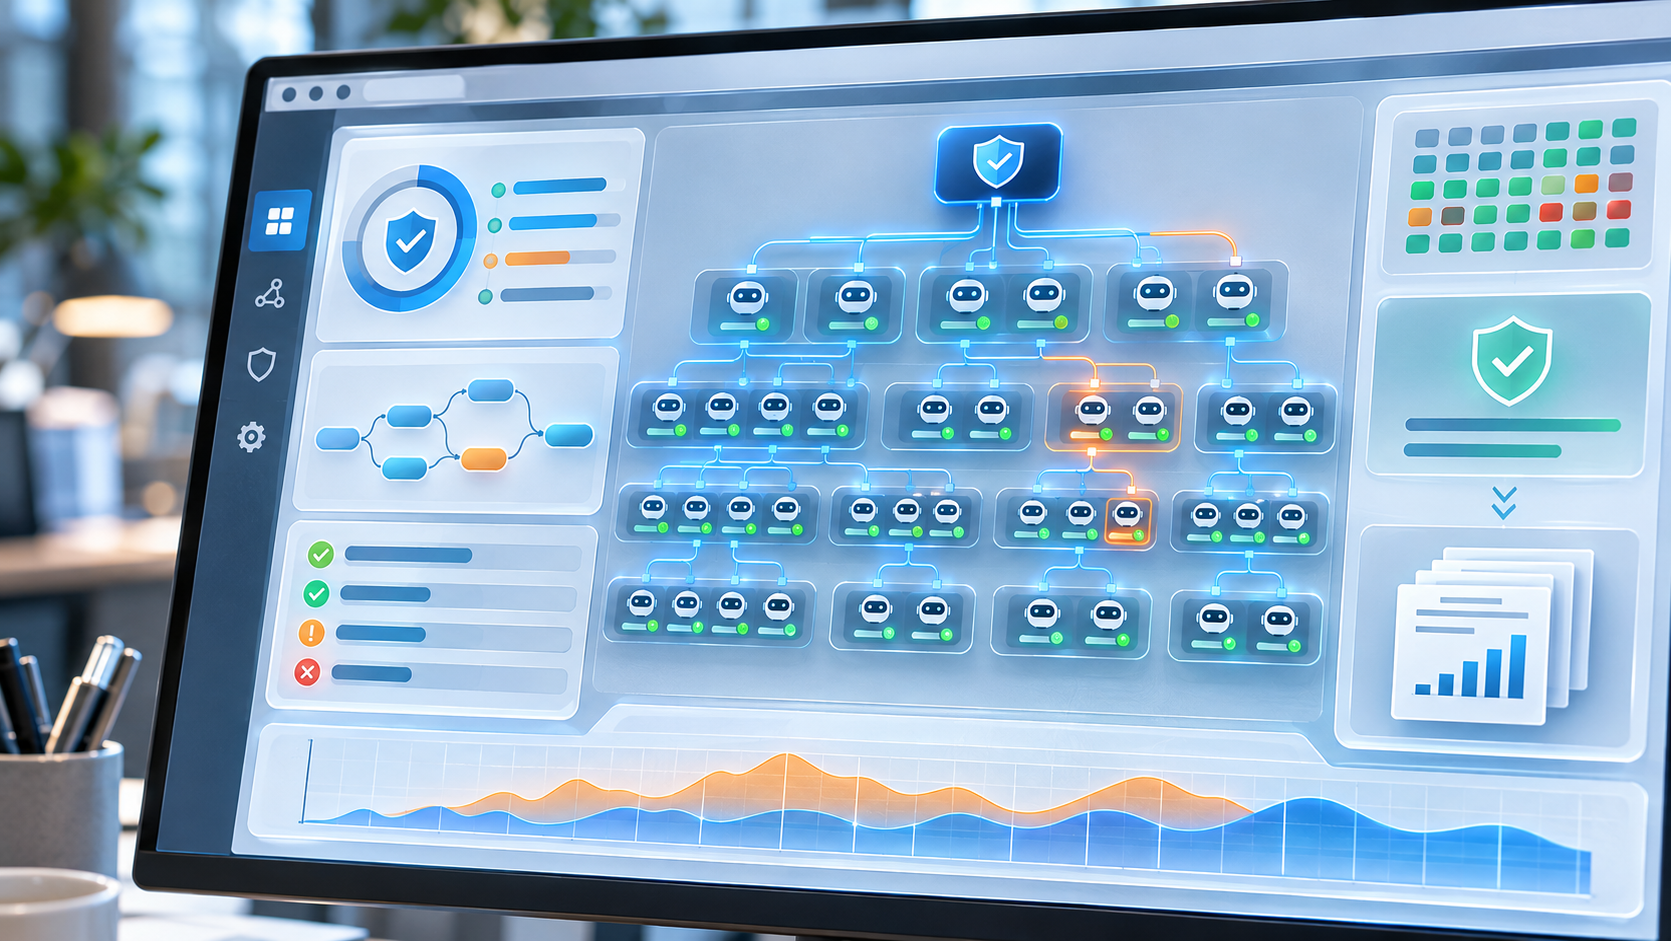
具体的な仕組みは、TrendAIによるCyberStrikeAIの悪用事例の分析から見える。同社が公開管理画面や記録を調べたところ、44のAIエージェントが探索、脆弱性調査、情報取得などを分担していた。作業結果はデータベースに記録され、定型の報告書も生成されていたという。
ただし、試行の広がりと実際の侵害には隔たりがある。TrendAIの同事例では、識別できた少なくとも19組織、そのうち日本の少なくとも16組織が検証活動の対象となった一方、深い侵害を示す証拠は少数に限られた。同社は、多くの対象についてセッションの確立やWebシェルの設置、情報持ち出しがない旨の記録も確認している。
ツールの公開状況も、悪用拠点の数とは分けて読む必要がある。Unit 42は10月時点で、CyberStrikeAIが動作する公開ホスト1323件、ARTEXが動作する公開ホスト609件を識別した。ただし、これらは悪用が確認されたサーバーだけの集計ではなく、報道された約1000台とは集計対象が異なる。
米連邦捜査局(FBI)も11月13日、ARTEXを悪用したサイバー攻撃について警告を公表した。FBIは、11月上旬時点でインターネットに公開されたARTEXの管理コンソールが1600件を超えたとする研究結果を引用している。これも公開状況の観測値であり、全件の悪用が確認されたものではない。Unit 42の数値とも調査時点や集計対象が異なる。
自動化の範囲にも留保がある。Unit 42は、失敗した要求を修正して再試行する動きを観測した一方、重要な操作では人間やブラウザー自動化が介在した可能性も示している。AIが作業を分担する構成でも、すべての操作が無人で進められたとは捉えていない。
参考・出典
- 中国製AIサイバー攻撃ツール世界へ拡散、サイバー攻撃拠点を世界で約1000台確認
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- Not Only ARTEX: The Different Levels AI is Used in Attacks Targeting Japan
- ARTEX and AI-Powered Red Teaming Tools: What Defenders Need to Know
- FBI FLASH-20261113-001: Threat Overview of ARTEX Autonomous Penetration Testing Framework
