
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
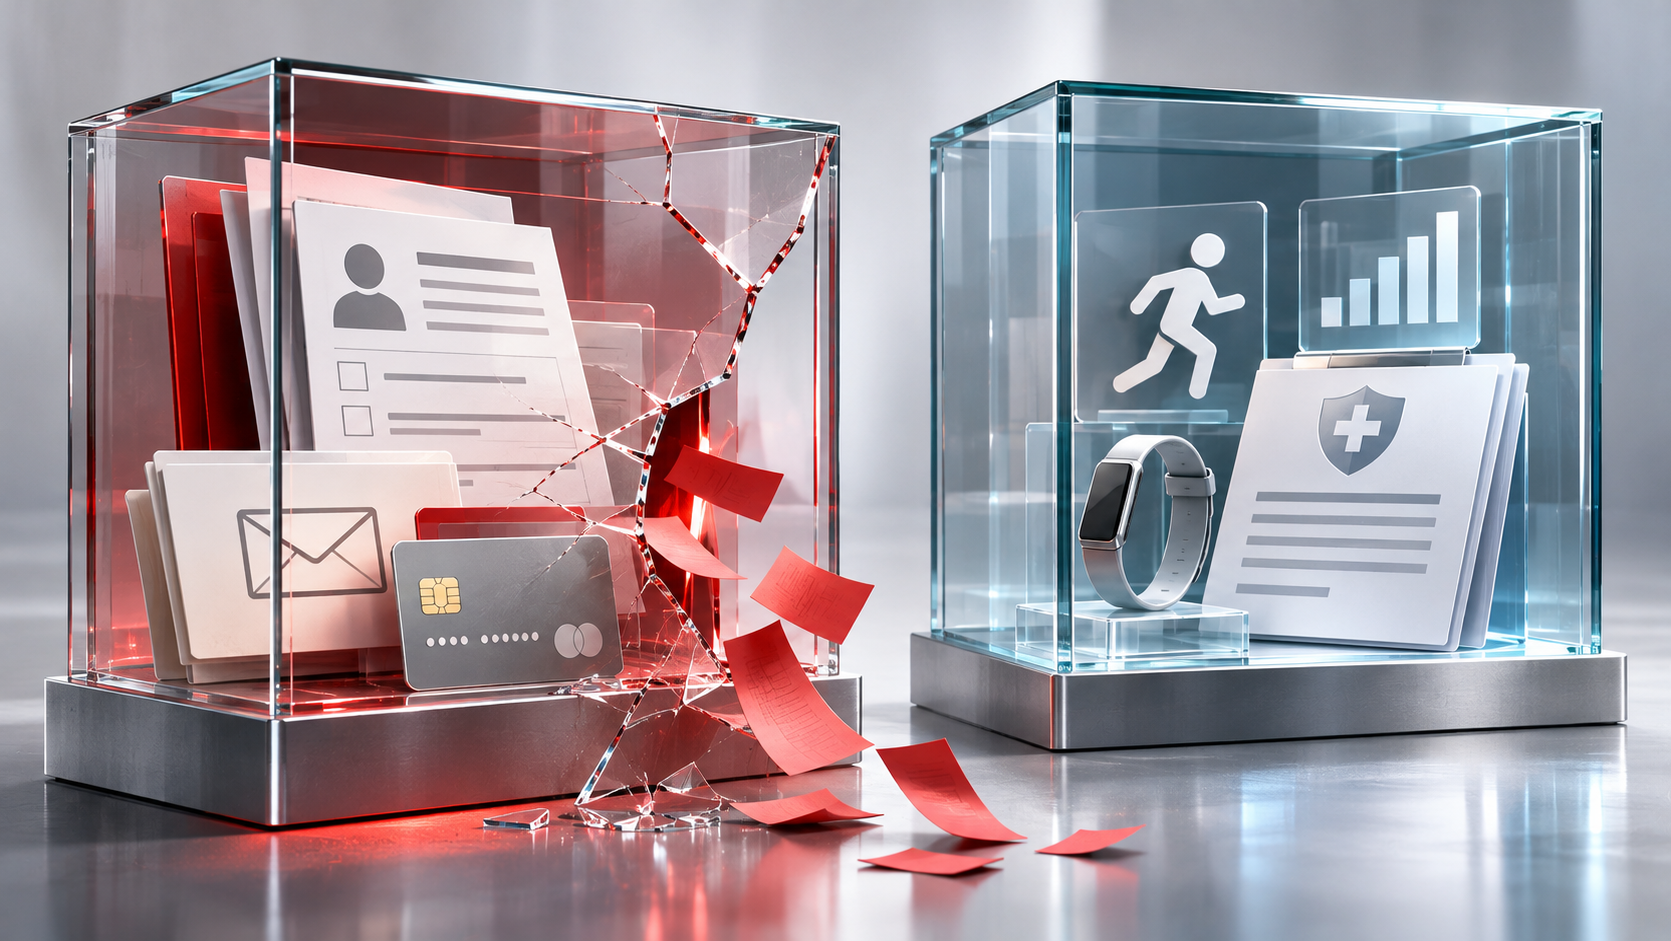
NTTデータは2026年11月9日、住友生命から構築・運用を受託する健康プログラム「Vitality」の単独利用サービスの申込関連システムに不正アクセスがあり、約8万人の個人情報が漏えいしたと発表した。このうち約1000人は、一部マスキング済みのクレジットカード番号も漏えい対象となった。
申込関連の手続きを停止、アプリ利用には影響なし
対象は「住友生命Vitality体験版・企業型」と「Vitalityスマート(福利厚生タイプ含む)」の現在または過去の利用者。漏えいした情報は、氏名、住所、電話番号、生年月日、メールアドレス、一部マスキング済みのクレジットカード番号のいずれかで、対象者によって異なる。
今回対象となったのは、健康プログラムを保険契約に付随せず単独で利用するサービスの申込関連システムだ。NTTデータによると、保険契約や保険契約に付随するVitalityに関する情報、歩数などの利用データは漏えい情報に含まれない。
NTTデータは11月2日に不正アクセスを確認し、住友生命へ報告した。翌3日には対象サービスへの外部アクセスを遮断し、サービスを一時停止した。11月9日の発表時点では、原因や詳しい経緯の調査が続いている。
停止しているのは、新規申込の受け付け、Vitalityスマート利用者自身による解約やカード情報変更などの手続き、福利厚生タイプの団体ポータル。一方、住友生命は、Vitalityアプリの利用とVitality保険の新規申込・諸手続きには影響がないと説明している。停止中の手続きの取り扱いについては、問い合わせ窓口で相談を受け付ける。
住友生命は案内対象者の特定を進めている。両社は11月9日の発表時点で、本件に関する情報の不正利用は確認していないと説明する一方、両社を装う連絡への注意を呼びかけた。住友生命は、メールや電話でパスワードや暗証番号などを尋ねることはないとしている。
NTTデータはセキュリティ対策とその有効性の確認を進め、安全性を十分に確認したうえでサービス再開を判断する方針だ。
