So-netに不正アクセス、会員情報258万5481件が漏えい メール用パスワードも流出
ソニーネットワークコミュニケーションズは2026年10月27日、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5481件が漏えいしたと発表した。一部メールサービスでは計5万4401アドレス分のメール用パスワードも漏えいした。

ニュースはAIで深化する—。
本ページでは「個人情報漏えい」をテーマとした記事を一覧で掲載しています。
ソニーネットワークコミュニケーションズは2026年10月27日、So-netの会員データベースへの不正アクセスにより、So-netとplala(Sコース)の会員情報計258万5481件が漏えいしたと発表した。一部メールサービスでは計5万4401アドレス分のメール用パスワードも漏えいした。
JR東海、JR西日本、JR九州は10月26日、新幹線予約サービス「エクスプレス予約」「スマートEX」の一部会員情報が、メール配信委託先への不正アクセスによって漏えいしたと発表した。東海テレビなどは約17万件と報じているが、JR3社の公式発表では対象件数は調査中としている。
古河電気工業は2026年10月26日、グループ会社の古河電工パワーシステムズが使う出荷管理用Webシステムで、外部からの不正アクセスが疑われる事象があったと公表した。発注者や製品送付先の氏名、住所、電話番号などが閲覧または取得された可能性があり、外部の専門機関と情報漏えいの有無を調べている。
バンダイナムコホールディングス、BANDAI SPIRITS、バンダイロジパルは2026年10月26日、不正アクセスに伴い、「一番くじ ONLINE」の配送情報が漏えいした可能性があると発表した。対象は氏名、住所、電話番号で、件数などを調査している。安全性を確認できるまで、当該出荷システムを一時停止する。
楽天グループは2026年10月26日付の告知で、楽天トラベルの海外ホテル予約サイトの一部ページと多言語予約サイトへの不正アクセスを発表した。海外ホテル予約ページでは、ログイン利用者の氏名やメールアドレスなど最大約260万件が対象となった。両サイトの改修は完了しており、対象者への個別連絡と注意喚起を順次進めるとしている。
東京都は2026年10月23日、東京都農林水産振興財団の「東京広域援農ボランティア事業」で、最大約1万6,000件の個人情報の漏えいが判明したと発表した。委託先が利用していたメール配信サービス「ブラストメール」への不正アクセスが原因だ。対象は生産者とボランティア参加者で、実際の漏えい範囲は引き続き調査されている。
エムスリーは2026年10月23日、製薬企業向けサービス「MR君」への不正アクセスに関する第2報を公表し、m3.com会員等25,775名と製薬企業担当者2,260名の個人情報漏えいを確認したと明らかにした。10月15日の初報から調査が進み、対象人数と情報項目が具体化した。
大阪大学は2026年10月21日、卒業生、在学生、教職員の計77,851人に関する個人情報が漏えいしたと公表した。漏えいしたファイルは、大学のシステム運用を受託するNECが協力会社との情報共有に使うクラウドストレージに保存されていた。大学の調査では、契約に基づかないファイル共有や、作業終了後の削除漏れが確認された。
フジテレビは2026年10月20日、番組宣伝システムへの第三者による不正アクセスを確認したと発表した。登録されていたメディア関係者の氏名や会社名、メールアドレスなど、最大730件の個人情報が外部に漏えいした可能性がある。同社はシステムの利用を停止し、影響範囲の調査を進めている。
日本郵政は2026年10月19日、同社が提供する「ゆうID」で第三者による不正利用と会員情報漏えいの可能性が判明したと発表した。TBS NEWS DIGによると、不正ログインされたおそれがあるのは249アカウントで、氏名や住所などが閲覧された可能性がある。日本郵便は20日からログイン時の2段階認証を必須化すると案内している。
阪急阪神百貨店の親会社であるH2Oリテイリングは2026年10月19日、子会社が運営する予約・通販サイトなどへの不正アクセスに伴い、共通会員ID「H2O ID」約126万件で個人情報の一部が漏えいしたと発表した。氏名や住所、電話番号、メールアドレスなどが対象で、同日時点で不正利用や二次被害は確認されていない。
埼玉県警の警察官ら職員約1万3千人の個人情報が、災害時の安否確認システムの提供元への不正アクセスによって漏えいした可能性がある。埼玉新聞が2026年10月18日、16日の県警への取材をもとに報じた。県警は13日、運営会社のアルカディアから情報漏えいの可能性について通知を受けていた。
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表した。このうち氏名やメールアドレスなどを含む情報は約15万件で、残る約168万件は単体では個人を特定できない識別子のみだった。同社は侵害範囲や漏えい情報の精査を続けている。
エムスリーは2026年10月15日、製薬企業向けサービス「MR君」のシステムが第三者による不正アクセスを受け、一部の医師会員と製薬企業担当者の個人情報が外部に漏えいしたと発表した。対象人数や漏えい情報の詳細は精査中で、同日時点で不特定多数への公開や不正利用の事実は確認されていない。
共同通信によると、バーガーキングを運営するビーケー・ジャパンは2026年10月15日、不正アクセスにより公式アプリの会員情報約1118万件が漏えいしたと発表した。会員IDやメールアドレス、氏名、電話番号などが対象に含まれ、同社は対象者へのメール連絡を進めている。
メドレーは2026年10月15日、医療機関向け業務支援システム「アットリンク」で第三者による不正アクセスを確認し、関連サービスを一時停止したと発表した。患者などの個人情報が漏えいした可能性があり、対象は最大787医療機関に及ぶ可能性がある。漏えいの有無や影響範囲について、外部専門機関と調査を進めている。
アルカディアは2026年10月13日、自治体などが情報配信に利用する「SpeeCAN RAIDEN」などで第三者による不正アクセスがあり、個人情報が漏えいした可能性があると公表した。漏えいした可能性があるメールアドレスの最大件数は約313万6000件と推定している。一部サービスを緊急停止し、14日には不審な連絡による二次被害への注意喚起を更新した。
ブックオフグループホールディングスは2026年10月9日、子会社の会員管理システムへの不正アクセスにより、会員情報が外部に流出したことを確認したと発表した。漏えいした可能性がある会員番号は最大約643万件で、対象者の実人数や情報の範囲については引き続き精査している。
ローソンは2026年10月8日、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表した。対象はローソンIDの215万5345件とアプリ予約の26件。同社は不審なアクセス元をブロックし、アプリ予約機能を停止した。
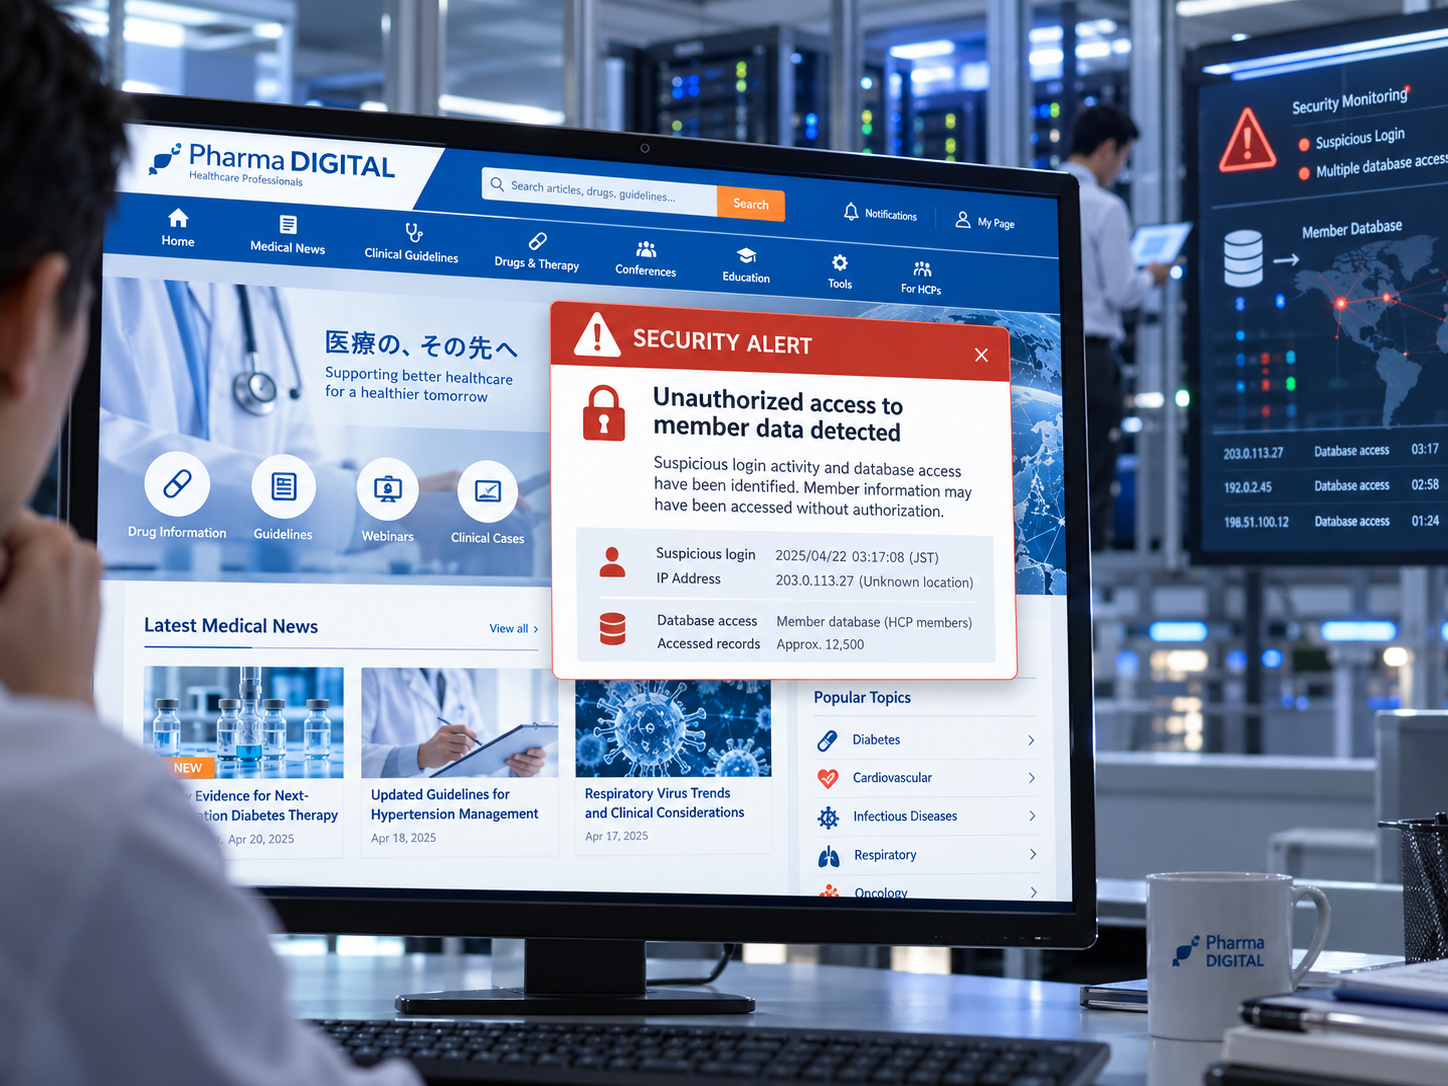
旭化成セラピューティクスは2026年10月6日、医療関係者向けサイト「Pharma DIGITAL」に連携する会員データベースがサイバー攻撃を受け、個人情報が不正に閲覧または取得された可能性があると発表した。医療従事者最大約51万4000人の氏名や所属施設名などが対象となる可能性があり、同社はサイトを停止して原因と影響範囲を調査している。
