ベルリン州ネットワーク攻撃、盗難データを追加公開 認証情報流出で一部業務システムに制限も
ドイツのベルリン州政府は2026年9月6日(現地時間)、州ネットワークへのサイバー攻撃で盗まれたデータが追加公開され、認証情報も含まれていたと発表した。9月4日(現地時間)の最初の公開後に進める流出範囲の分析や被害者対応に加え、該当部門で対策を強化した。

ニュースはAIで深化する—。
本ページでは「認証情報」をテーマとした記事を一覧で掲載しています。
ドイツのベルリン州政府は2026年9月6日(現地時間)、州ネットワークへのサイバー攻撃で盗まれたデータが追加公開され、認証情報も含まれていたと発表した。9月4日(現地時間)の最初の公開後に進める流出範囲の分析や被害者対応に加え、該当部門で対策を強化した。
サイバーセキュリティ企業Sygniaは2026年8月27日付の調査報告で、中国政府の支援を受けている可能性が高いとみられるハッカーグループ「Fire Ant」がCisco IOS XRルーターや管理者認証基盤を侵害し、通信や認証情報の収集、接続先ネットワークの探索に悪用したと明らかにした。

クラウドセキュリティー企業のSysdigは7月1日、LLMベースのAIエージェントが侵入後の探索、認証情報の悪用、横移動、データベース恐喝までを一連で実行した事案を公表し、「JADEPUFFER」と命名した。失敗した手順を31秒で修正する挙動も確認された。
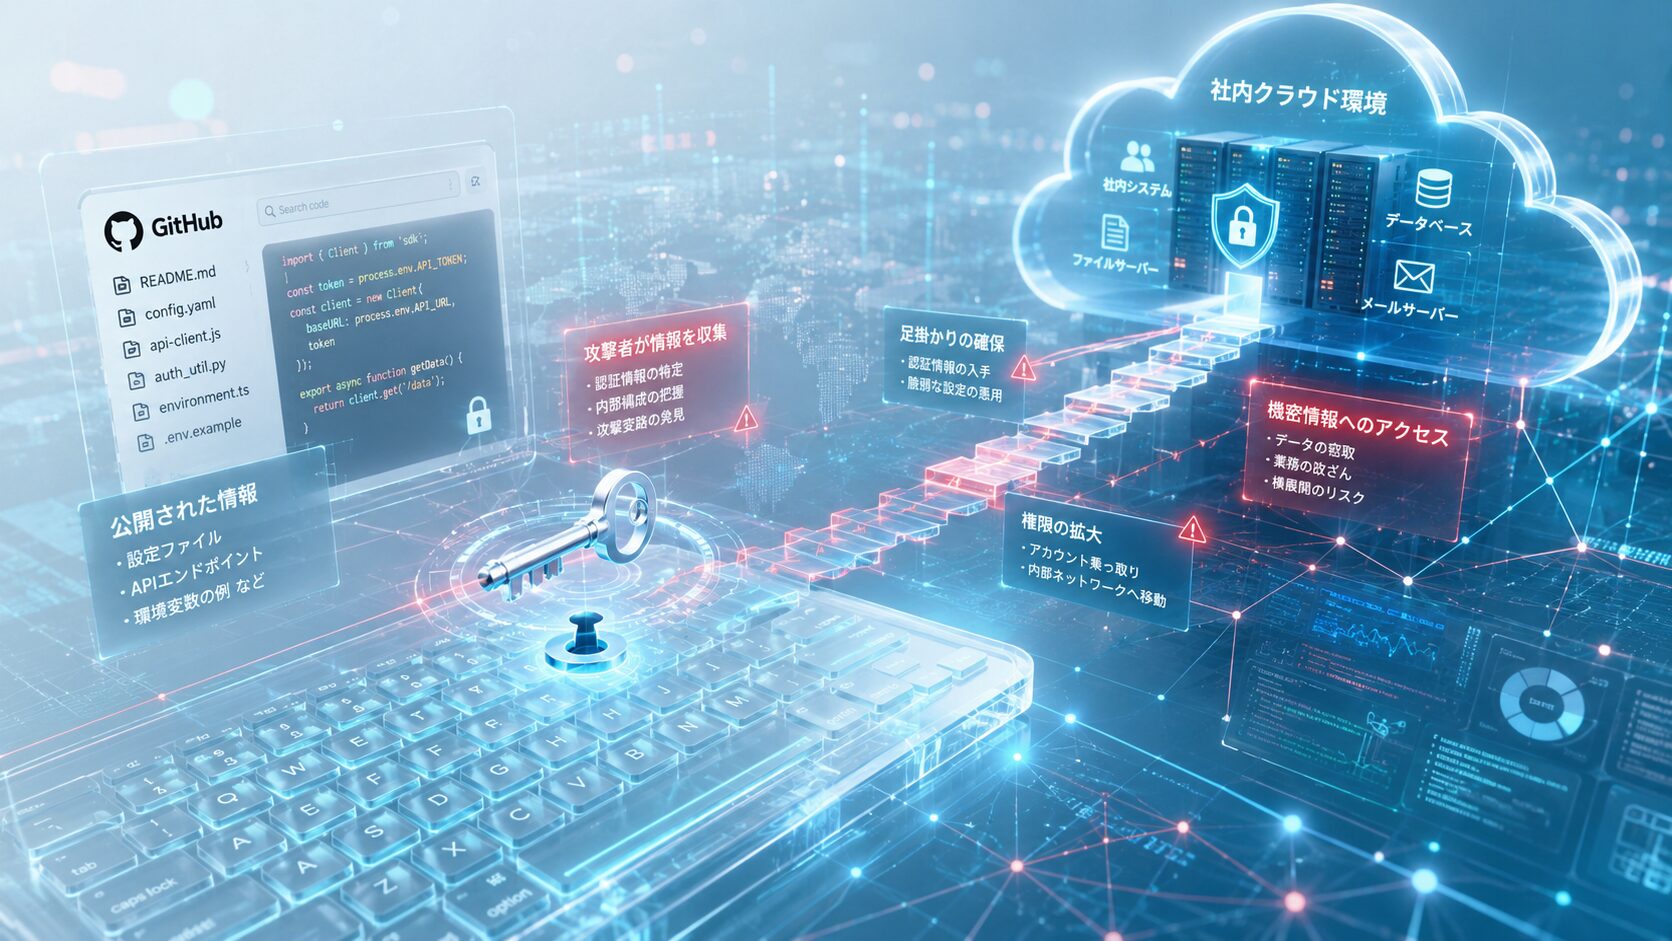
クラウドファンディング大手のCAMPFIREは2026年6月2日、GitHubアカウントへの不正アクセスを起点に、対象ユーザーのユニーク件数で最大22万5846件の個人情報が漏えいしたおそれがある事案について、外部専門機関によるフォレンジック調査結果を公表した。原因は、従業員が発行したGitHub認証情報が個人開発用サーバーに意図せずアップロードされ、第三者に不正利用されたことだった。個人情報を含…
ベライゾンは5月19日、第19版となる2026年版「データ漏洩・侵害調査報告書(DBIR)」を公表した。侵害の入口ではソフトウェアの脆弱性悪用が31%を占め、盗まれた認証情報の悪用をDBIR公表19年目で初めて上回った。報告書は、攻撃者によるAI活用が既知の脆弱性の悪用までの時間を数カ月から数時間へ縮め、防御側の対応猶予を大きく圧縮していると位置付けた。
マネーフォワードは2026年5月1日、同社グループが開発・システム管理に利用しているGitHubの認証情報が漏えいし、第三者による不正アクセスでリポジトリがコピーされたと発表した。リポジトリはソースコードなどを保管する開発上の置き場で、同社グループが提供するサービスのソースコードと、保管ファイルに記載されていた一部個人情報が流出した可能性がある。具体的には、マネーフォワードケッサイの「マネーフォワ…

他人名義のネット通販アカウントを不正に入手し、そのアカウントを使って通信回線の契約まで結んだ疑いが浮上した。京都府警サイバー捜査課と下京署は2026年1月20日、横浜市の中学2年の男子生徒(14)を、不正アクセス禁止法違反と電子計算機使用詐欺の疑いで書類送検した。オンライン上の認証情報が「契約の鍵」になっている現状の弱点を突く形だ。
