日本経済新聞社、開発用クラウドへの不正アクセスで約183万件漏えい 氏名など含む情報は約15万件
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表した。このうち氏名やメールアドレスなどを含む情報は約15万件で、残る約168万件は単体では個人を特定できない識別子のみだった。同社は侵害範囲や漏えい情報の精査を続けている。

ニュースはAIで深化する—。
本ページでは「不正アクセス」をテーマとした記事を一覧で掲載しています。
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスへの不正アクセスにより、約183万件の個人情報が漏えいしたと発表した。このうち氏名やメールアドレスなどを含む情報は約15万件で、残る約168万件は単体では個人を特定できない識別子のみだった。同社は侵害範囲や漏えい情報の精査を続けている。
Eストアーは2026年10月16日、ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスに関する調査を完了し、最終報を公表した。情報漏えいの対象者は約2335万6000人、対象店舗は7858店に上る。サーバー上のアプリケーションの脆弱性が悪用され、データベースの情報が外部へ送信されたとしている。
ヤマト運輸は2026年10月16日、「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表した。顧客情報約526万件と届け先情報約5万件の持ち出しを確認した。クレジットカード情報やパスワード情報は含まれておらず、同社は発表時点で、不正利用による二次被害を確認していないとしている。
エムスリーは2026年10月15日、製薬企業向けサービス「MR君」のシステムが第三者による不正アクセスを受け、一部の医師会員と製薬企業担当者の個人情報が外部に漏えいしたと発表した。対象人数や漏えい情報の詳細は精査中で、同日時点で不特定多数への公開や不正利用の事実は確認されていない。
ソースネクストは2026年10月15日、会員情報管理システムへの不正アクセスにより、顧客の個人情報が外部に流出したと発表した。流出した可能性がある情報の対象件数は2,251万9,960件。パスワードも対象に含まれ、同社は利用者に再設定と不審な連絡への注意を呼びかけている。原因や影響範囲は引き続き調査中だ。
電子書籍ストア「コミックシーモア」で2026年10月15日午前11時30分から緊急メンテナンスが始まり、ストアや読み放題などのサービスが停止した。運営するNTTソルマーレは同日、サーバーに外部から不正アクセスが行われた可能性が高いと判断したと発表。原因究明に向けた調査を進めており、メンテナンスの終了時刻は未定としている。
共同通信によると、バーガーキングを運営するビーケー・ジャパンは2026年10月15日、不正アクセスにより公式アプリの会員情報約1118万件が漏えいしたと発表した。会員IDやメールアドレス、氏名、電話番号などが対象に含まれ、同社は対象者へのメール連絡を進めている。
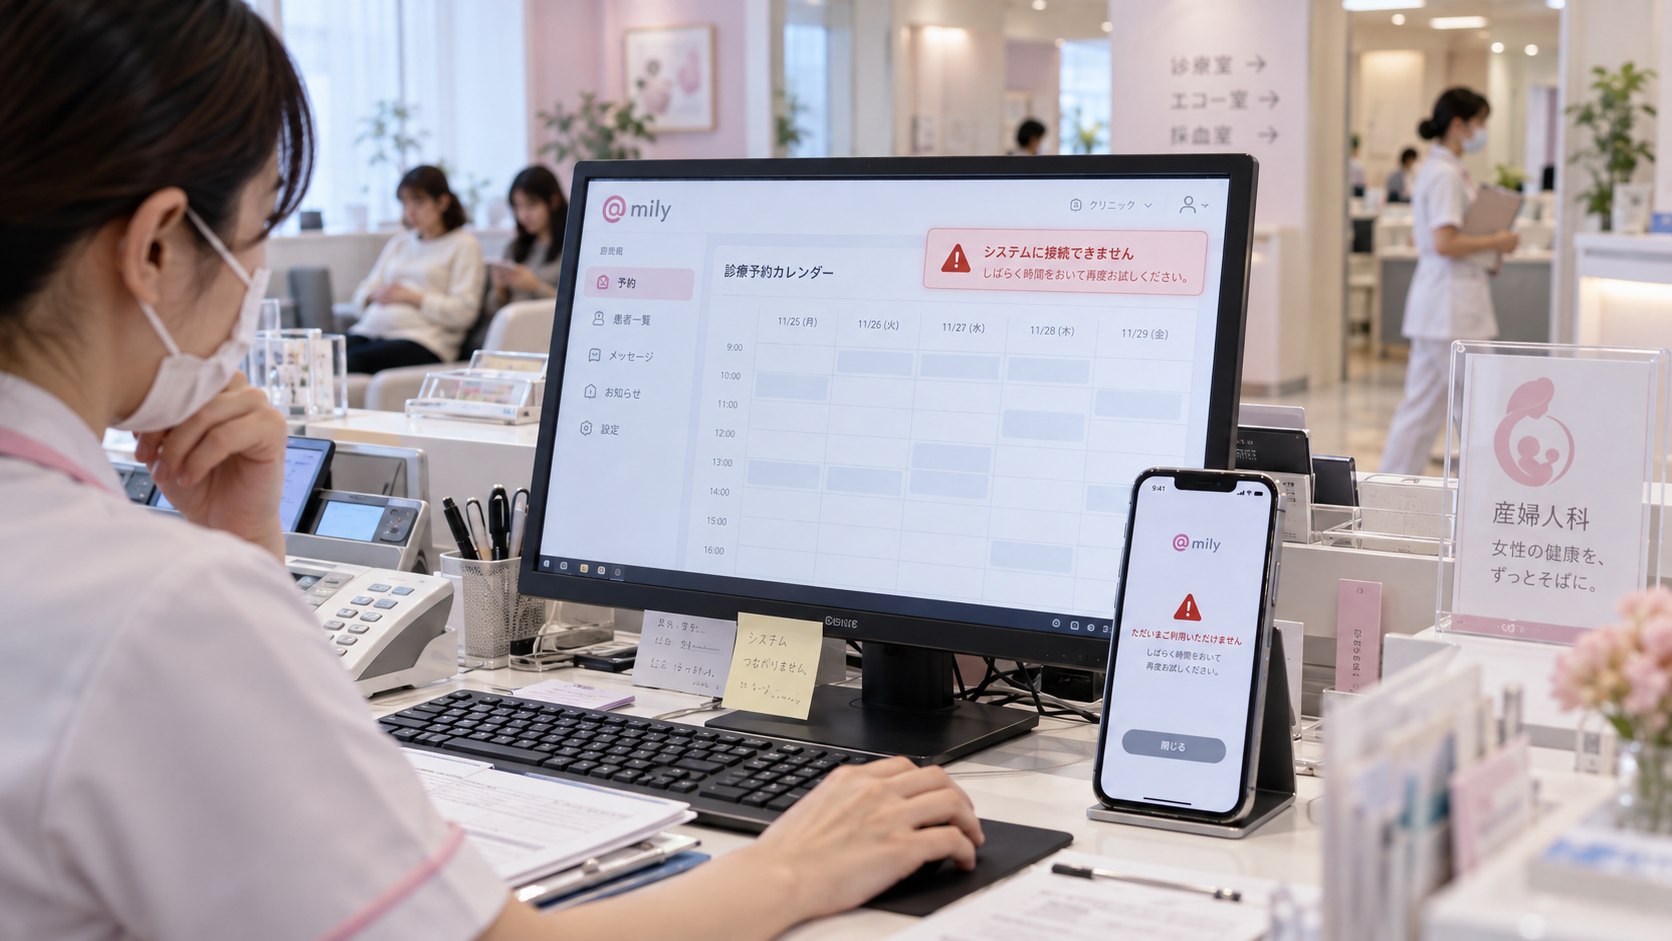
メドレーは2026年10月15日、医療機関向け業務支援システム「アットリンク」で第三者による不正アクセスを確認し、関連サービスを一時停止したと発表した。患者などの個人情報が漏えいした可能性があり、対象は最大787医療機関に及ぶ可能性がある。漏えいの有無や影響範囲について、外部専門機関と調査を進めている。
IDCフロンティアは2026年10月14日、IDCFクラウドへのランサムウェア攻撃に伴う障害について第5報を公表し、対象となった仮想サーバー内のデータは外部に流出していないと判断したと発表した。また、影響を受けた495の企業・自治体のうち194顧客について、バックアップを取り出せることも確認した。
デンマークの中央個人登録簿「CPR」の約880万人分の情報への権限のないアクセスを巡り、実行者を名乗る人物は、パスワード「123456」の企業アカウントを使ったと説明した。2026年10月13日付のThe RegisterがPolitikenの取材内容を紹介したもので、企業の複数アカウントが同じパスワードを使用していたとの報道もある。
アルカディアは2026年10月13日、自治体などが情報配信に利用する「SpeeCAN RAIDEN」などで第三者による不正アクセスがあり、個人情報が漏えいした可能性があると公表した。漏えいした可能性があるメールアドレスの最大件数は約313万6000件と推定している。一部サービスを緊急停止し、14日には不審な連絡による二次被害への注意喚起を更新した。
スズキは2026年10月9日、四輪公式コミュニティサイト「スズキヴィレッジ」の運営委託先が不正アクセスを受け、約3,000人分の会員情報が閲覧・取得された可能性があると発表した。同日時点でサイトを停止し、影響範囲と安全性の調査を進めている。
ブックオフグループホールディングスは2026年10月9日、子会社の会員管理システムへの不正アクセスにより、会員情報が外部に流出したことを確認したと発表した。漏えいした可能性がある会員番号は最大約643万件で、対象者の実人数や情報の範囲については引き続き精査している。
香川県高松市で業務用冷凍食品を扱うアクティブは2026年10月6日付の告知で、通販サイトへの不正アクセスにより、最大5万4916件の顧客情報や受注情報が外部に漏えいした可能性があると公表した。不正に作成された管理者アカウントを通じて、データが出力された形跡を確認したという。
アドベンチャーは2026年10月9日、旅行予約サイト「skyticket」で異なる経路による3件の不正アクセスを公表した。サーバーへの不正アクセスでは約1464万件の顧客情報が対象となり、氏名や連絡先などが流出した。うち約413万件にはハッシュ化されたログインパスワードが含まれ、同社は会員にパスワードの変更を求めている。
赤沢亮正経済産業相は2026年10月9日の閣議後会見で、国内で不正アクセスによる情報漏えいが相次いでいることを受け、経産省所管の約千の業界団体を通じて同日中に幅広く注意喚起する方針を示した。経営トップに対し、サプライチェーン全体を含むセキュリティー管理と、対策に必要な資源の確保を求めた。
ローソンは2026年10月8日、ローソンIDとローソンアプリ予約への不正アクセスにより、個人情報が漏えいしたと発表した。対象はローソンIDの215万5345件とアプリ予約の26件。同社は不審なアクセス元をブロックし、アプリ予約機能を停止した。
富山県立大学は2026年10月7日、学生1人のマイクロソフト 365アカウントが不正利用され、8月23~27日に計1092件の迷惑メールが送信されたと公表した。大学は対象アカウントを停止し、富山県警と連携して原因を調べている。公表時点で、メール送信以外の不正操作や機密情報の漏えい、受信者の具体的な被害は確認していないとしている。
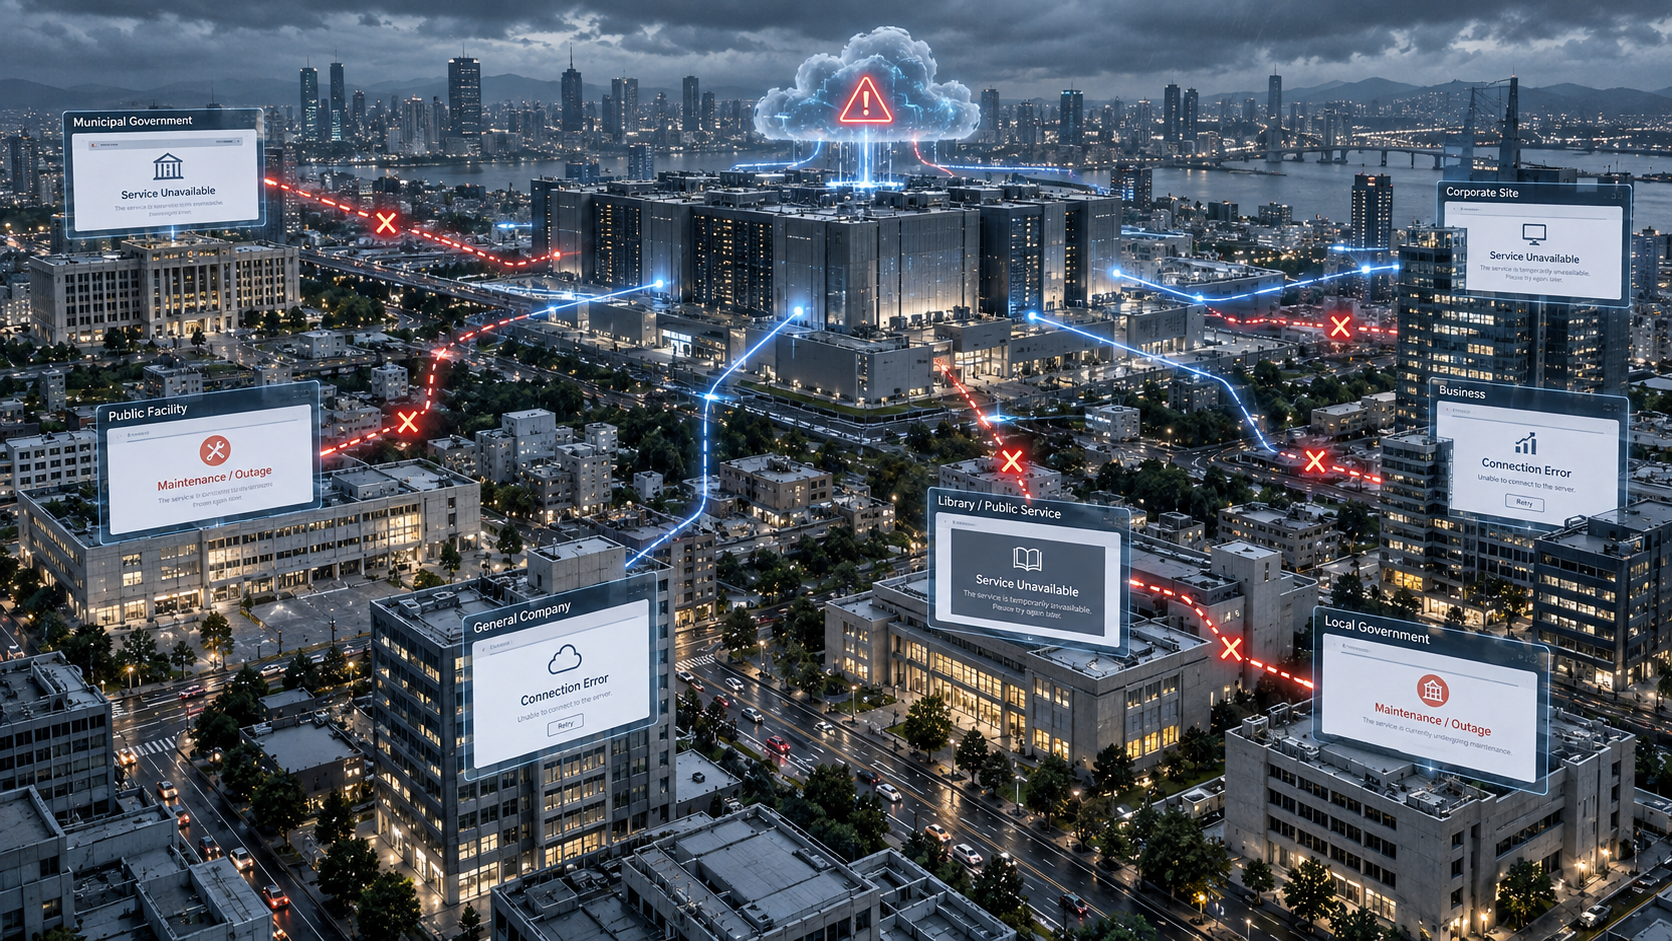
ソフトバンク子会社のIDCフロンティアは2026年10月7日、第三者による一部システムへの不正アクセスにより、IDCFクラウドの一部サービスで障害が発生していると発表した。影響範囲は「東日本第1リージョン」。茨城県と県警のホームページも閲覧できなくなり、ソフトバンクは同クラウドの障害が原因と説明したと報じられている。
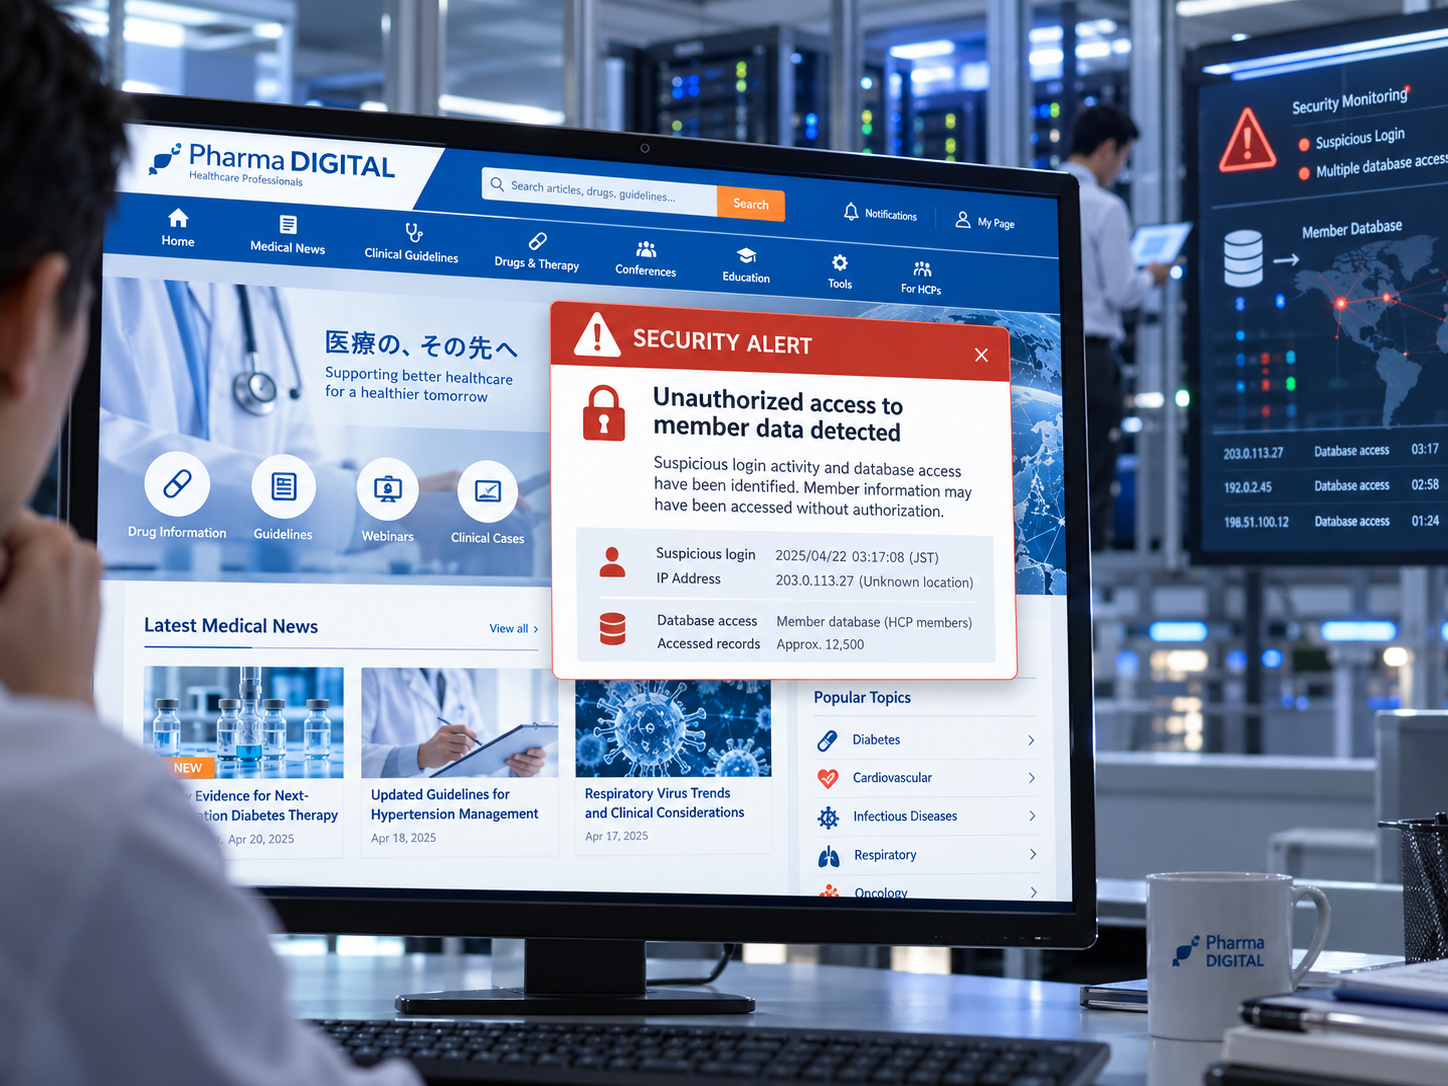
旭化成セラピューティクスは2026年10月6日、医療関係者向けサイト「Pharma DIGITAL」に連携する会員データベースがサイバー攻撃を受け、個人情報が不正に閲覧または取得された可能性があると発表した。医療従事者最大約51万4000人の氏名や所属施設名などが対象となる可能性があり、同社はサイトを停止して原因と影響範囲を調査している。
