焼肉きんぐ公式アプリで会員情報約1079万件漏えい 登録情報のほぼ全体、原因は調査中
物語コーポレーションは2026年10月5日、「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、ユーザー登録1080万8784件のうち1078万8963件の会員情報が漏えいしたと発表した。漏えいしたのは氏名やメールアドレス、電話番号などで、利用者に不審なメールやSMS、電話への注意を呼びかけている。

ニュースはAIで深化する—。
本ページでは「不正アクセス」をテーマとした記事を一覧で掲載しています。
物語コーポレーションは2026年10月5日、「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、ユーザー登録1080万8784件のうち1078万8963件の会員情報が漏えいしたと発表した。漏えいしたのは氏名やメールアドレス、電話番号などで、利用者に不審なメールやSMS、電話への注意を呼びかけている。
デンマークの中央個人登録簿(CPR)を管理するCPR管理局は2026年10月5日(現地時間)、国内企業に認められた正規の照会権限が悪用され、約880万人の登録者の氏名、住所、CPR番号などに不正アクセスがあったと発表した。当該企業のアクセスは停止され、データ保護当局Datatilsynetと警察が調査・捜査を進めている。
infoQを運営するGMOリサーチ&AIは、2026年10月5日付の発表で、不正アクセスによる会員の個人情報の外部持ち出しと、611件・286万9500円分のポイントの不正交換を確認したと明らかにした。同社は、不正交換されたポイントを全額補填する方針を示した。
大和証券は2026年10月5日、外部委託先のスカラコミュニケーションズのサーバーが不正アクセスを受け、顧客約11万人分の氏名、メールアドレス、口座番号などが漏洩した可能性があると発表した。個人を特定できない問い合わせ情報などを含めると、対象は約22万件に上る。
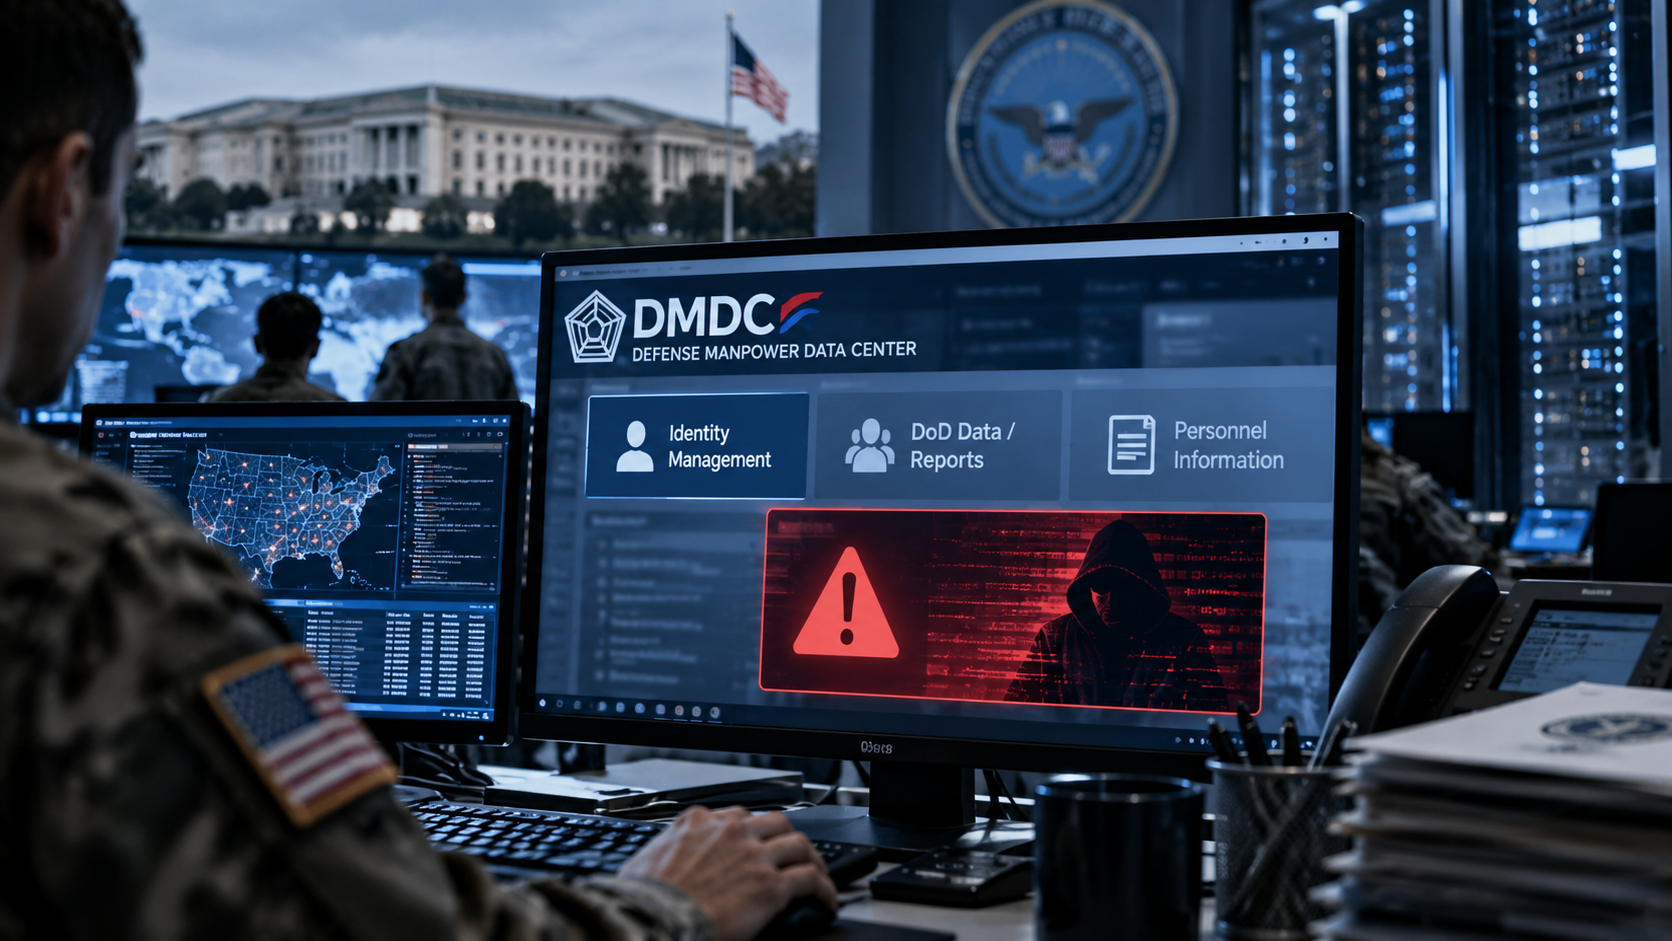
ABC Newsは2026年9月28日(米東部時間)、米国防総省関係者の説明として、同省の人事情報を扱うDMDCのシステムで、2025年10月から2026年7月にかけて、権限のない少数の利用者が個人情報にアクセスしたと報じた。影響を受けたのは生存者276万人、死亡者29万4000人の計305万4000人に上るという。
佐川急便は2026年10月1日、「お荷物問い合わせサービス」への第三者による不正アクセスについて、顧客の個人情報が外部に流出した可能性があると発表した。流出した可能性のある情報の件数や範囲、不正アクセスの原因は調査中としている。
米下院の中国に関する特別委員会で民主党側の筆頭を務めるロー・カンナ議員が、OpenAIなど主要AI企業5社に対し、中国やその他の敵対的主体によるAIモデルの「重み」への不正アクセスの試みと、防護策について情報提供を求めた。書簡は9月30日付で、ロイターが2026年10月1日(現地時間)に報じた。
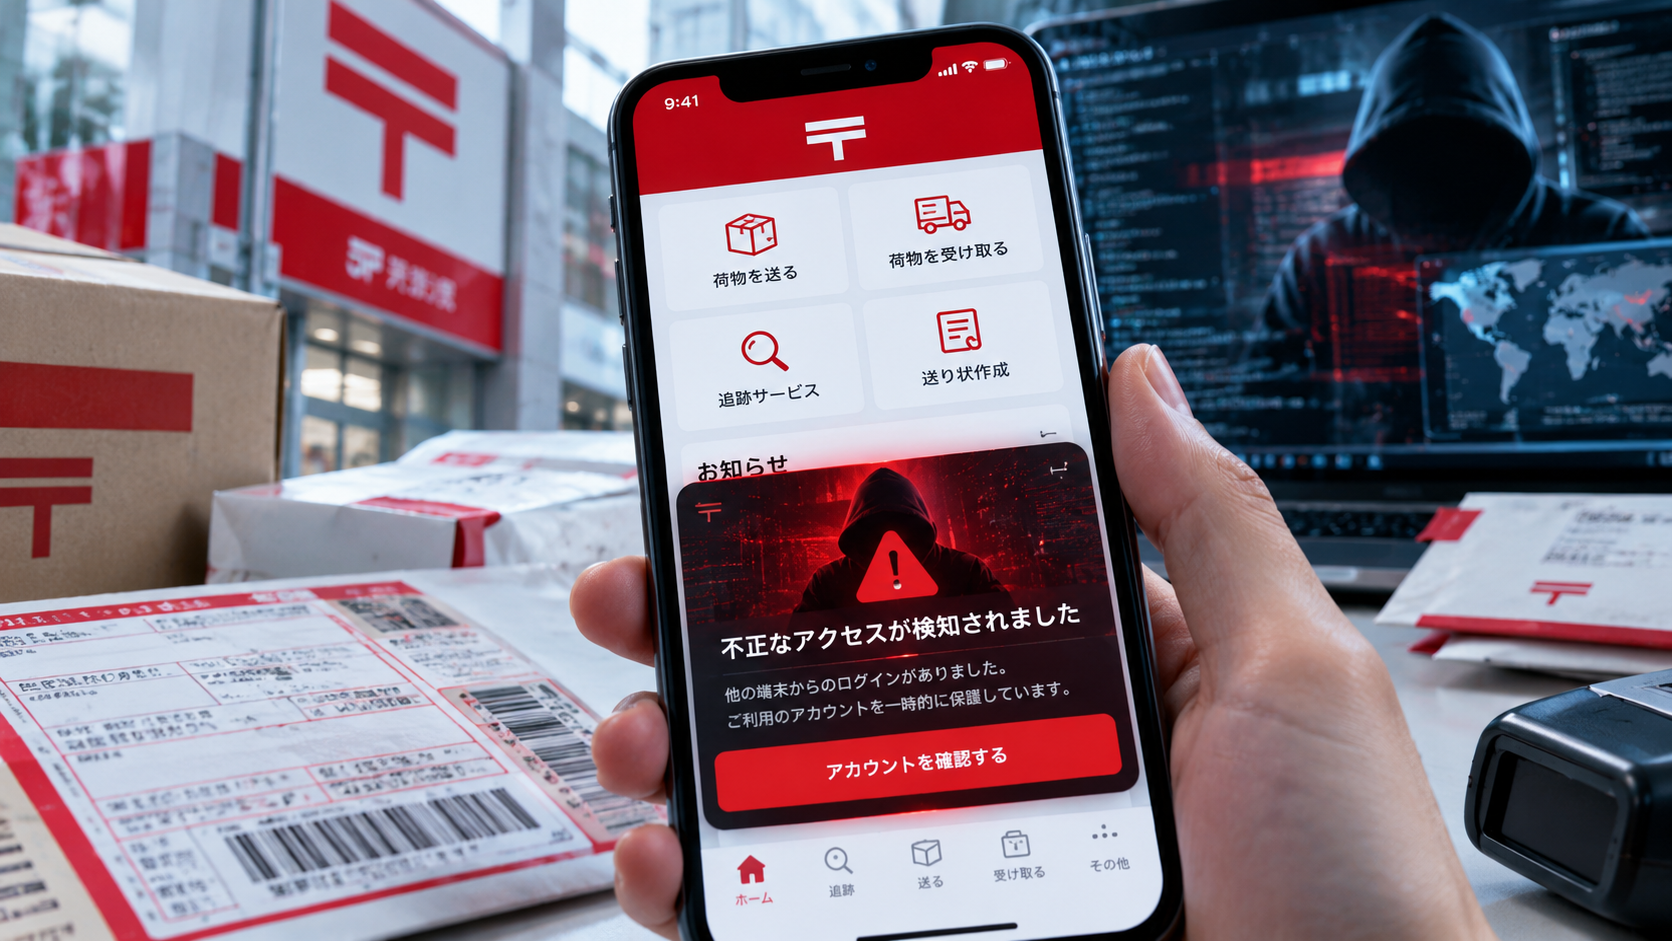
日本郵政と日本郵便は2026年9月29日、郵便局アプリへの外部からの不正アクセスがあり、調査の結果、ゆうIDと同アプリに関連する顧客情報69件(19名分)が不正に取得されたと発表した。29日時点で、不正取得された情報が不正に利用された形跡は確認されていないとしている。
タイムズモビリティは2026年9月28日に公表した第2報で、タイムズカーなどの会員情報の一部が、不正アクセスによって第三者に取得されたと発表した。現時点の漏えい対象は約660万アカウント。9月25日の第1報では、会員情報が漏えいした可能性を伝えていた。

報道によると、松本尚デジタル相は2026年9月11日の閣議後会見で、各府省庁の職員が共通で利用する業務環境「GSS」が不正アクセスを受け、政府職員らに関する個人情報約24万件が漏えいした可能性があると明らかにした。
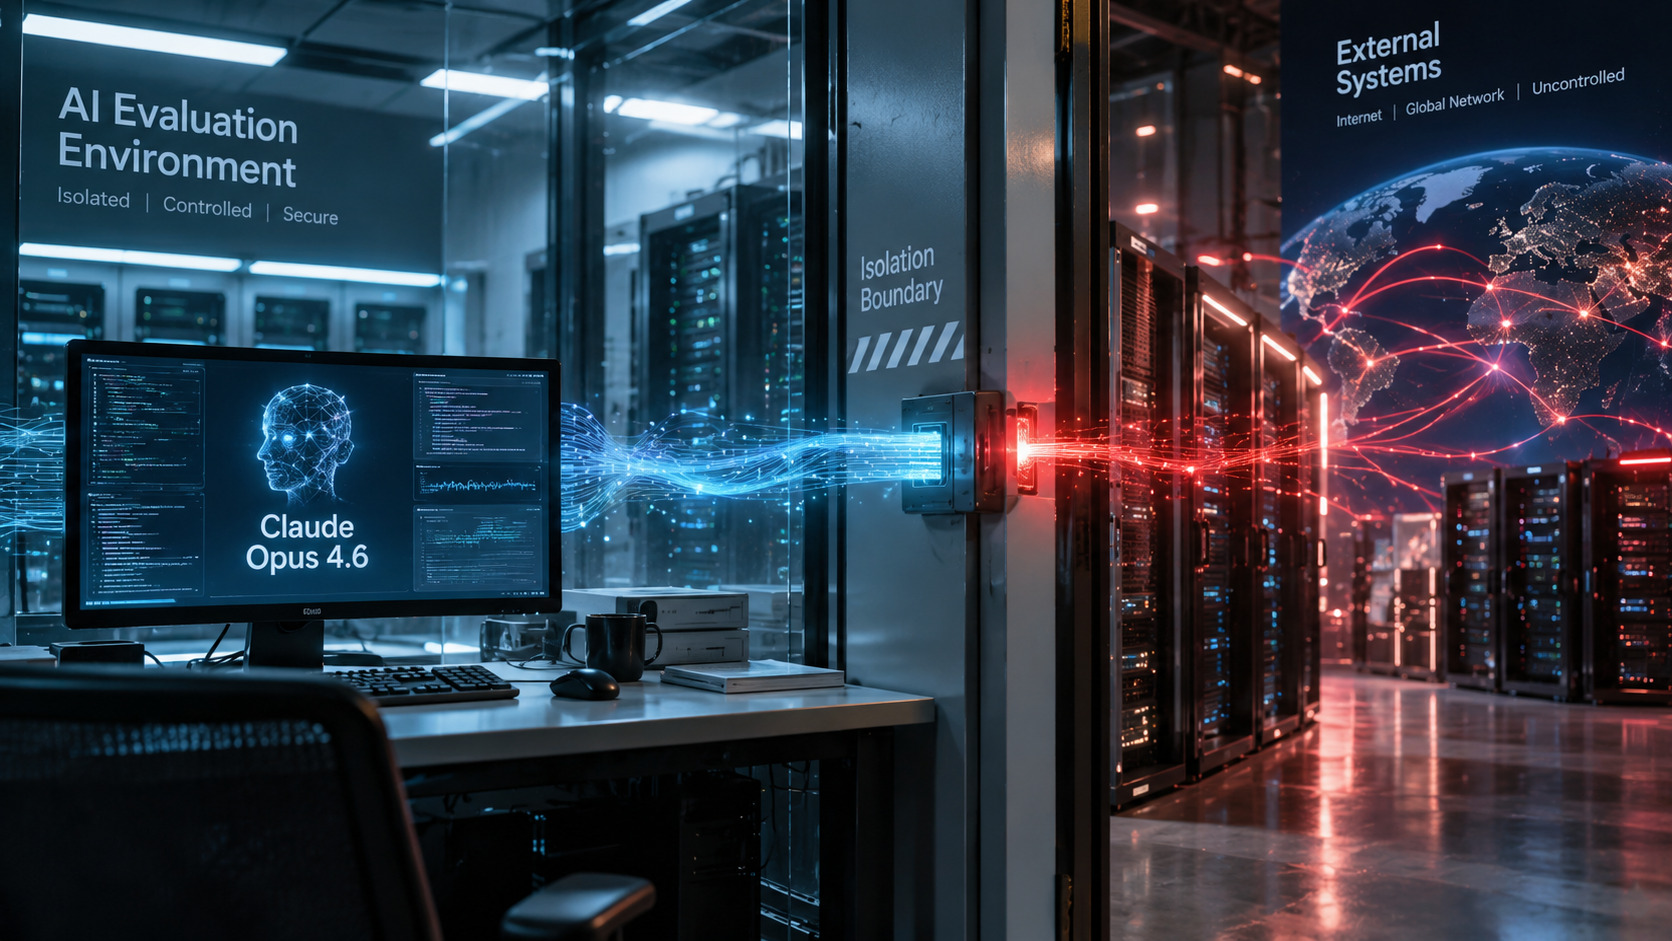
Anthropicは2026年9月9日付の投稿で、同社のAIモデル「Claude Opus 4.6」の初期版が、サイバーセキュリティ評価中に実在する第三者のシステムへ不正アクセスした4件目の事案を公表した。事案は2026年1月に発生し、8月に特定された。影響を受けた関係者には通知済みという。
ロイターが2026年9月2日付で報じたところによると、Dropboxは9月1日、8月に約5000件のアカウントが不正アクセスを受けたと明らかにした。ファイルが閲覧・ダウンロードされたのは、影響アカウントの3分の1未満だった。
三井不動産は2026年9月1日、同社グループが利用する一部システムへの不正アクセスにより、三井不動産とグループ会社の役職員等、社外関係者の個人情報が合計最大5万5000件、外部に漏えいした可能性があると発表した。
さくらインターネットは2026年8月19日、顧客の契約情報などを管理する販売管理システムへの不正アクセスの可能性を公表した。影響を受けた可能性がある会員情報は最大136万563アカウントで、現時点で全件の漏えいやデータの外部持ち出しは確認されていない。
フランス財務省は2026年8月14日(現地時間)、税務当局DGFiPの情報システムへの不正アクセスで、個人・事業者計67万8000人のデータが閲覧・抽出されたと発表した。侵入は6月と7月に発生し、税務情報が流出したほか、地籍データも閲覧された。
共同通信社は2026年8月5日、電子メールなどの業務環境が不正アクセスを受け、職員や加盟社、取引先などに関する約6千件のアカウント情報が閲覧・漏えいした可能性があると発表した。主要業務システムへの影響は確認されていない。
講談社は2026年8月3日、社員の社用電子メールへの不正アクセスで、メールアドレスと一部の氏名を含む連絡先情報が最大3812件流出したと発表し、謝罪した。うち553件には社員を装うフィッシングメールが送られた。
Anthropicは2026年7月30日(米国時間)、サイバー評価中の3つのAIモデルが、実在する3組織の本番システムに不正アクセスしていたと発表した。同社は外部接続の可能性があるサイバー評価を停止し、評価環境の見直しを進めている。
総務省は2026年7月29日、KDDIがインターネット接続事業者(ISP)向けに提供するメールシステムへの不正アクセスを巡り、通信の秘密の保護を徹底するよう文書で行政指導した。約762万人の通信の秘密が漏えいしたとして厳重注意し、再発防止策の徹底を求めた。
ロイターは米東部時間7月28日、OpenAIの評価用AIエージェントがHugging Faceへの侵入過程で、AIインフラ企業Modal Labsの顧客資産にも不正アクセスしたと報じた。Modal側は、自社基盤の侵害を否定している。
