
本サイトの記事や画像は、AIが公的資料や複数の報道を基に事実関係を整理・再構成し制作したものです。[続きを表示]特定の報道内容や表現を再利用・要約することを目的としたものではありません。ただし、誤りや不確定な情報が含まれる可能性がありますので、参考の一助としてご覧いただき、実際の判断は公的資料や各出典元の原文をご確認ください。[私たちの取り組み]
セキュリティー企業プルーフポイントは2026年10月1日付の調査報告で、中国政府との関連が指摘されるハッカー集団「TA419」が元ホワイトハウス高官らを装い、米国のAI政策専門家から認証情報を得ようとした事例を公表した。7月の活動では政策協力を持ちかけ、返信した相手を偽のOneDrive画面を介したフィッシングへ誘導していた。
政策協力を装ったメールの仕組み
プルーフポイントによると、活動は7月8日から確認され、元ホワイトハウス科学技術政策局首席副局長のリン・エドワーズ・パーカーや、経済・外交政策の専門家ハイディ・クレボレディカーの名前が使われた。架空の「AI政策諮問委員会」への参加や、AIの輸出規制・供給網に関する上院外交委員会の報告書への寄稿を持ちかけていた。
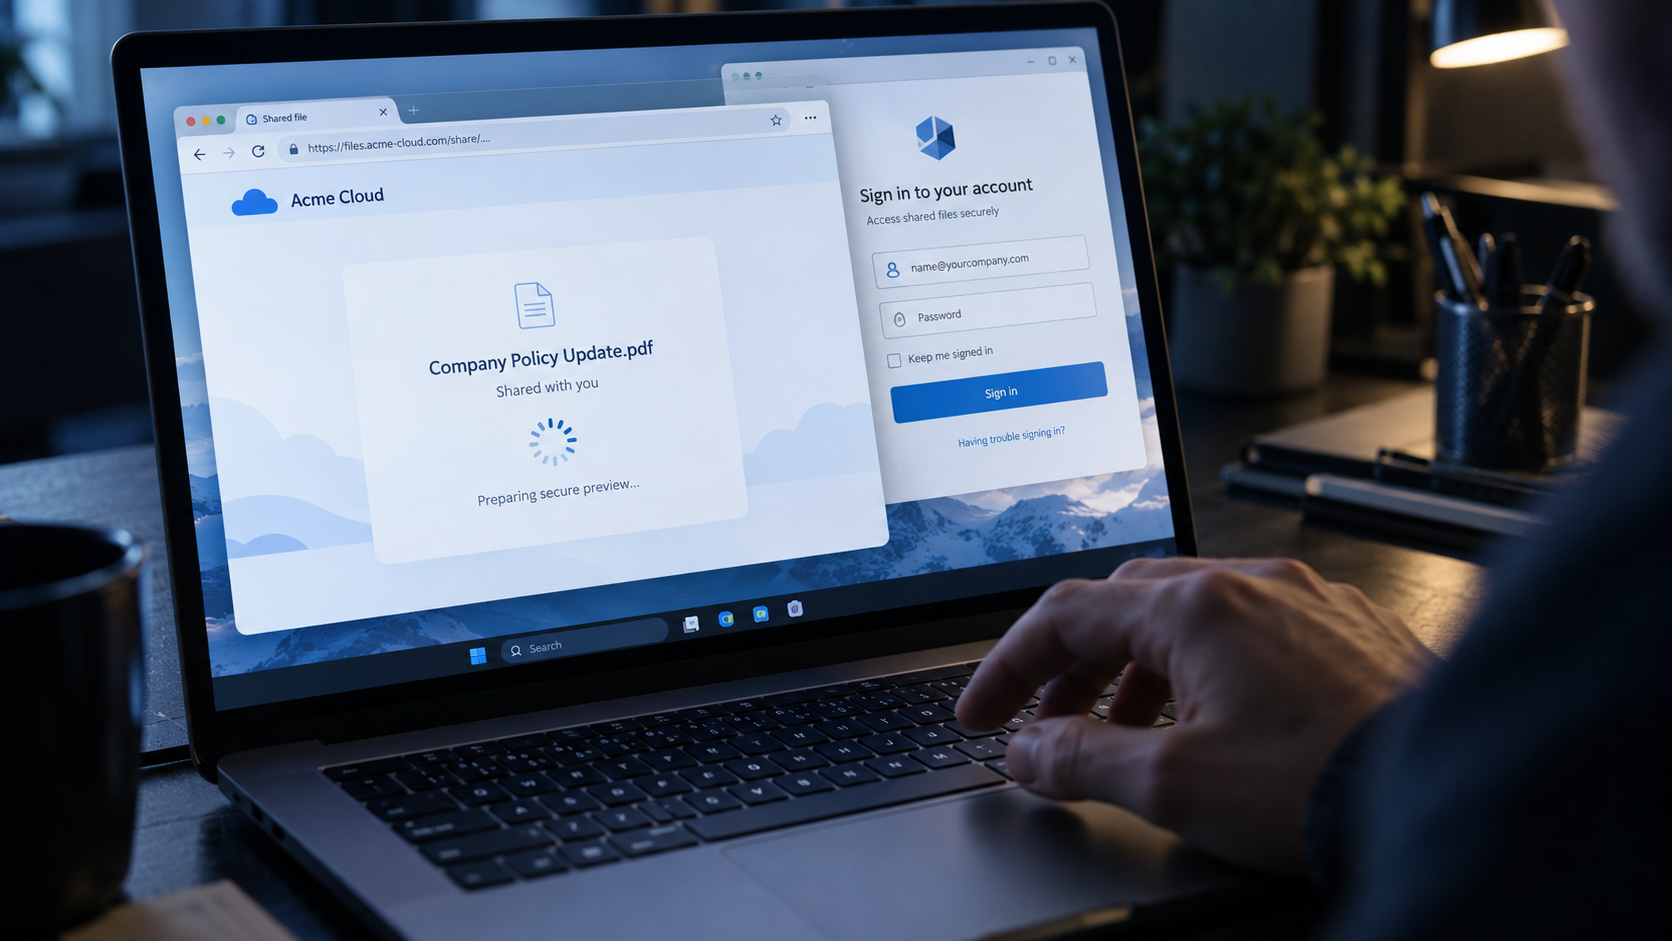
返信した相手には短縮URLが送られ、偽のOneDrive画面を経て、Microsoftの認証過程を中継するAdversary-in-the-Middle(AitM)型のフィッシングへ誘導された。攻撃者がパスワードやMFAコード、認証後に発行されるセッションクッキーを取得する仕組みだった。今回、標的のアカウントが実際に侵害されたかは公表資料で確認されていない。
ロイターによると、標的にはAI規制、輸出規制、国家AI戦略に携わる専門家が含まれ、対象は数組織の10人未満だった。
受信者が気付いた経緯と集団の活動
ロイターが標的の一人として特定したアレックス・エングラーは、パーカーを名乗る人物からAI政策プロジェクトへの招待メールを受け取り、関係者への確認を通じてなりすましに気付いたと述べた。
プルーフポイントは、TA419による米国と日本のシンクタンク、防衛関連企業、大学、法律事務所の関係者を狙った活動を、少なくとも2025年4月から観測している。2026年2月にはAnthropicの幹部社員を装い、米軍でのClaude利用を題材にAI政策専門家を狙った事例も確認した。同社は、こうした活動が米国のAI政策や規制の動向を把握する中国側の情報収集に資する可能性が高いと評価している。
