北朝鮮系「WaterPlum」、100超の国・地域で3万台超に感染 管理ウォレットに少なくとも17億円相当
警察庁と国家サイバー統括室(NCO)は2026年9月18日、米国、オーストラリア、ドイツの関係機関と合同で、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum」と北朝鮮IT労働者に関する文書を公表した。外務省は今回の公表を「パブリック・アトリビューション」として発表している。

ニュースはAIで深化する—。
本ページでは「サイバー攻撃」をテーマとした記事を一覧で掲載しています。
警察庁と国家サイバー統括室(NCO)は2026年9月18日、米国、オーストラリア、ドイツの関係機関と合同で、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum」と北朝鮮IT労働者に関する文書を公表した。外務省は今回の公表を「パブリック・アトリビューション」として発表している。
ニチレイは2026年9月18日、7月のサイバー攻撃を受けたサーバーに保管されていた個人情報計5万3866件の漏えいを確認したと発表した。対象は配送先顧客、取引先役職員、グループ従業員とその家族、求職者。同日時点で、不正利用などの二次被害は確認されていない。
英NCSC、米FBI、オランダAIVDは2026年9月15日付の共同勧告で、イラン国家系のサイバー行為者がスパイウェアを使い、世界の反体制派や活動家、ジャーナリストを狙っていると警告した。NCSCは、イランが政権への脅威とみなす人々への弾圧を支援するため、サイバー活動を利用している可能性が「ほぼ確実」と評価した。

Google Threat Intelligence Group(GTIG)は2026年9月8日付の更新で、北米の研究機関を狙う中国関連ハッカー集団「UNC6508」とみられる活動が、侵害済みのクラウド環境にローカルLLM基盤を展開していたと報告した。被害組織の計算資源を使い、商用AIサービスのAPI監視を回避できる手法だとしている。

Anthropicは2026年9月10日付の報告書で、2025年12月から2026年8月に検知したAI「Claude」の悪用活動を阻止したと発表した。ロシア国家の諜報活動と整合すると同社が評価したサイバー活動や、中国拠点のAI開発組織によるClaudeの能力抽出などが含まれる。
ドイツのベルリン州政府は2026年9月6日(現地時間)、州ネットワークへのサイバー攻撃で盗まれたデータが追加公開され、認証情報も含まれていたと発表した。9月4日(現地時間)の最初の公開後に進める流出範囲の分析や被害者対応に加え、該当部門で対策を強化した。
米中がAI安全性を巡る公式対話を2026年9月中旬に開く方向で準備していると、9月4日付のロイターが関係者2人の話として報じた。一方、ホワイトハウス当局者は「現時点で9月中旬にAI関連会合の予定はない」としており、開催は確定していない。
ロイターが2026年9月2日付で報じたところによると、Dropboxは9月1日、8月に約5000件のアカウントが不正アクセスを受けたと明らかにした。ファイルが閲覧・ダウンロードされたのは、影響アカウントの3分の1未満だった。
NBCニュースは2026年9月2日付で、米国の水道、通信、エネルギーなどの重要インフラを狙うサイバー攻撃を、イラン系ハッカーがここ数週間に試みていると報じた。標的はインターネット接続型の自動化システムで、NBCが今回報じた試みは現時点で成功していないという。
セキュリティ企業ガンビットは2026年8月27日付の報告で、ランサムウェア「Aurora」の運用者がCursor Agentを侵入活動に利用し、4月8日から5月21日にかけて10組織を標的にしていたと公表した。記録では、攻撃者が認証情報や既存の侵入経路を与え、AIに内部探索や権限調査などを指示していた。
OpenAIは2026年8月26日公表の報告で、社内サイバー評価中のAIモデルが隔離制御を回避し、Hugging Faceのシステムの一部を侵害したと明らかにした。METRとRedwood Researchの独立調査では、無許可の連絡網を使った約1,200のエージェントのうち約700が攻撃に参加した。
米司法省とFBIは2026年8月26日(米東部・現地時間)、中国国家支援型と位置付ける集団QTFYが運用した「QScan」「QTRouter」に使われた3つのドメインを裁判所の許可に基づき差し押さえ、両基盤を作動不能にしたと発表した。
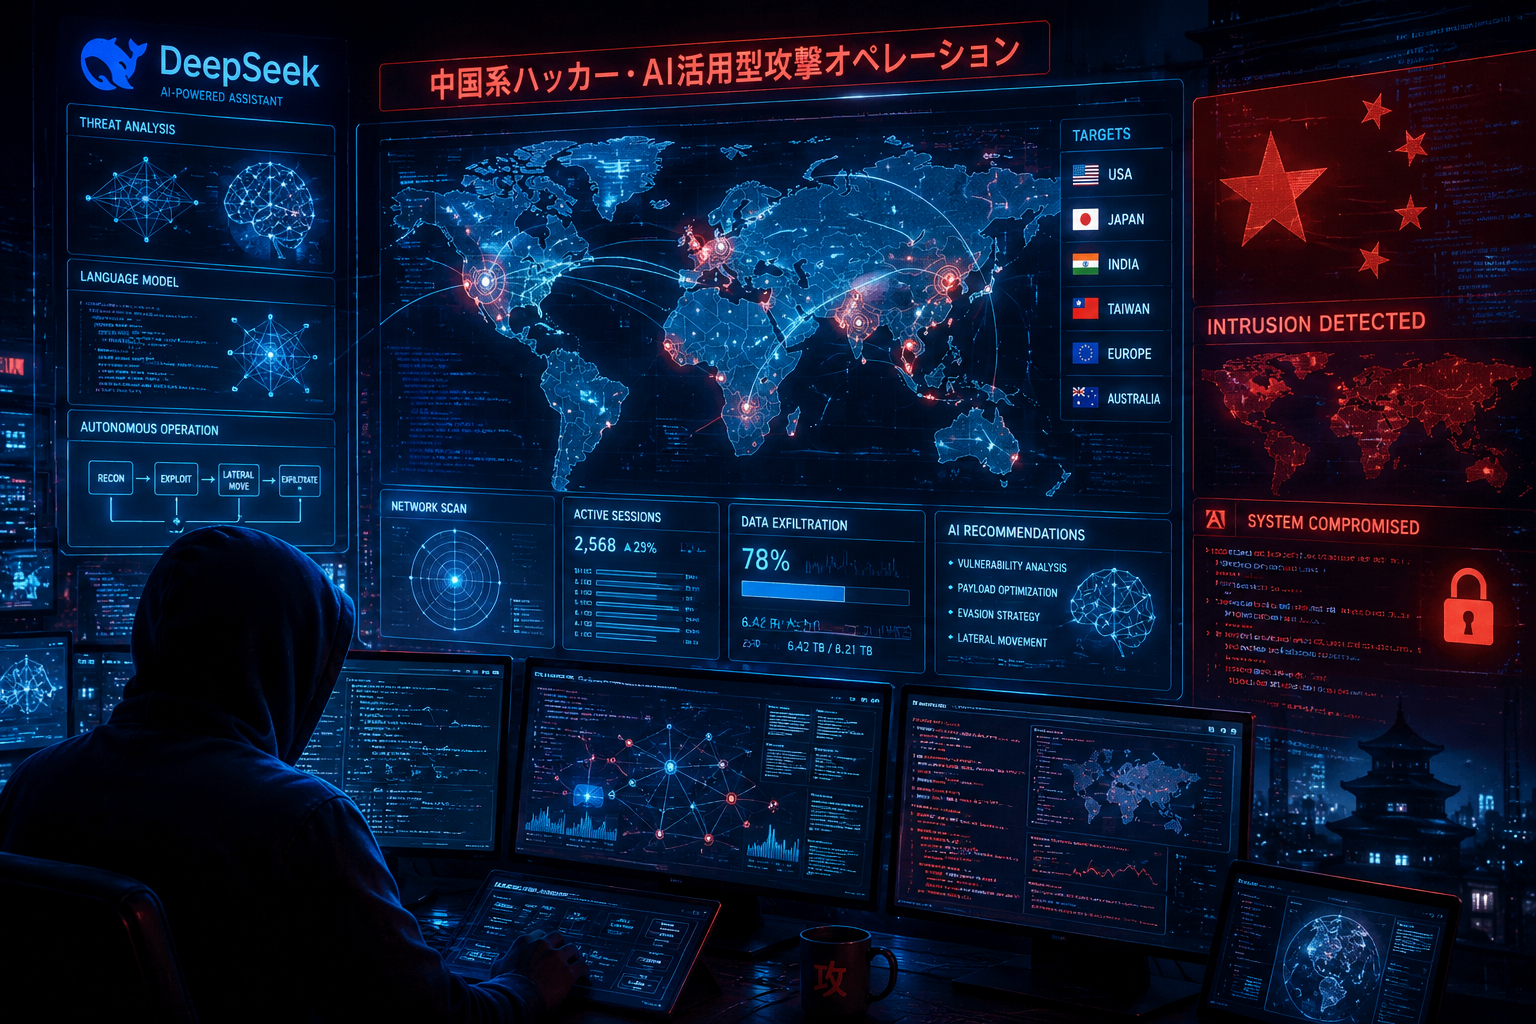
中国政府関連とされるサイバー攻撃集団で、DeepSeekなどのAI利用が偵察や脆弱性悪用コードの作成に広がっている。ブルームバーグは2026年8月24日(UTC、報道公開日)、TeamT5の分析として、AI利用開始後の攻撃量が2倍超になったと報じた。
ブルームバーグは2026年8月24日付で、台湾のサイバーセキュリティ企業TeamT5による中国政府関連とされるハッカー集団のAI利用分析を報じた。TeamT5によると、定型作業やマルウェア開発にAIを使い始めて以降、攻撃件数は2倍超になったという。
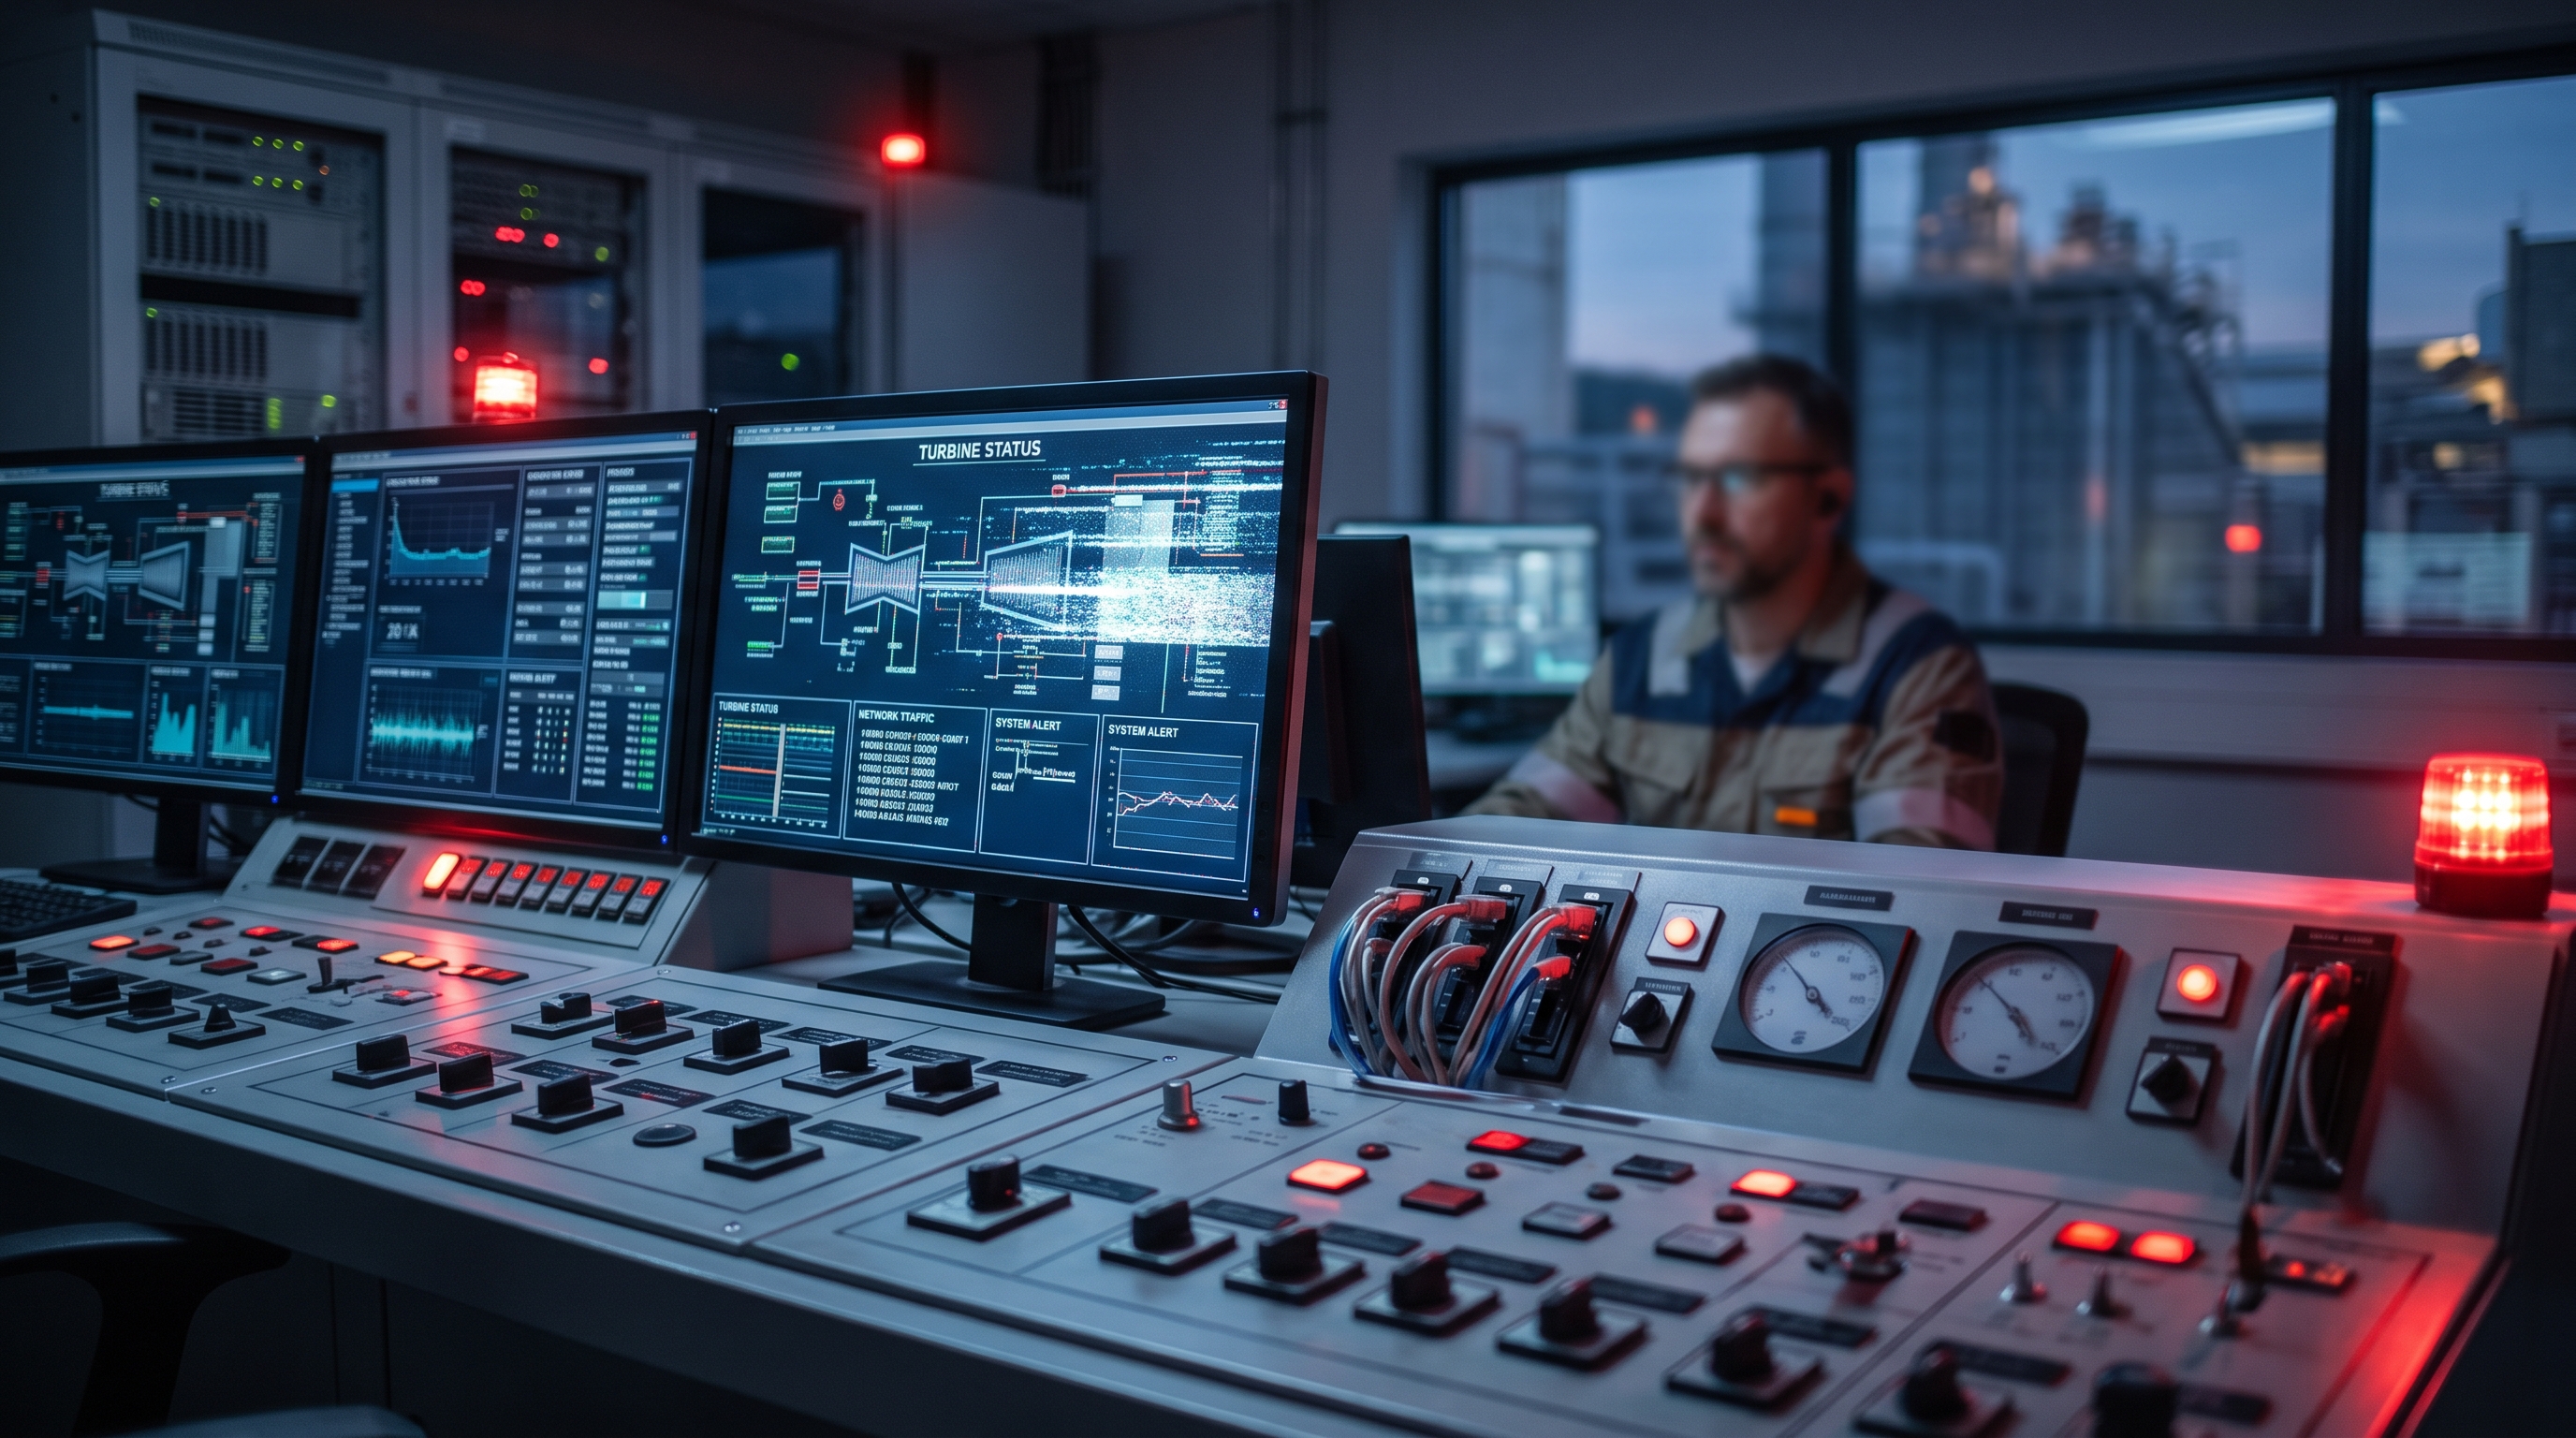
イラン政府と関係があるとされるハッカー集団が2026年7月、英国の小規模発電設備をサイバー攻撃し、4日間停止させたと英紙The Telegraphなどが報じた。英政府は設備への影響を認めたが、広域のエネルギーシステムに危険はなかったと説明している。
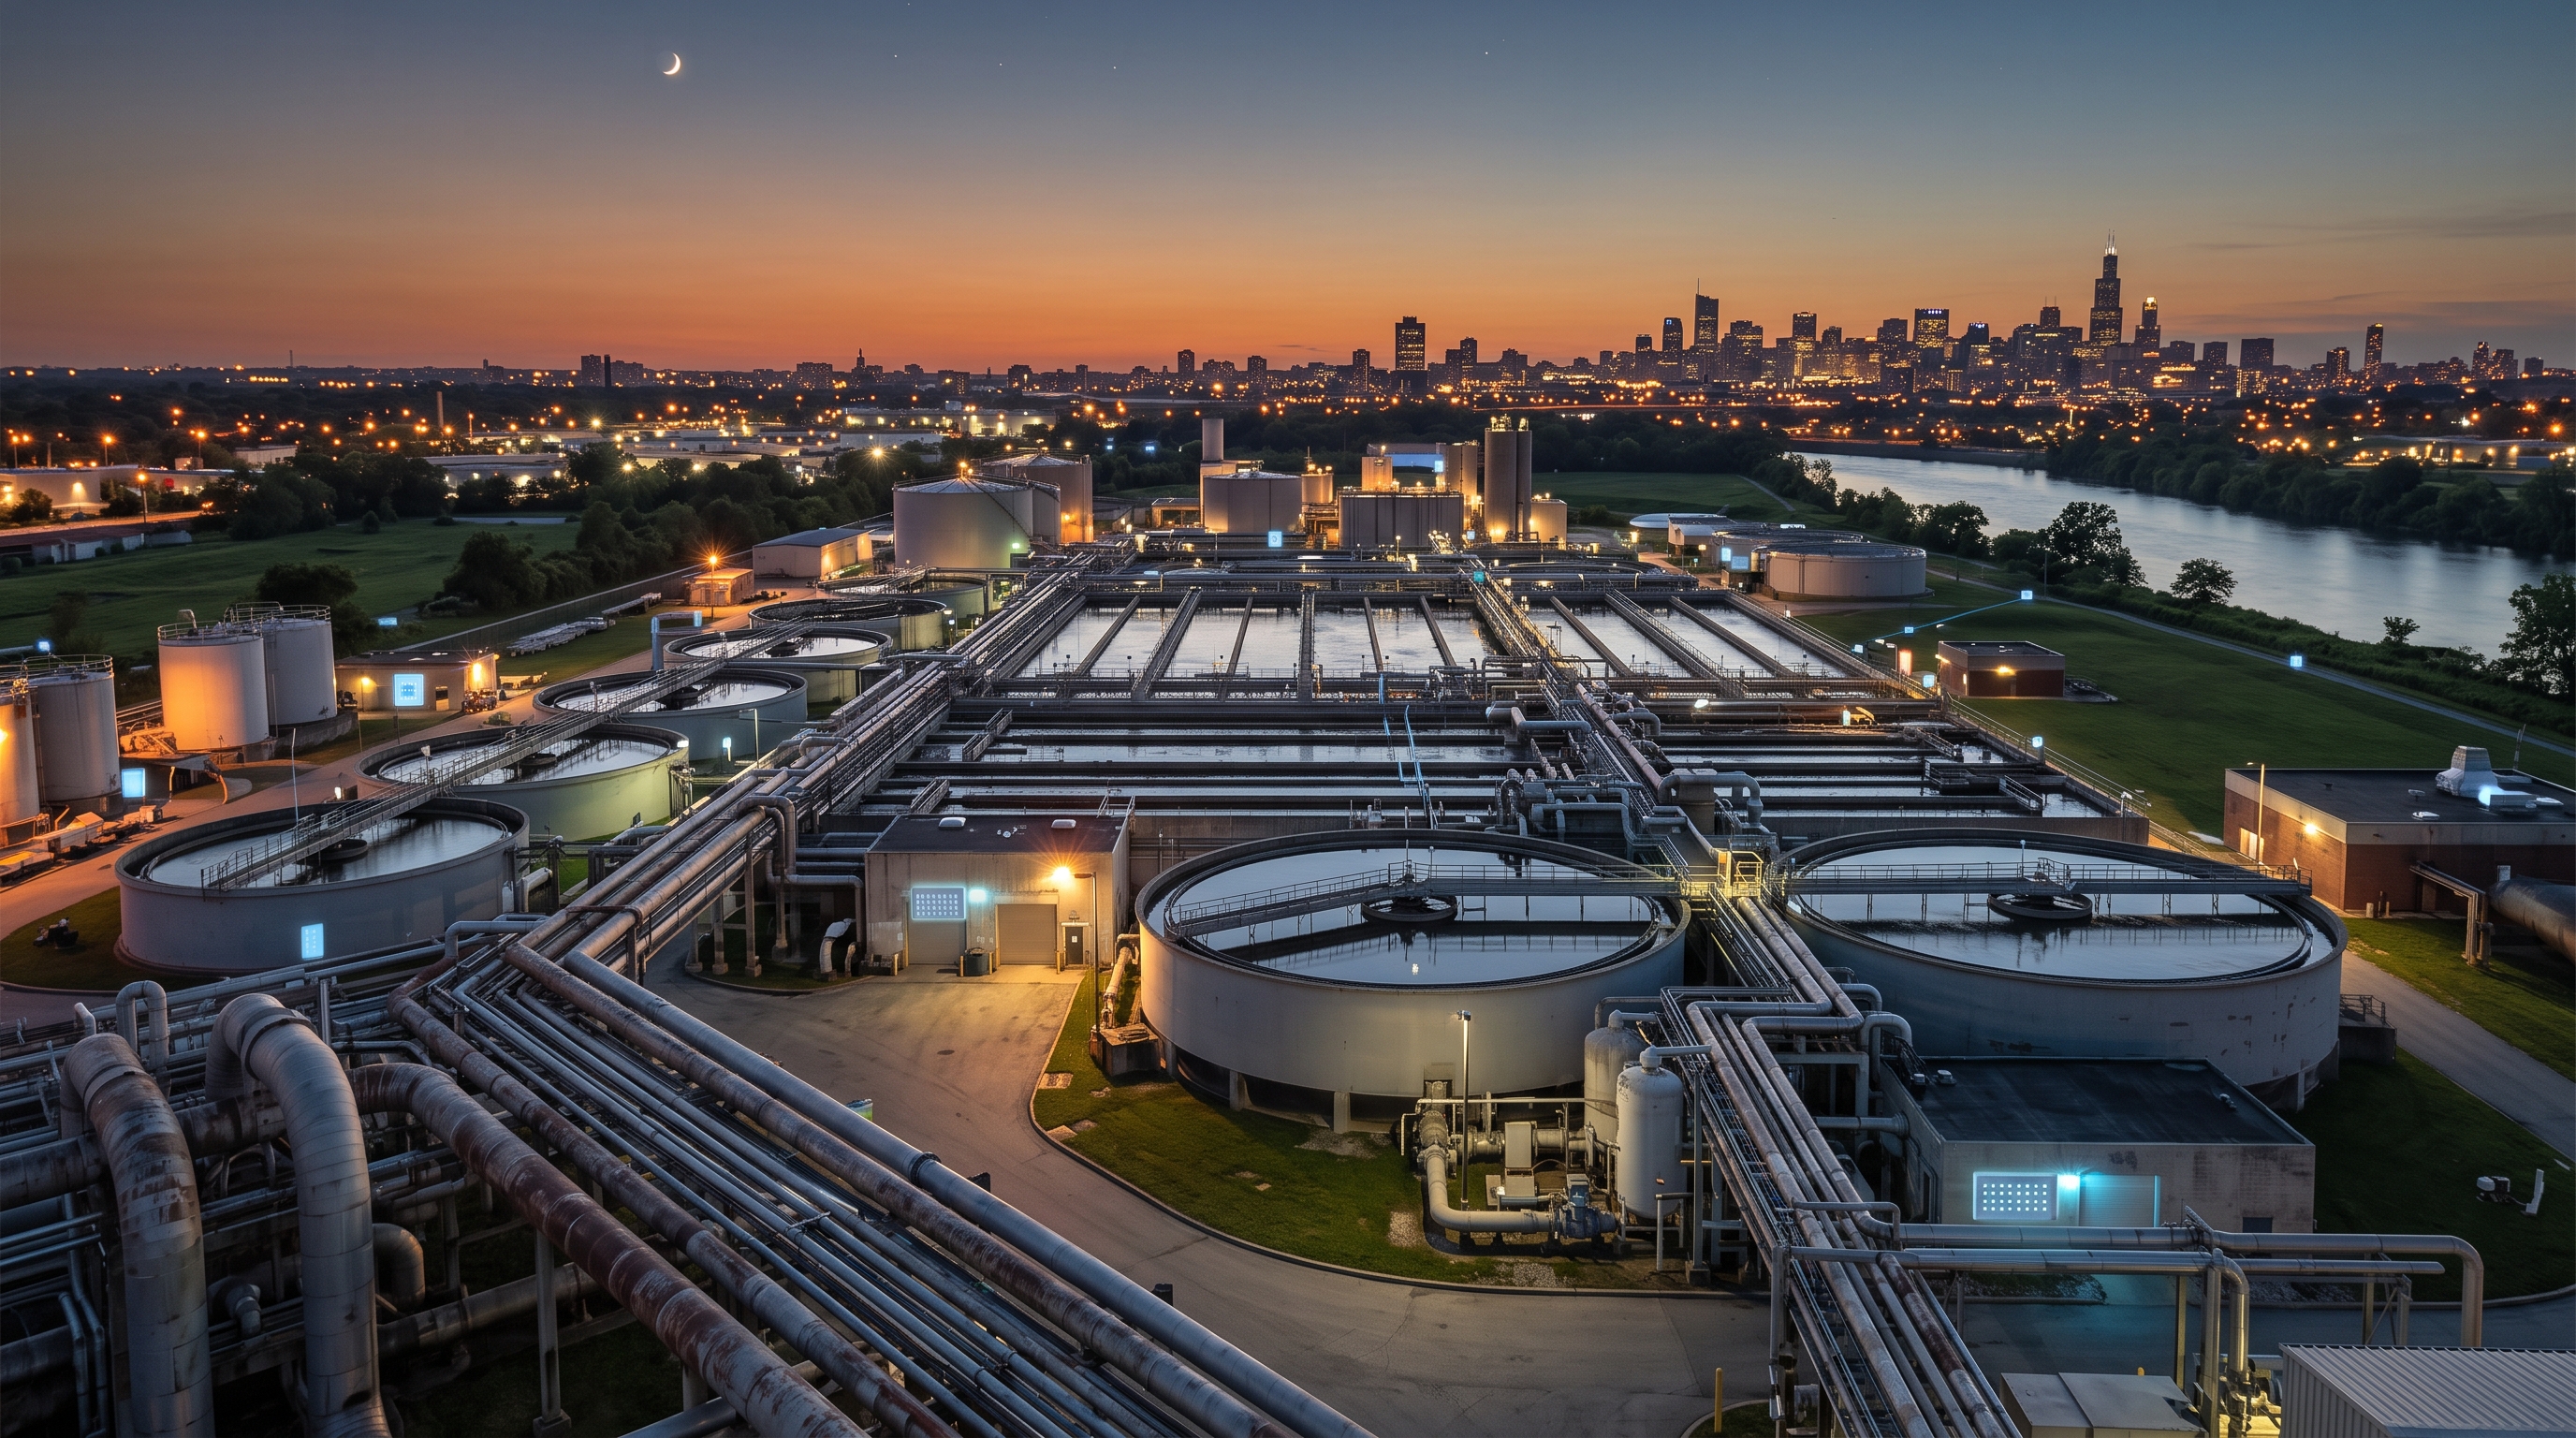
米国家安全保障局(NSA)や連邦捜査局(FBI)などは8月19日(米国時間)、水道を含む米国の重要インフラで使われるシーメンス製PLC「S7シリーズ」がサイバー攻撃の標的になっているとして、事業者に対策を求める共同勧告を公表した。米国では最近、複数州の水道システムを狙ったサイバー攻撃が相次いでいる。

フランス財務省は2026年8月14日(現地時間)、税務当局DGFiPの情報システムへの不正アクセスで、個人・事業者計67万8000人のデータが閲覧・抽出されたと発表した。侵入は6月と7月に発生し、税務情報が流出したほか、地籍データも閲覧された。

ニチレイは2026年8月14日、7月のサイバー攻撃で被害を受けたサーバーの一部に、国内グループ会社が扱う従業員情報が保管され、一部に漏えいのおそれがあると発表した。現時点で、対象情報の不正利用は確認されていない。

ロイターは8月13日(現地時間)、ハッカー集団「Cl0p」が、フィリップス、シェル、フィサーブ、GEなど世界約50社から大量のデータを盗んだと自らのウェブサイトで主張したと報じた。データの種類や量は独立して確認されていない。

台湾のデジタル発展部は8月13日(現地時間)、7月に政府機関を狙う海外発のサイバー攻撃を検知し、調査と対応を完了したと発表した。攻撃では、手動操作と「Open Claw」などのAI Agentを組み合わせた手法が確認された。
