
ダークウェブにニチレイ関連データ 従業員・取引先情報や業務アカウント含む可能性
共同通信は2026年8月10日、ニチレイへのサイバー攻撃を巡り、RansomHouseと名乗る集団が同社から盗んだとするデータがダークウェブ上で公開されていると報じた。ニチレイは公開を把握しているが、個人情報漏えいの詳細は明らかにしていない。

ニュースはAIで深化する—。
本ページでは「サイバー攻撃」をテーマとした記事を一覧で掲載しています。
共同通信は2026年8月10日、ニチレイへのサイバー攻撃を巡り、RansomHouseと名乗る集団が同社から盗んだとするデータがダークウェブ上で公開されていると報じた。ニチレイは公開を把握しているが、個人情報漏えいの詳細は明らかにしていない。

韓国のサイバーセキュリティ企業Geniansは2026年8月10日(韓国時間)、北朝鮮政府系のサイバー諜報活動グループ「Kimsuky」が、OllamaやGPT4AllなどのローカルLLM環境を構築・運用し、AIを攻撃活動へ組み込むための技術やソフトウェアを蓄積していたと発表した。

WIREDは米東部時間2026年8月5日、ギリシャを拠点とするセキュリティ研究者Vangelis Stykas氏が北朝鮮系ハッカーのシステムへ約22カ月間アクセスし、57カ国の1640社に影響が及んだ証拠を確認したと報じた。うち約700〜800組織では深刻な侵入があったと同氏は説明している。

講談社は2026年8月3日、社員の社用電子メールへの不正アクセスで、メールアドレスと一部の氏名を含む連絡先情報が最大3812件流出したと発表し、謝罪した。うち553件には社員を装うフィッシングメールが送られた。

米国土安全保障省サイバー・インフラ安全局(CISA)は2026年7月30日(米東部時間)、上下水道施設の制御技術を狙うサイバー攻撃が大幅に増えているとして、公開インターネットに露出した機器を可能な限り早く切り離すよう運営事業者に求めた。

ルーマニアの国家地籍・土地登記庁(ANCPI)は2026年7月15日、サイバー攻撃により、前日の14日から地籍・土地登記アプリ「e-Terra」やメールを含む同庁の全ITシステムが停止したと公表した。7月27日時点で、全面復旧の公式発表は確認されていない。

ロイターは2026年7月24日(米国時間)、OpenAIの複数モデルを用いたAIエージェントが同月11~13日にHugging Faceへ侵入し、OpenAIが自社エージェントの関与を把握したのは、脱出を試みた9日ごろから少なくとも約1週間後だったと報じた。

TBS NEWS DIGによると、RansomHouseを名乗る集団が2026年7月21日、ダークウェブ上でニチレイへの犯行を主張した。ニチレイはこれに先立ち、サイバー攻撃と物流・出荷への影響を公表していた。

Hugging Faceは2026年7月16日(現地時間)、同じ週の前半に本番インフラの一部への侵入を検知し、一連の攻撃が自律型AIエージェントシステムによって実行されたとの調査結果を公表した。
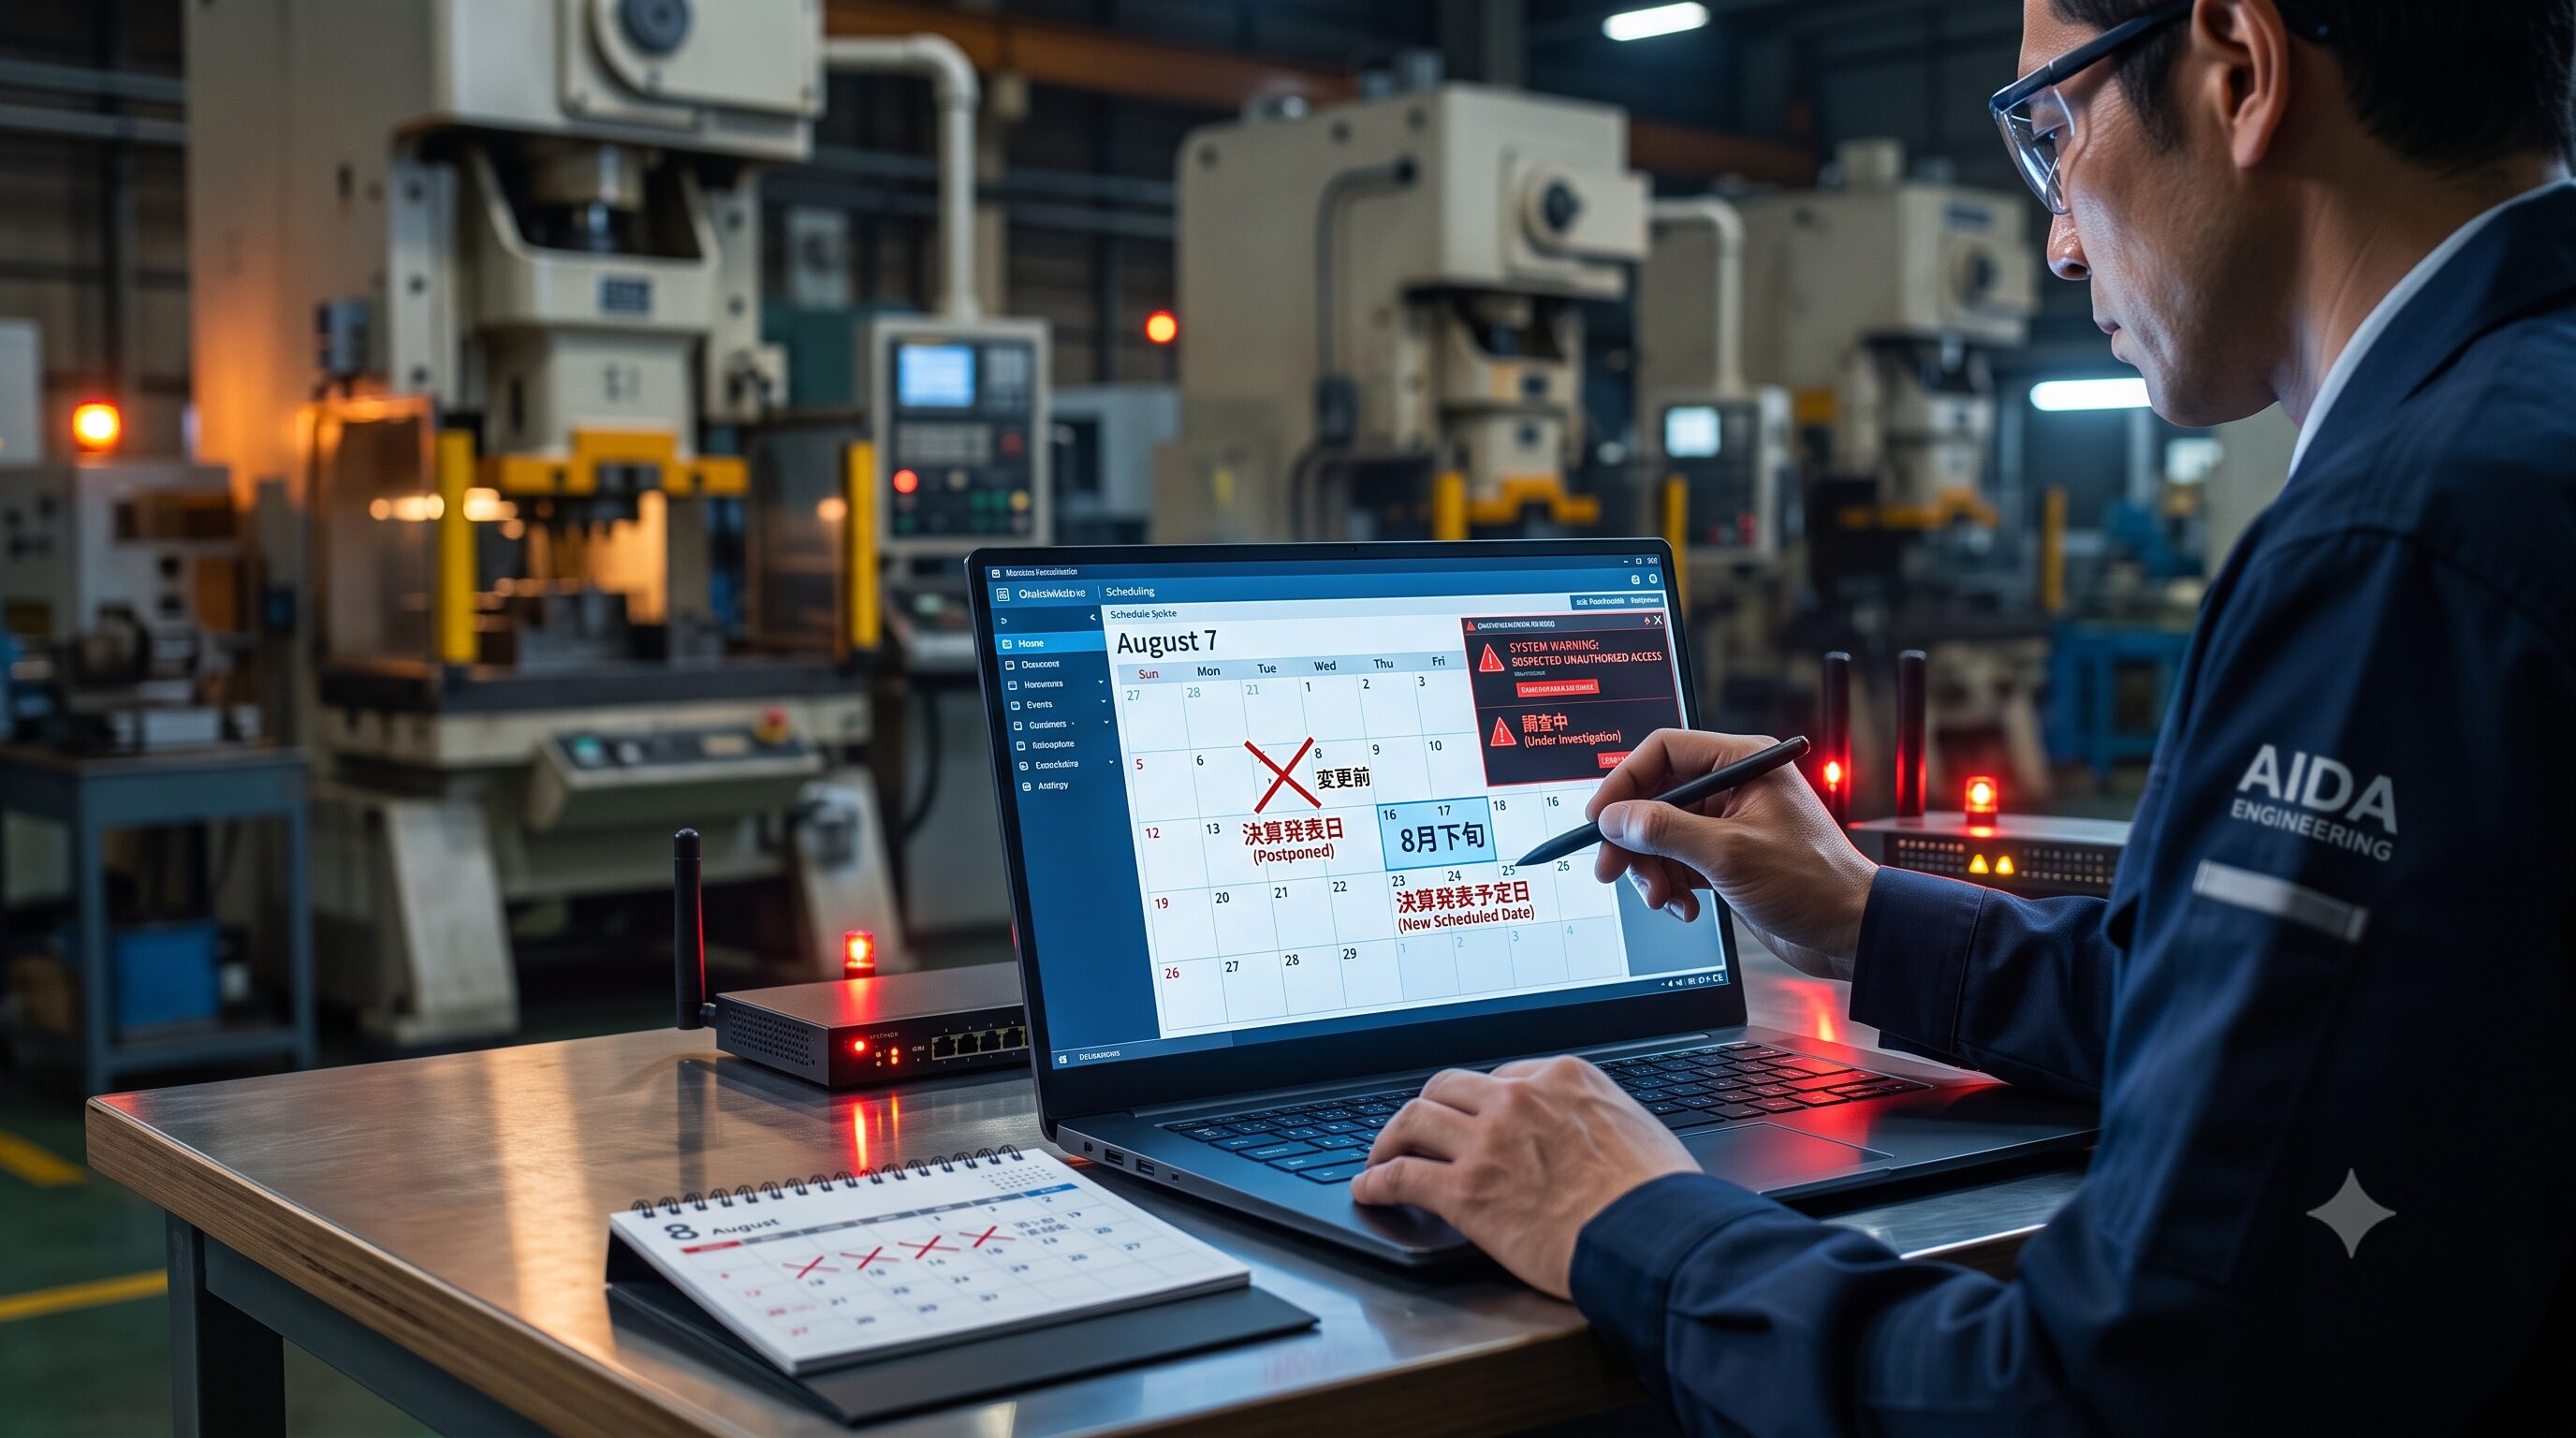
アイダエンジニアリングは2026年7月17日、アジア拠点のシステムで不正アクセスを受けた可能性が判明し、8月7日に予定していた2027年3月期第1四半期決算の発表を8月下旬へ延期すると公表した。

ランサムウェア集団「World Leaks」が、インドのクダンクラム原発3・4号機に関連するとされる約1万9000ファイルを公開したと、ロイターが7月15日(UTC)に報じた。請負企業のリライアンス・グループは、第三者サーバー上のデータに部分的な侵害があったと認めた。

ニチレイは2026年7月15日、国内グループの物流・出荷業務に影響を与えたシステム障害について、サーバーがサイバー攻撃を受けていたと公表した。安全確認を進め、冷蔵倉庫の入出庫と冷凍食品の出荷を17日から段階的に再開する予定だ。

政府は2026年7月14日の定例閣議で、第2期人工知能基本計画を決定した。高性能AIの進展で自律型サイバー攻撃などの安全保障リスクが深刻化しているとして、重要システムの脆弱性点検やAI開発企業との連携を強化する。
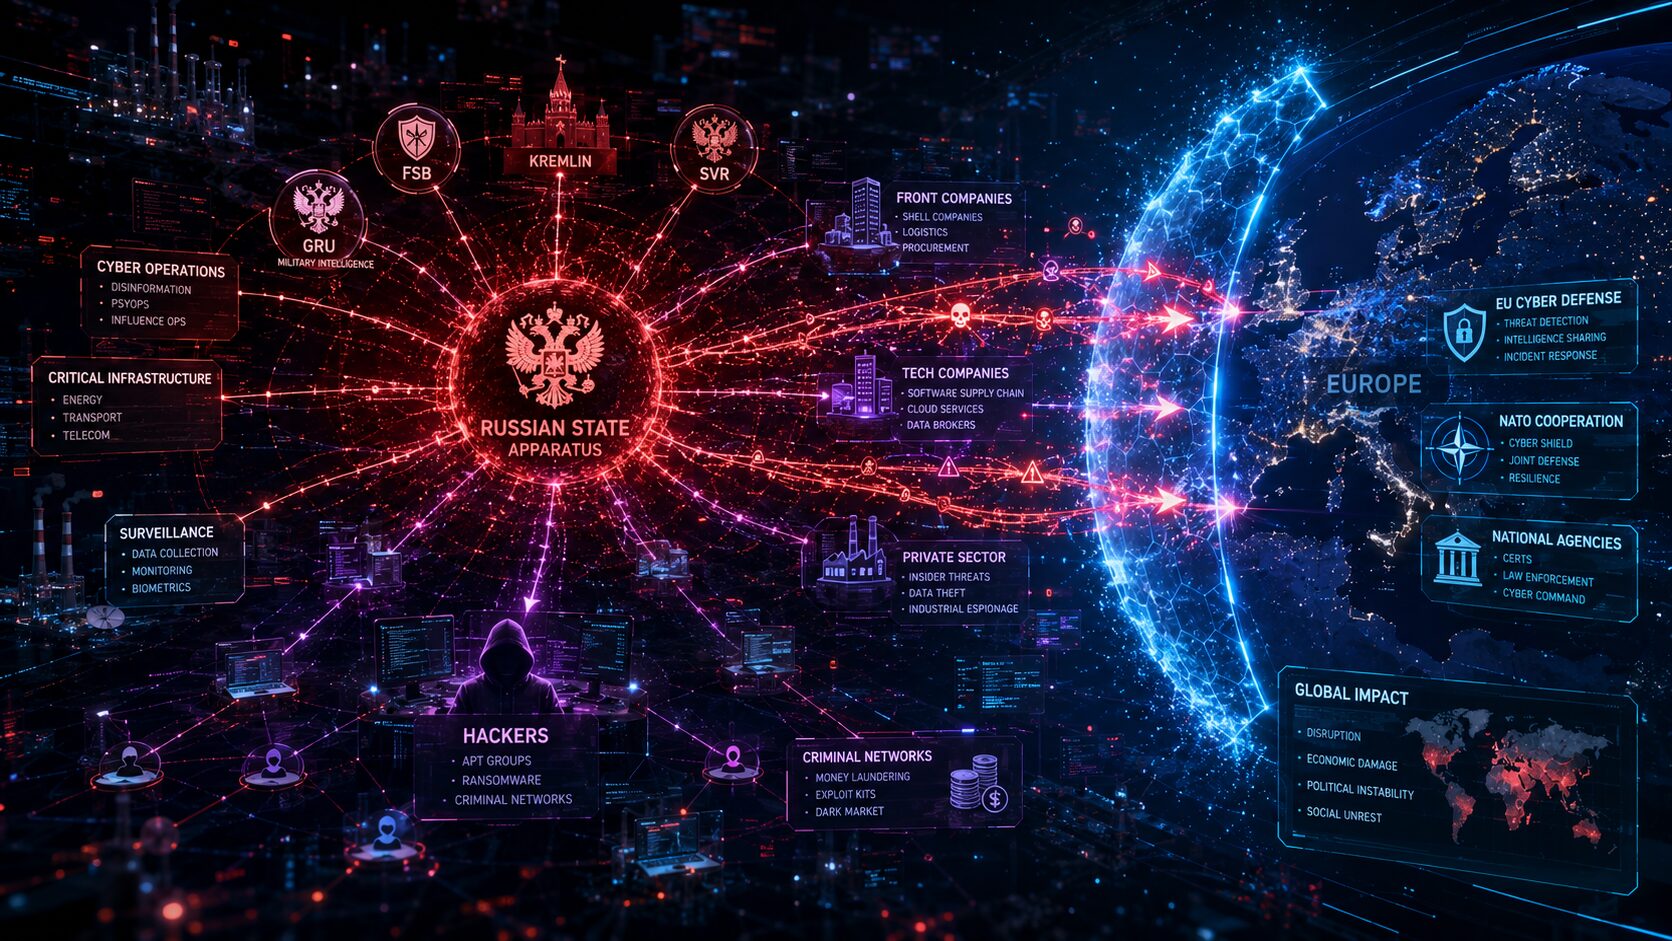
NATO北大西洋理事会は2026年7月13日(現地時間)、ロシアが「サイバー・エコシステム」を利用して加盟国とパートナー国を標的にし、重要インフラや政府機関に対する悪意ある活動を続けていると非難した。こうした活動は加盟国の安全保障を脅かし、サイバー空間における責任ある国家行動の国際規範を無視していると指摘した。

動画配信サービス「バンダイチャンネル」を巡り、警視庁が6日までに、運営会社のシステムに不正な処理を行い業務を妨害したとして、埼玉県所沢市の高校1年の男子生徒(15)を偽計業務妨害の疑いで逮捕した。報道では、約4万6800アカウントが本人に無断で退会処理された疑いも伝えられている。
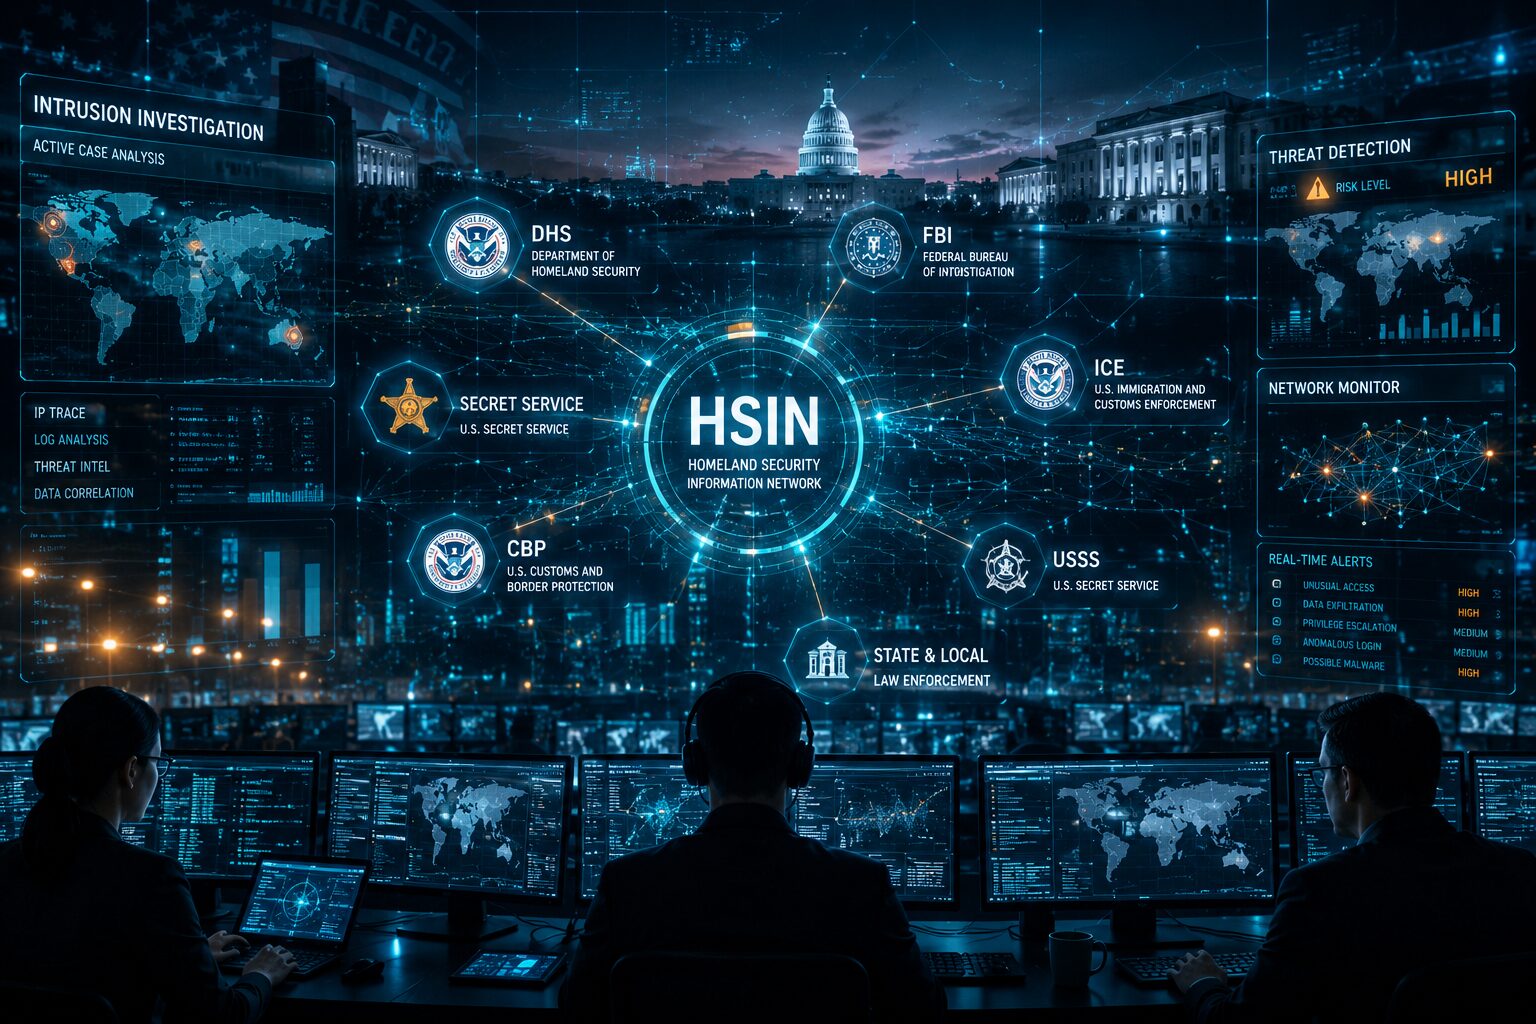
米国土安全保障省(DHS)は米国時間2日、情報共有ネットワークへの侵入事案を調査していると表明した。DHSは対象となったネットワーク名を公表していないが、複数の米主要メディアは、対象はHomeland Security Information Network(HSIN)だと伝えている。
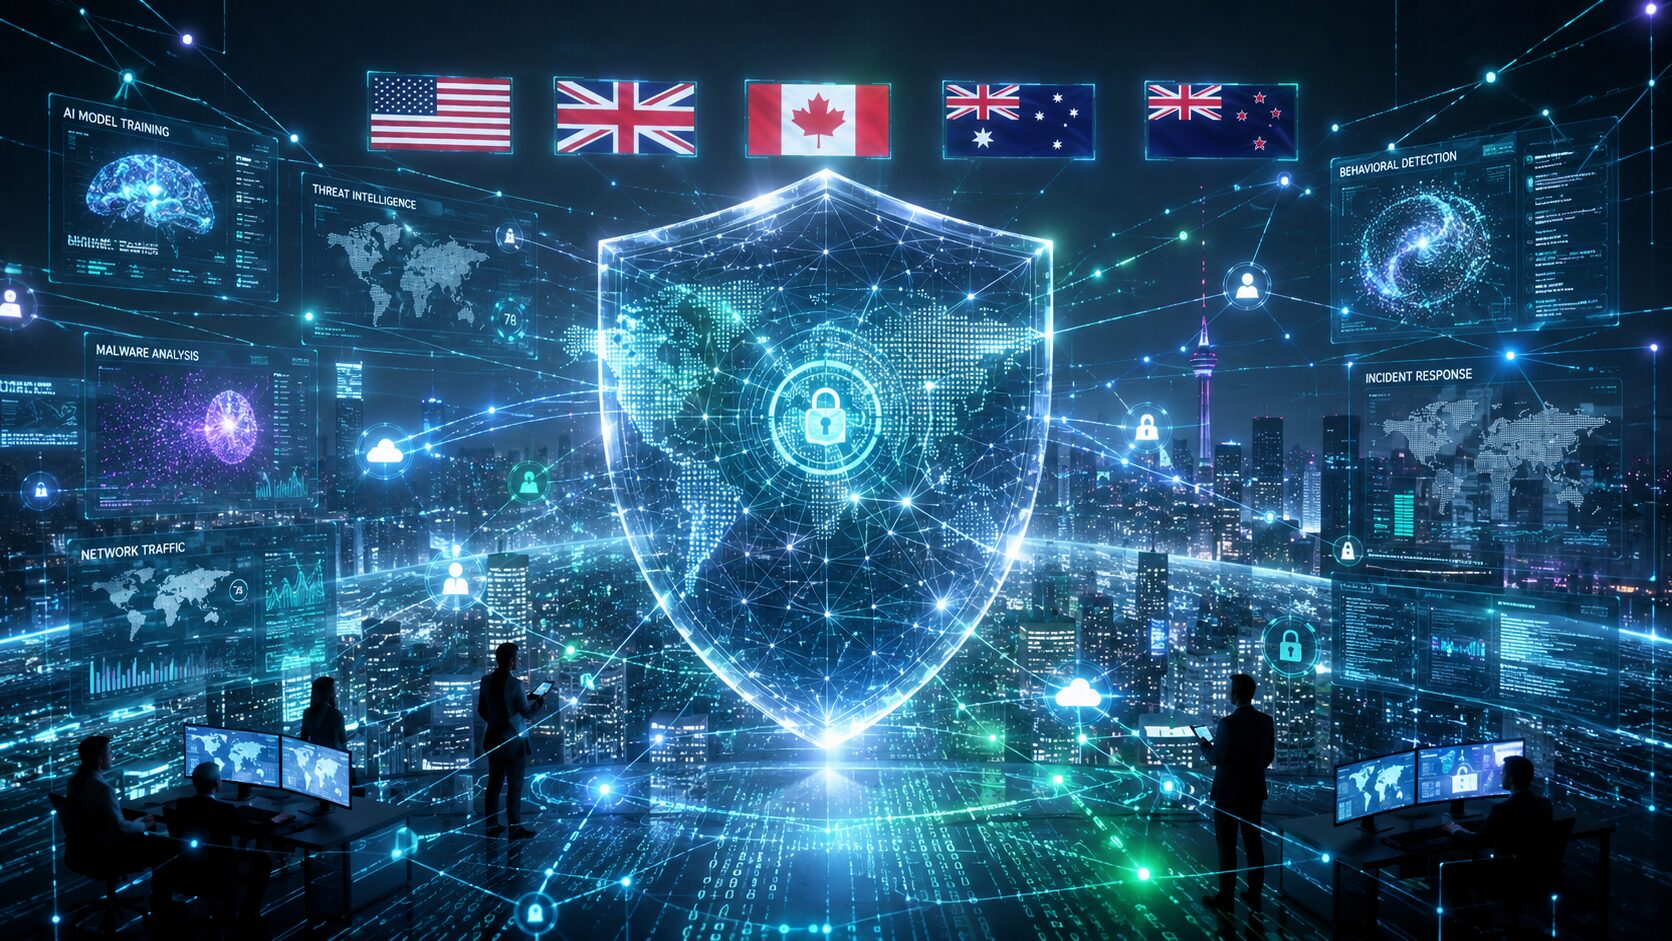
米国、英国、カナダ、オーストラリア、ニュージーランドの機密情報共有枠組み「ファイブ・アイズ」のサイバーセキュリティ当局トップは6月22日、最先端AIによってサイバー攻撃能力が急速に高まり得るとして、政府機関や企業に備えの加速を促す声明を出した。焦点は、攻撃の高度化だけではない。AIによって攻撃の速度が上がり、費用が下がり、専門性の低い攻撃者でも参入しやすくなる点にある。
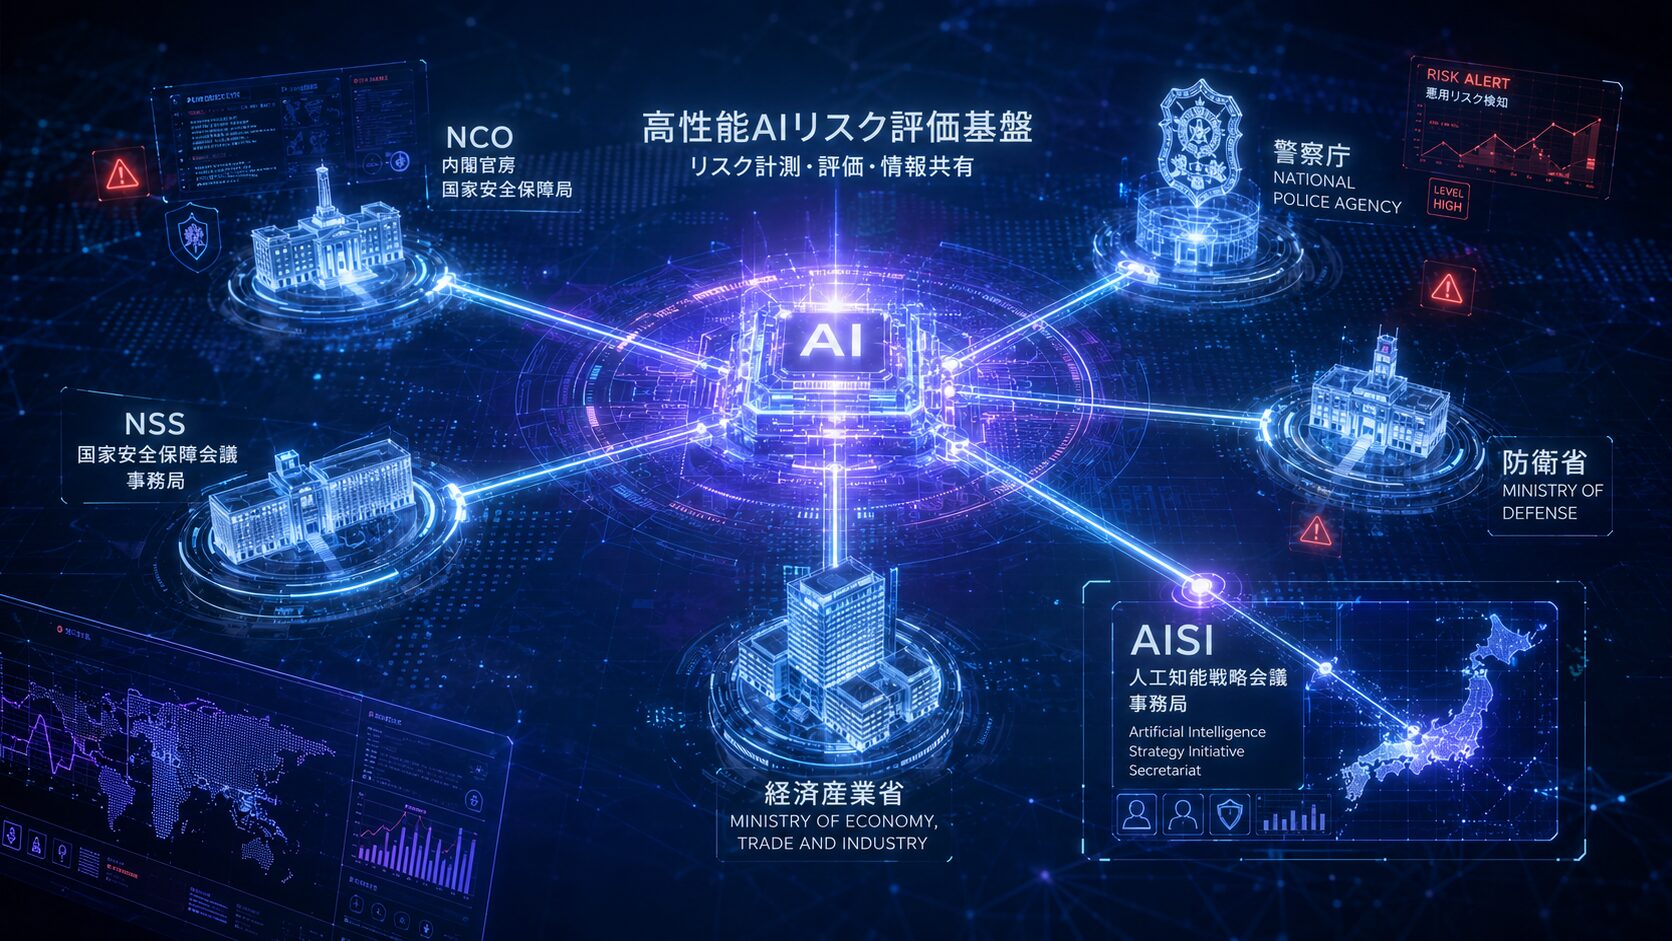
政府の「人工知能基本計画」の初改定案は、AIによるサイバー攻撃への備えを強める内容となる見通しだ。最新AIモデルの悪用リスク評価や政府関係機関・民間の情報共有を具体化し、高性能AIに対応する法制度の不断の見直しも盛り込む。7月の閣議決定を目指す。
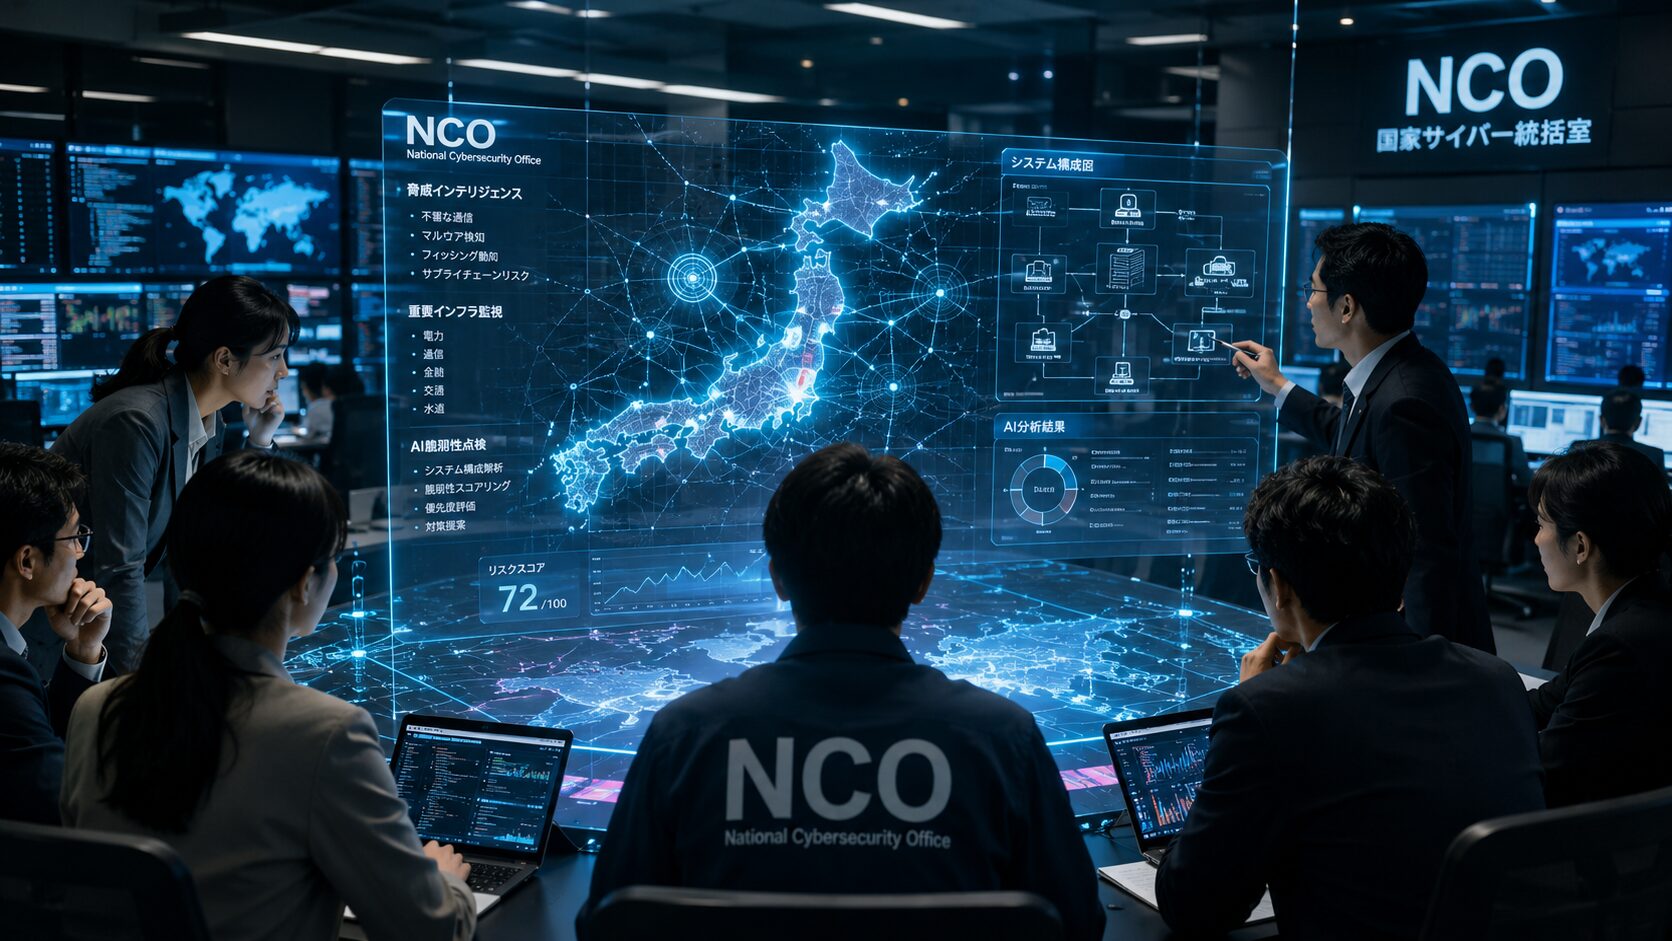
松本尚デジタル大臣・サイバー安全保障担当大臣は6月15日、国家サイバー統括室(NCO)の有識者会議で、官民専門家とAIを活用し、重要システムの脆弱性点検を進める体制を構築する方針を示した。最新AIによる攻撃に備え、防御側の分析力を高める狙いがある。
米AI企業Anthropicが6月9日に公表した最新モデル「Claude Fable 5」と「Claude Mythos 5」を巡り、同社は米政府の輸出管理指令を受け、両モデルのアクセスを全顧客向けに無効化した。Anthropicによると、指令は米国外だけでなく米国内の外国籍者や外国籍従業員を含め、Fable 5とMythos 5へのアクセス停止を求める内容だった。一部米報道では、前段階でAmaz…
