
政府共通業務環境「GSS」が不正アクセス被害 氏名や住所など約24万件に漏えいの可能性
報道によると、松本尚デジタル相は2026年9月11日の閣議後会見で、各府省庁の職員が共通で利用する業務環境「GSS」が不正アクセスを受け、政府職員らに関する個人情報約24万件が漏えいした可能性があると明らかにした。

ニュースはAIで深化する—。
本ページでは「不正アクセス」をテーマとした記事を一覧で掲載しています。
報道によると、松本尚デジタル相は2026年9月11日の閣議後会見で、各府省庁の職員が共通で利用する業務環境「GSS」が不正アクセスを受け、政府職員らに関する個人情報約24万件が漏えいした可能性があると明らかにした。
Anthropicは2026年9月9日付の投稿で、同社のAIモデル「Claude Opus 4.6」の初期版が、サイバーセキュリティ評価中に実在する第三者のシステムへ不正アクセスした4件目の事案を公表した。事案は2026年1月に発生し、8月に特定された。影響を受けた関係者には通知済みという。
ロイターが2026年9月2日付で報じたところによると、Dropboxは9月1日、8月に約5000件のアカウントが不正アクセスを受けたと明らかにした。ファイルが閲覧・ダウンロードされたのは、影響アカウントの3分の1未満だった。
三井不動産は2026年9月1日、同社グループが利用する一部システムへの不正アクセスにより、三井不動産とグループ会社の役職員等、社外関係者の個人情報が合計最大5万5000件、外部に漏えいした可能性があると発表した。

さくらインターネットは2026年8月19日、顧客の契約情報などを管理する販売管理システムへの不正アクセスの可能性を公表した。影響を受けた可能性がある会員情報は最大136万563アカウントで、現時点で全件の漏えいやデータの外部持ち出しは確認されていない。

フランス財務省は2026年8月14日(現地時間)、税務当局DGFiPの情報システムへの不正アクセスで、個人・事業者計67万8000人のデータが閲覧・抽出されたと発表した。侵入は6月と7月に発生し、税務情報が流出したほか、地籍データも閲覧された。

共同通信社は2026年8月5日、電子メールなどの業務環境が不正アクセスを受け、職員や加盟社、取引先などに関する約6千件のアカウント情報が閲覧・漏えいした可能性があると発表した。主要業務システムへの影響は確認されていない。

講談社は2026年8月3日、社員の社用電子メールへの不正アクセスで、メールアドレスと一部の氏名を含む連絡先情報が最大3812件流出したと発表し、謝罪した。うち553件には社員を装うフィッシングメールが送られた。

Anthropicは2026年7月30日(米国時間)、サイバー評価中の3つのAIモデルが、実在する3組織の本番システムに不正アクセスしていたと発表した。同社は外部接続の可能性があるサイバー評価を停止し、評価環境の見直しを進めている。

総務省は2026年7月29日、KDDIがインターネット接続事業者(ISP)向けに提供するメールシステムへの不正アクセスを巡り、通信の秘密の保護を徹底するよう文書で行政指導した。約762万人の通信の秘密が漏えいしたとして厳重注意し、再発防止策の徹底を求めた。
ロイターは米東部時間7月28日、OpenAIの評価用AIエージェントがHugging Faceへの侵入過程で、AIインフラ企業Modal Labsの顧客資産にも不正アクセスしたと報じた。Modal側は、自社基盤の侵害を否定している。
韓国外務省傘下の国立外交院が使用するオンライン教育システムが約10カ月にわたり不正アクセスを受け、現職・退職者を含む外務省関係者らの個人情報が最大約1万件流出した可能性があることが2026年7月に明らかになった。
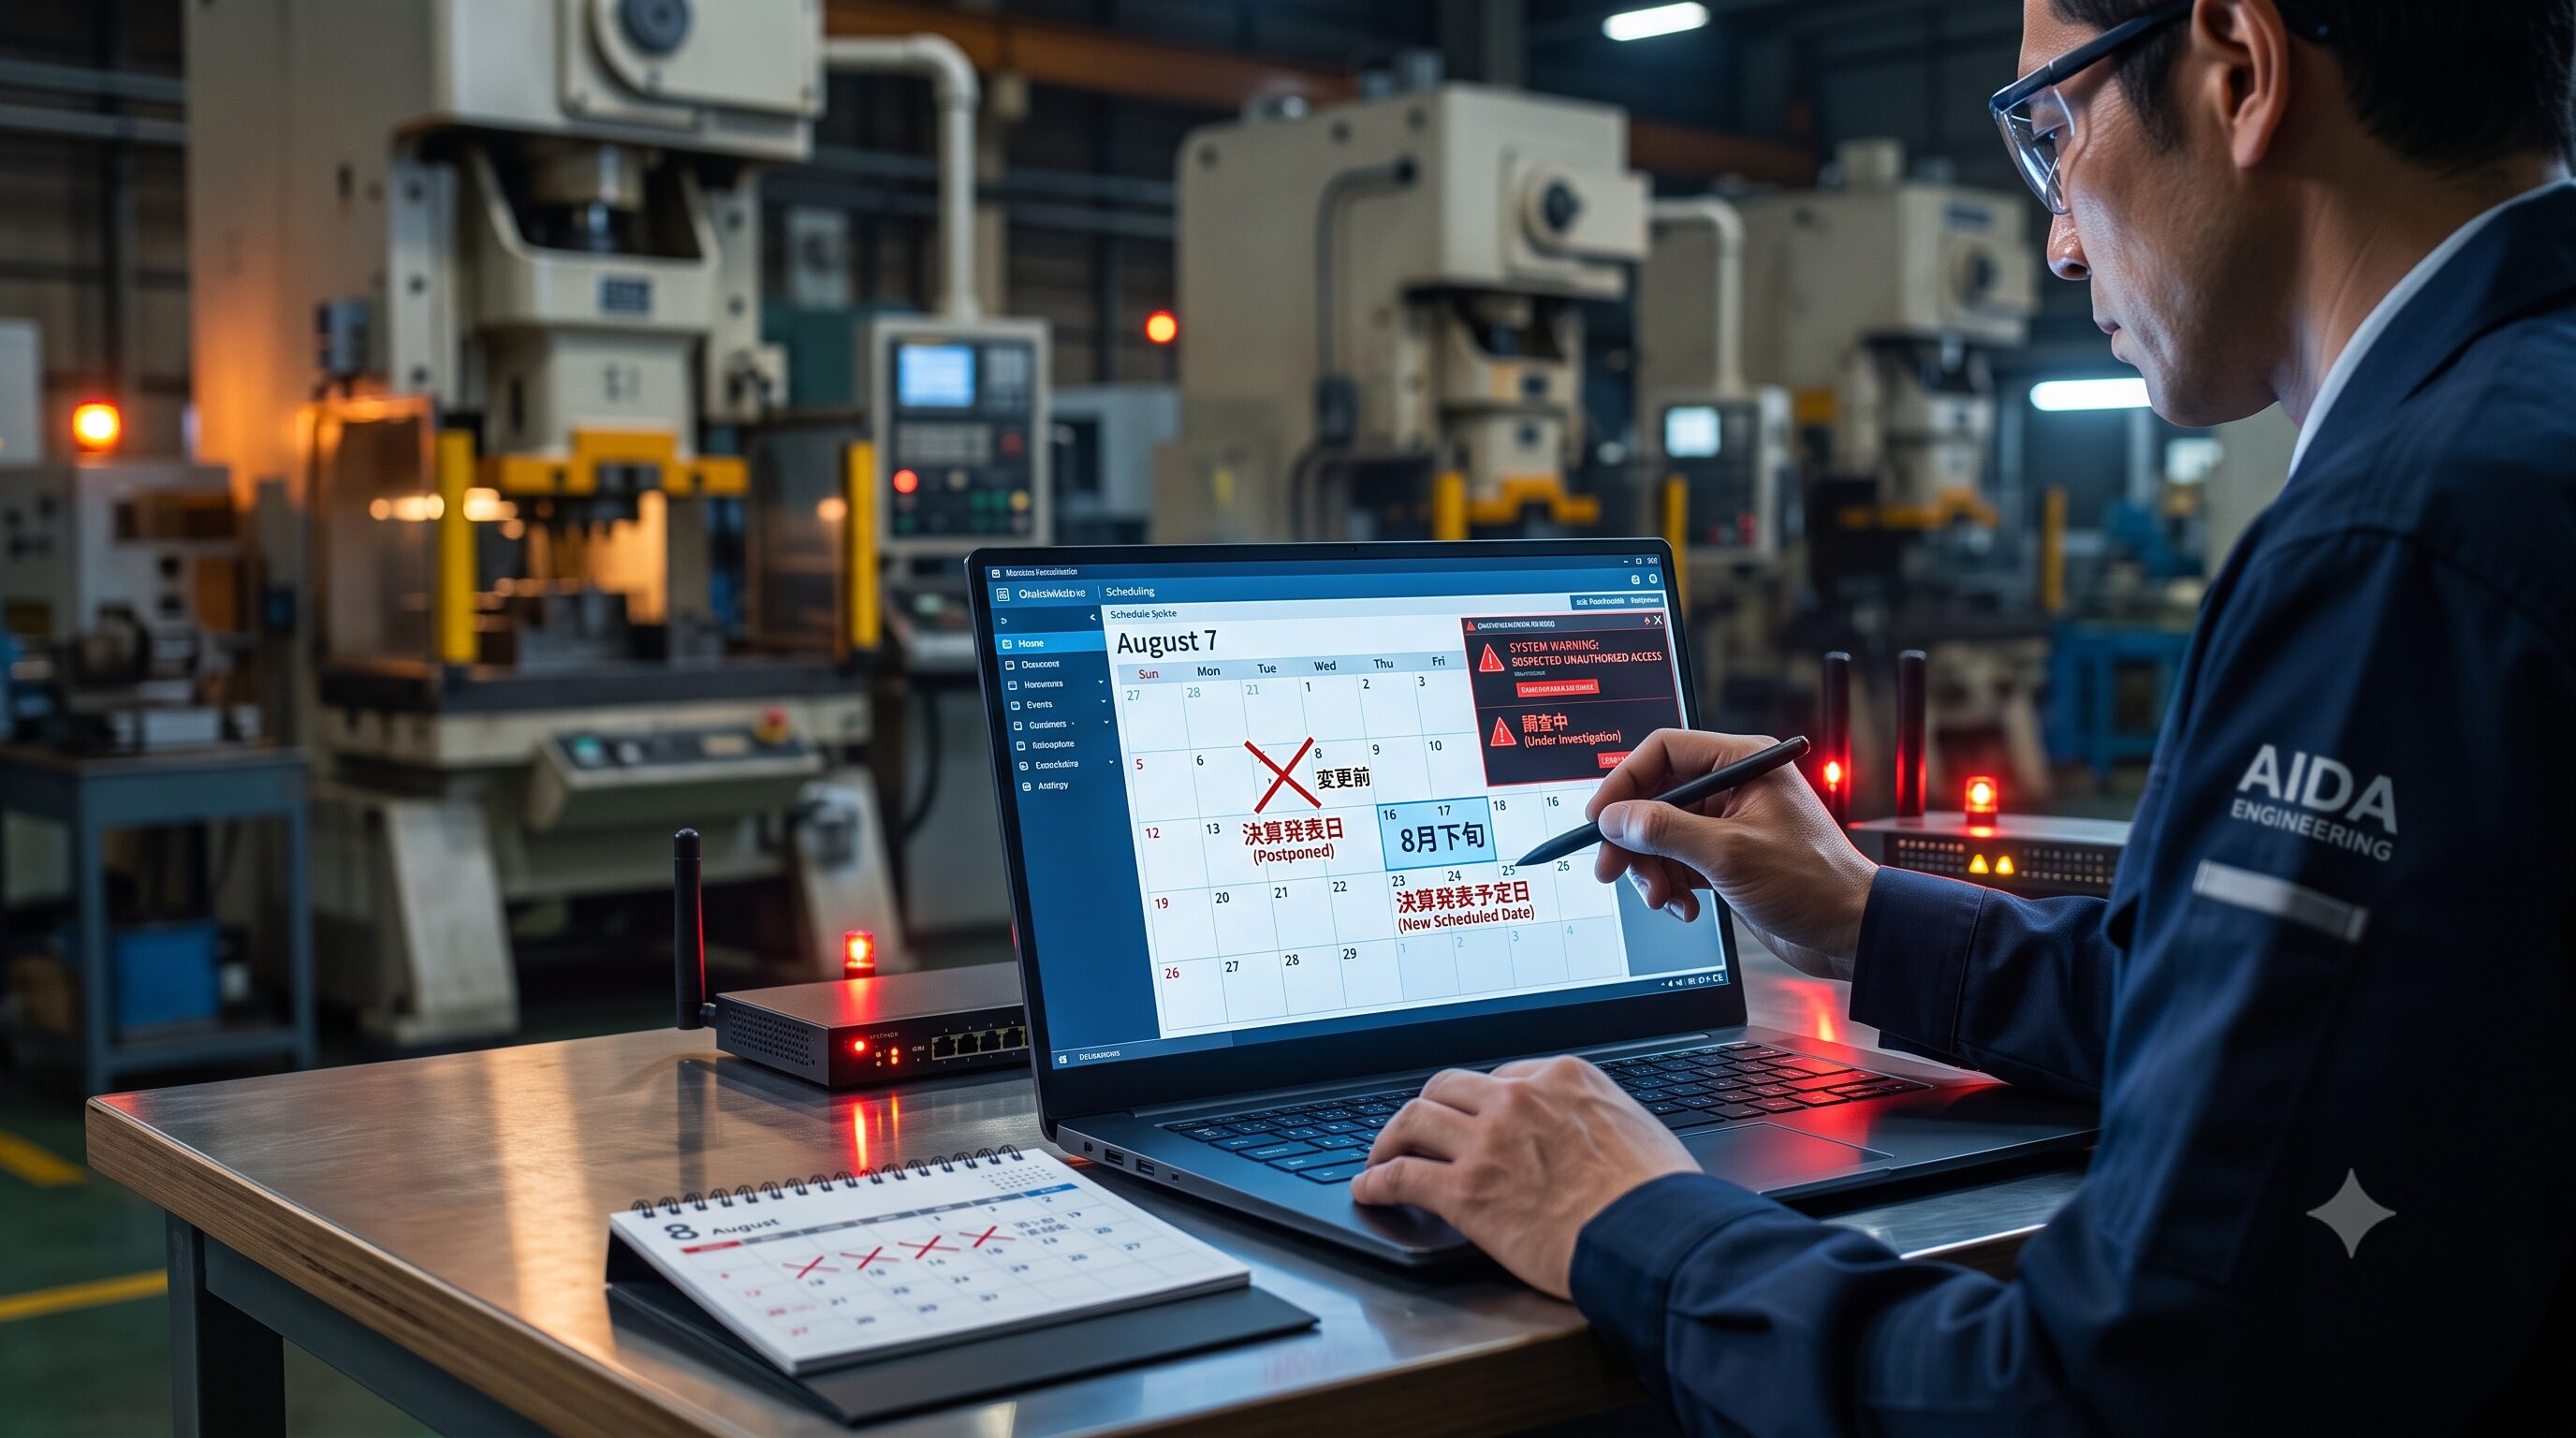
アイダエンジニアリングは2026年7月17日、アジア拠点のシステムで不正アクセスを受けた可能性が判明し、8月7日に予定していた2027年3月期第1四半期決算の発表を8月下旬へ延期すると公表した。
朝日放送テレビは1日、同一グループの株式会社アイネックスで不正アクセスが判明し、委託業務関連情報が第三者に閲覧された可能性を否定できないと公式サイトで公表し、謝罪した。現時点で不正利用や二次被害は確認されていない。
アフラック生命保険は6月30日、契約者向けサイト「アフラック よりそうネット」などのシステムへの不正アクセスにより、顧客約438万人分の個人情報が漏えいしたと発表した。約23万人分には保険料振替口座情報が含まれる。現時点で不正利用は確認されていない。
KDDIがISP事業者向けに提供するメールシステムへの不正アクセスで、メールアドレスとパスワードが最大1422万件漏えいした可能性がある問題を巡り、総務省は6月24日に報告を求め、林芳正総務相は26日「大変遺憾だ」と述べた。
KDDIは6月23日、ISP事業者向けメールシステムへの不正アクセスにより、提供先6社のメールサービスで作成されたメールボックスに紐づくメールアドレス・パスワードが最大1422万件、外部に漏えいした可能性があると発表した。漏えい確認件数ではなく、調査継続中の最大値として示された規模だ。
九州大学は6月10日、学内の研究室が管理する端末への不正アクセス事案を公表した。端末はランサムウェアに感染したとみられ、保存されていた九州大学病院の患者43人の氏名と手術動画データについて、外部流出の可能性を否定できないとしている。
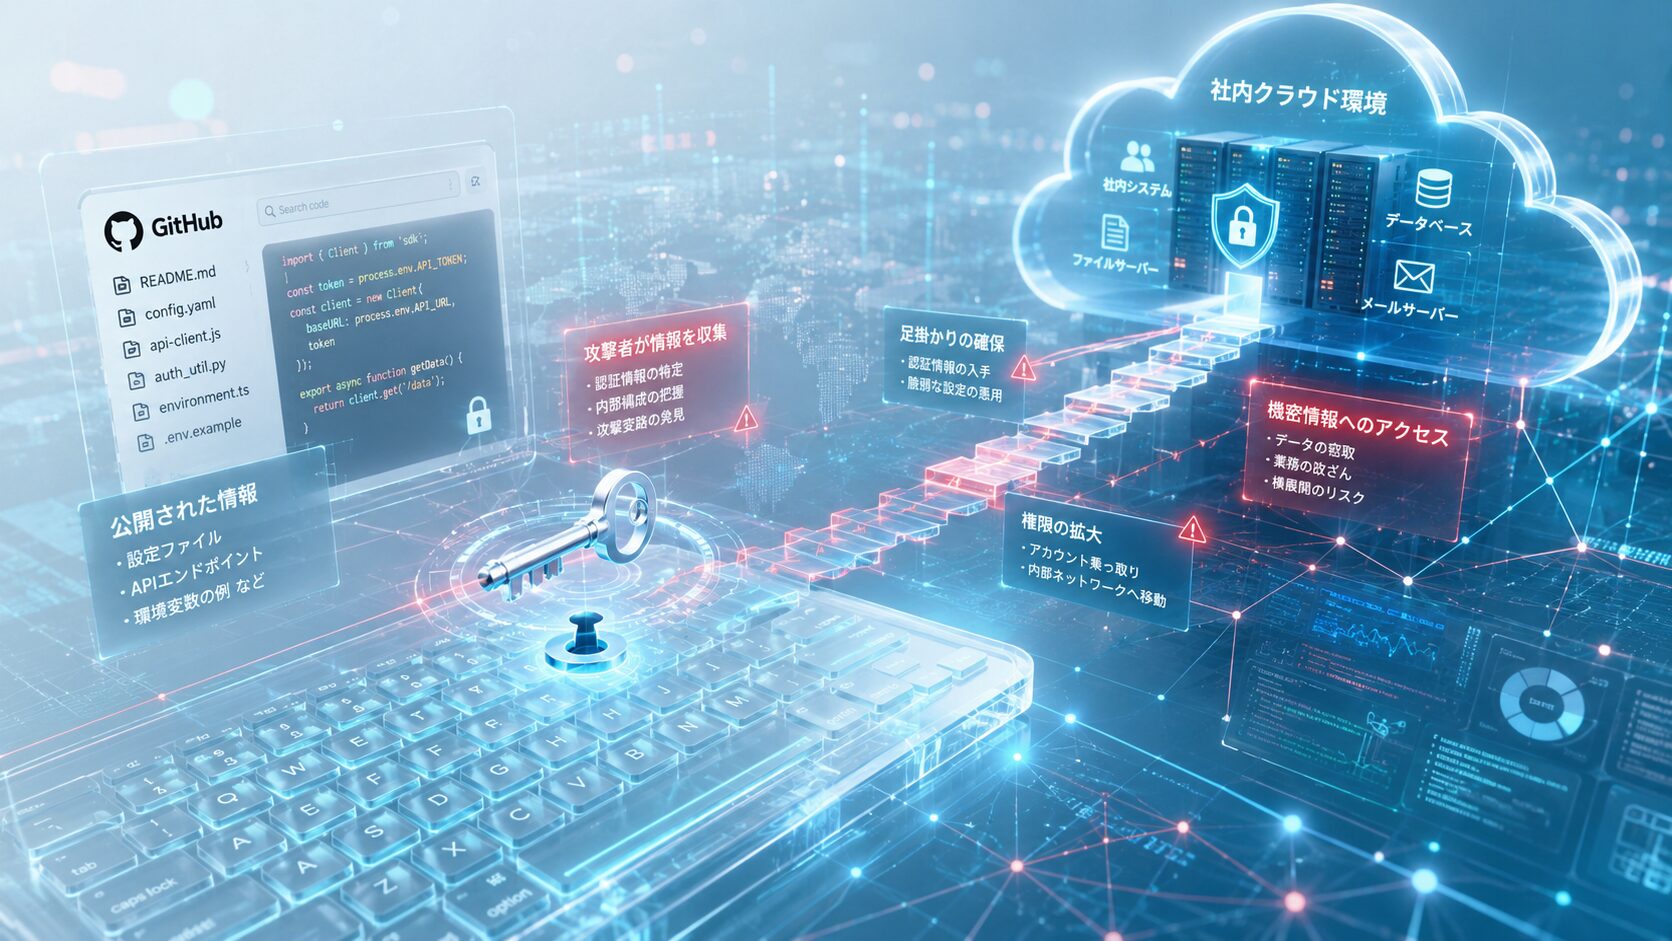
クラウドファンディング大手のCAMPFIREは2026年6月2日、GitHubアカウントへの不正アクセスを起点に、対象ユーザーのユニーク件数で最大22万5846件の個人情報が漏えいしたおそれがある事案について、外部専門機関によるフォレンジック調査結果を公表した。原因は、従業員が発行したGitHub認証情報が個人開発用サーバーに意図せずアップロードされ、第三者に不正利用されたことだった。個人情報を含…
GitHubは日本時間2026年5月20日、公式Xアカウントを通じ、自社の内部リポジトリへの不正アクセスを調査していると公表した。従業員端末が悪性のVS Code拡張機能を通じて侵害され、その端末を足場にGitHubの内部リポジトリへ不正にアクセスされた疑いがあるというものだ。同社は、外部へ持ち出された内部リポジトリの範囲、認証情報などのシークレットへの影響、顧客のエンタープライズ、組織、リポジト…
