北朝鮮のネット障害、DDoS攻撃の可能性 米ケンティックが通信量急増を分析
北朝鮮で起きた断続的なインターネット障害について、米ネットワーク監視企業ケンティックは通信量データを基に、サイバー攻撃が原因だった可能性が高いと分析した。2026年10月23日付のロイターが伝えた。通信量の急増とサイト障害が同じ時期に生じたことを根拠としている。

ニュースはAIで深化する—。
本ページでは「サイバー攻撃」をテーマとした記事を一覧で掲載しています。
北朝鮮で起きた断続的なインターネット障害について、米ネットワーク監視企業ケンティックは通信量データを基に、サイバー攻撃が原因だった可能性が高いと分析した。2026年10月23日付のロイターが伝えた。通信量の急増とサイト障害が同じ時期に生じたことを根拠としている。
ESETは2026年10月22日、ウクライナの穀物物流企業への攻撃で確認したバックドア「MythicRatatoskr」の分析を公表した。このバックドアは、分散型ネットワークYggdrasil内の指令サーバーと通信する仕組みだ。ESETによると、国家関連の攻撃主体がこの方法を利用した例は、同社が把握する限り初めてだという。
PHPの重大な脆弱性2件「PHP2Shell」を巡り、国内外の企業や政府が修正対応を急いでいる。ロイターが2026年10月22日に報じた。日本でも一部企業が予防的にサービスを停止した。Cloudflareのマシュー・プリンスCEOは、悪用の試行が数百万件に達したと説明。Amazonは、一般公開4日前の10月17日にも悪用試行を観測したと発表している。
マイクロソフトは2026年10月21日公開の分析で、中国国家と連携していると同社が評価する攻撃集団「Storm-0940」が、複数のAIエージェントを使う「ARTEX」で世界の数百の組織への攻撃を自動化したと発表した。また、既に公表されていたConnectWiseのマルチテナントアプリケーション侵害も、同集団によるものと評価した。
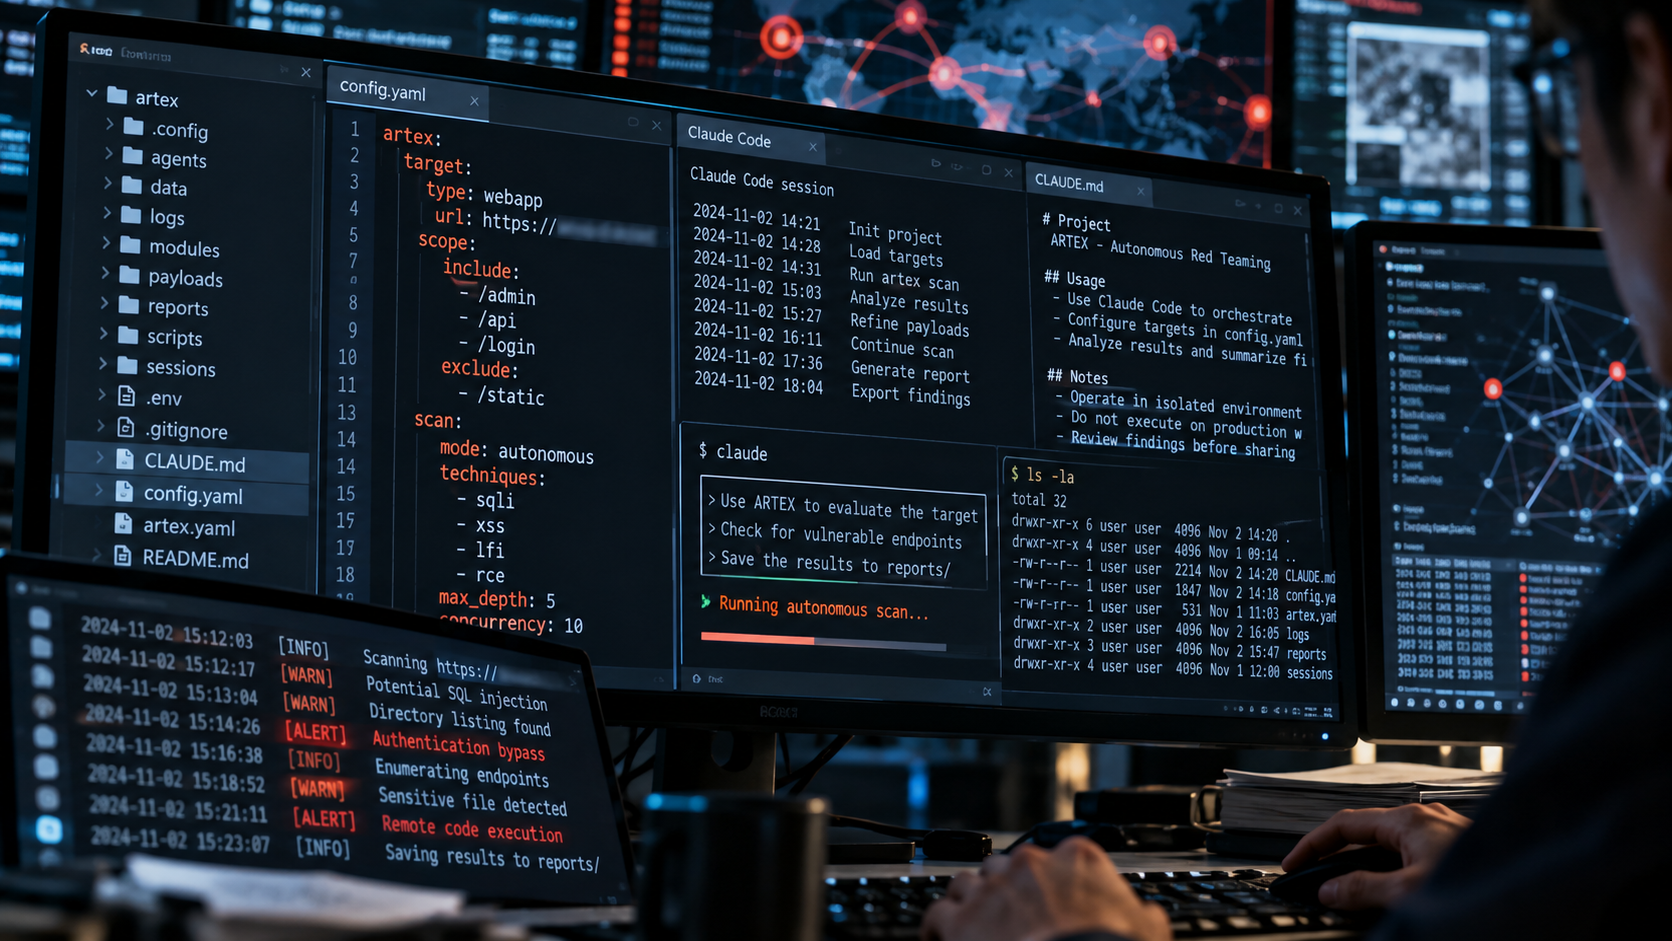
GMOサイバーセキュリティ byイエラエのGMOサイバー犯罪対策センターは、日本企業への不正アクセスに関係する攻撃元インフラで、自律型侵入テストツール「ARTEX」の使用を確認した。2026年10月19日付の公式ブログによると、調査した攻撃元インフラの1つでは日本企業約20社が標的となり、うち9社は同じ業種のサイトだった。
NECは2026年10月20日、システム開発・保守の委託先がサイバー攻撃を受け、複数の顧客で不正アクセスによるシステム障害と、個人情報を含む情報の漏えいが発生したと発表した。攻撃者は窃取した正規アカウントの認証情報を悪用し、顧客のサーバ内のファイルを暗号化した。NECは影響を受けた顧客への対応と被害の全容解明を進めている。
京王電鉄グループへのランサムウェア攻撃について、ハッカー集団「Qilin」が犯行を主張し、内部資料とされる画像を掲載したとTBS NEWS DIGが2026年10月16日に報じた。京王電鉄は同日、攻撃を名乗る組織による情報公開の主張を把握したと発表した。掲載物が同社の内部情報かどうかを調査しており、情報流出は確定していない。
シスコのTalosとRecorded Futureは2026年10月14日付で、ロシアなどの政府・資源関連組織を狙ったサイバー諜報活動の共同研究を公表した。Talosは攻撃集団とカザフスタンの関連を「中程度の確信度」で評価している。ロイターによると、ロシアのオルスク製油所が標的となり、ニジニ・ノブゴロド市政府への侵入を示す証拠があると研究者が説明した。
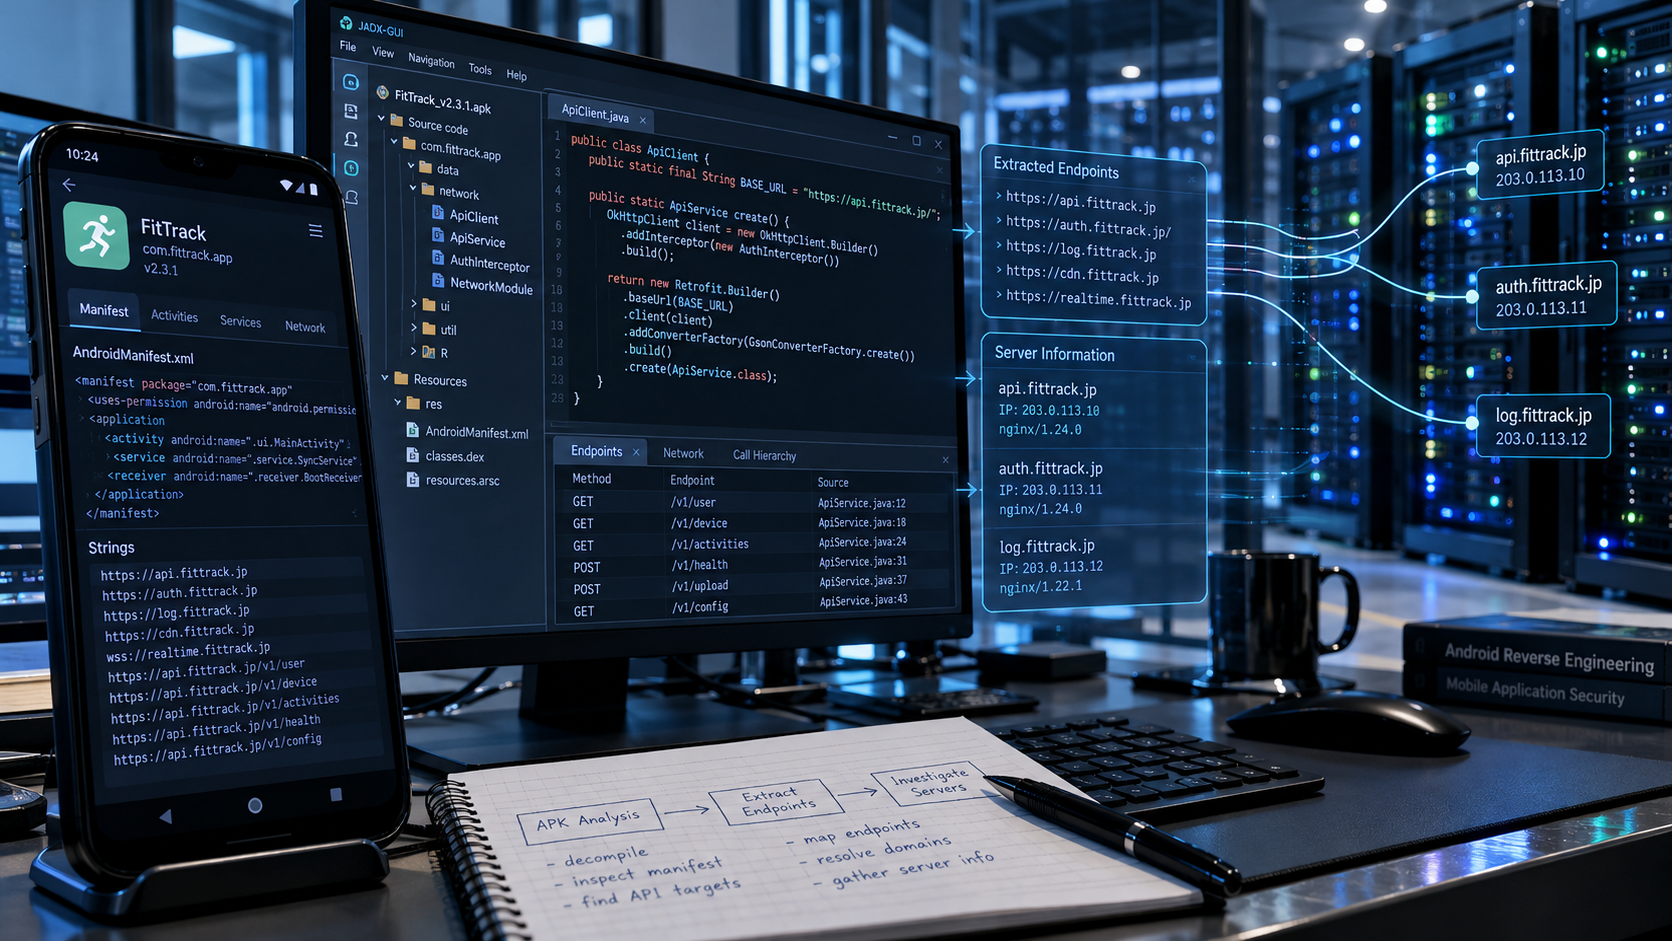
NICTの脅威情報分析チームLETTICEは、国内で相次ぐ情報漏えい事案の原因の一つとして、公開Androidアプリの解析を起点に接続先サーバを攻撃する手法を特定し、「A2B攻撃(App-to-Backend Attack)」と命名した。2026年10月13日に公表した資料で、アプリ提供事業者に侵害の確認、脆弱性の点検、暫定的な緩和策の3種類の対策を示した。
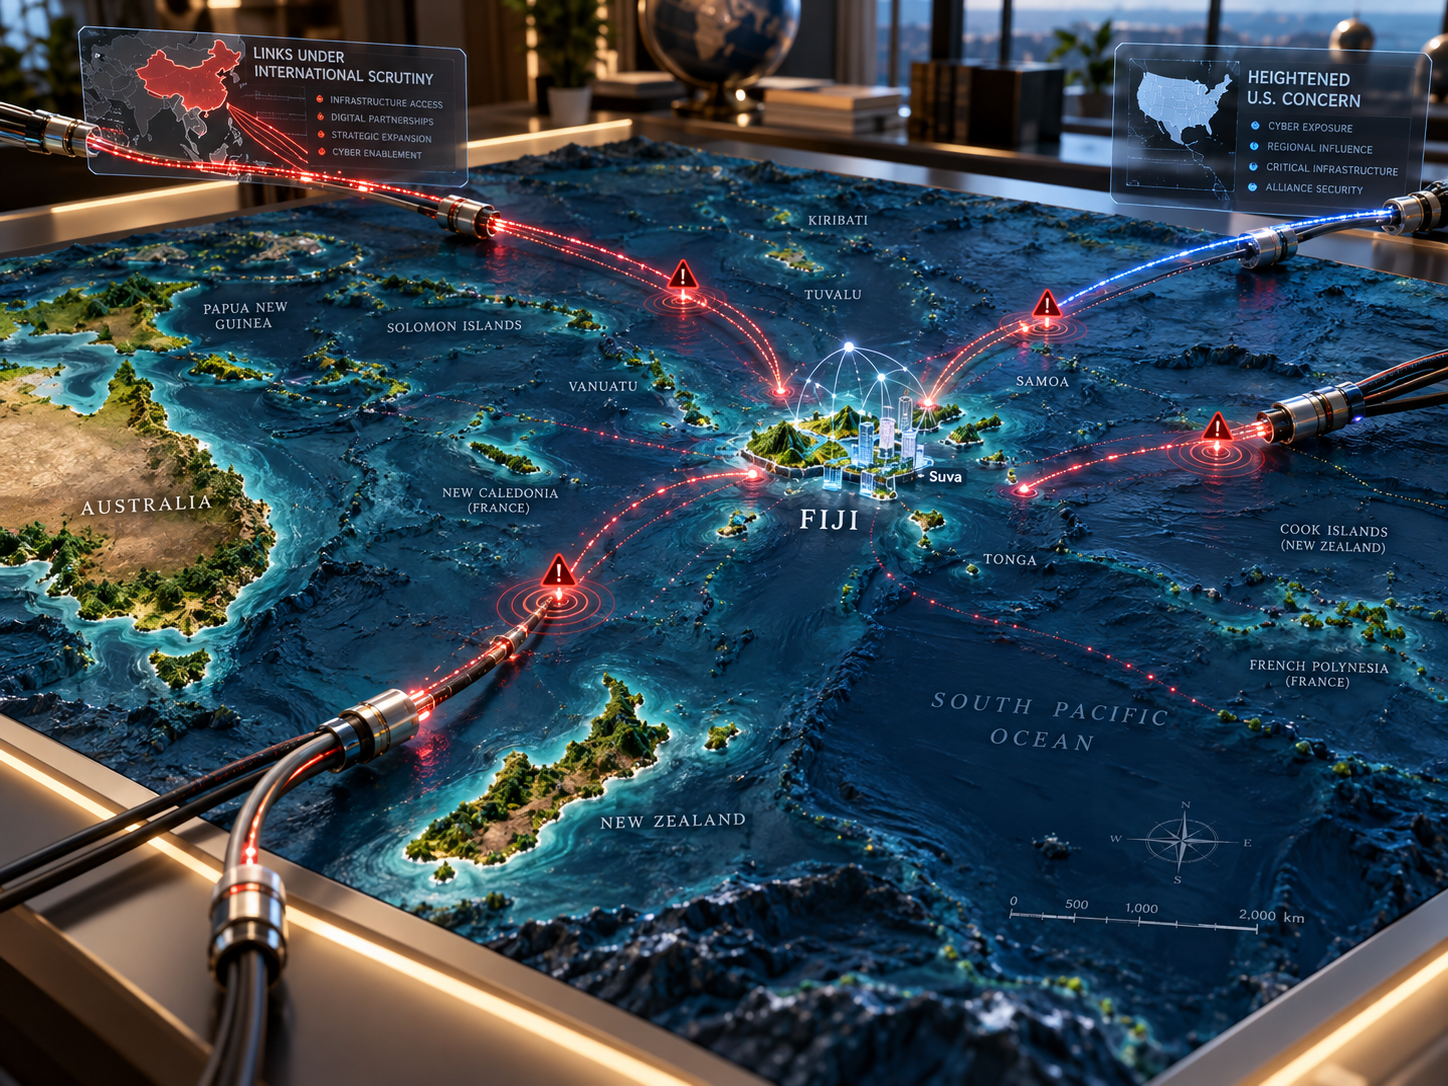
在フィジー米大使館は、首都スバに拠点を置く地域機関のネットワークが2026年7~8月に不正アクセスを受け、中国と関係のあるハッカーによる侵入が数日間続いたと説明した。ロイターが伝えた。フィジー警察は事案を調査しており、被害を受けたとされる機関の名称や情報流出の有無は明らかになっていない。
フランスの大手スーパーE.Leclerc、Intermarché、Coopérative Uなどで2026年10月11日夜から12日(現地時間)、冷蔵・冷凍設備の温度を異常上昇させるサイバー攻撃が発生した。被害は数百店舗に及び、食品廃棄が相次いだ。パリ検察が捜査を開始したほか、フランスのサイバー当局も冷蔵設備の制御機器について警告を発表した。
米司法省とFBIは2026年10月8日(現地時間)、中国政府との契約関係が指摘される中国企業Integrity Technology Group(Integrity Tech)に関連するサイバーツール「Microscan」と「FishHub」へのアクセスを妨げるため、裁判所の許可に基づき7ドメインを押収したと発表した。米当局は、同社で働くサイバー工作員が両ツールを使用し、日本の空港などを脆弱性探索…
米サイバーセキュリティー企業クラウドストライクは2026年10月7日(米国時間)、韓国の金融機関を狙ったサイバー攻撃について、中国広東省茂名市を所在地として入力した「26歳」の人物が関与した可能性を示す分析を公表した。手掛かりはClaude Codeのセッションに残された履歴書用の情報などで、同社は現時点で攻撃者の身元を確定できないとしている。
ソウルの汝矣島純福音教会とサラン教会が、サイバー攻撃による信徒の個人情報流出の可能性を調査している。2026年10月7日付のロイターによると、汝矣島純福音教会は初期分析で約85万人の氏名や生年月日に関する情報の流出が疑われると説明した。保安会社Oasis Securityは、攻撃記録にAIツールの使用を示唆する痕跡があるとしている。
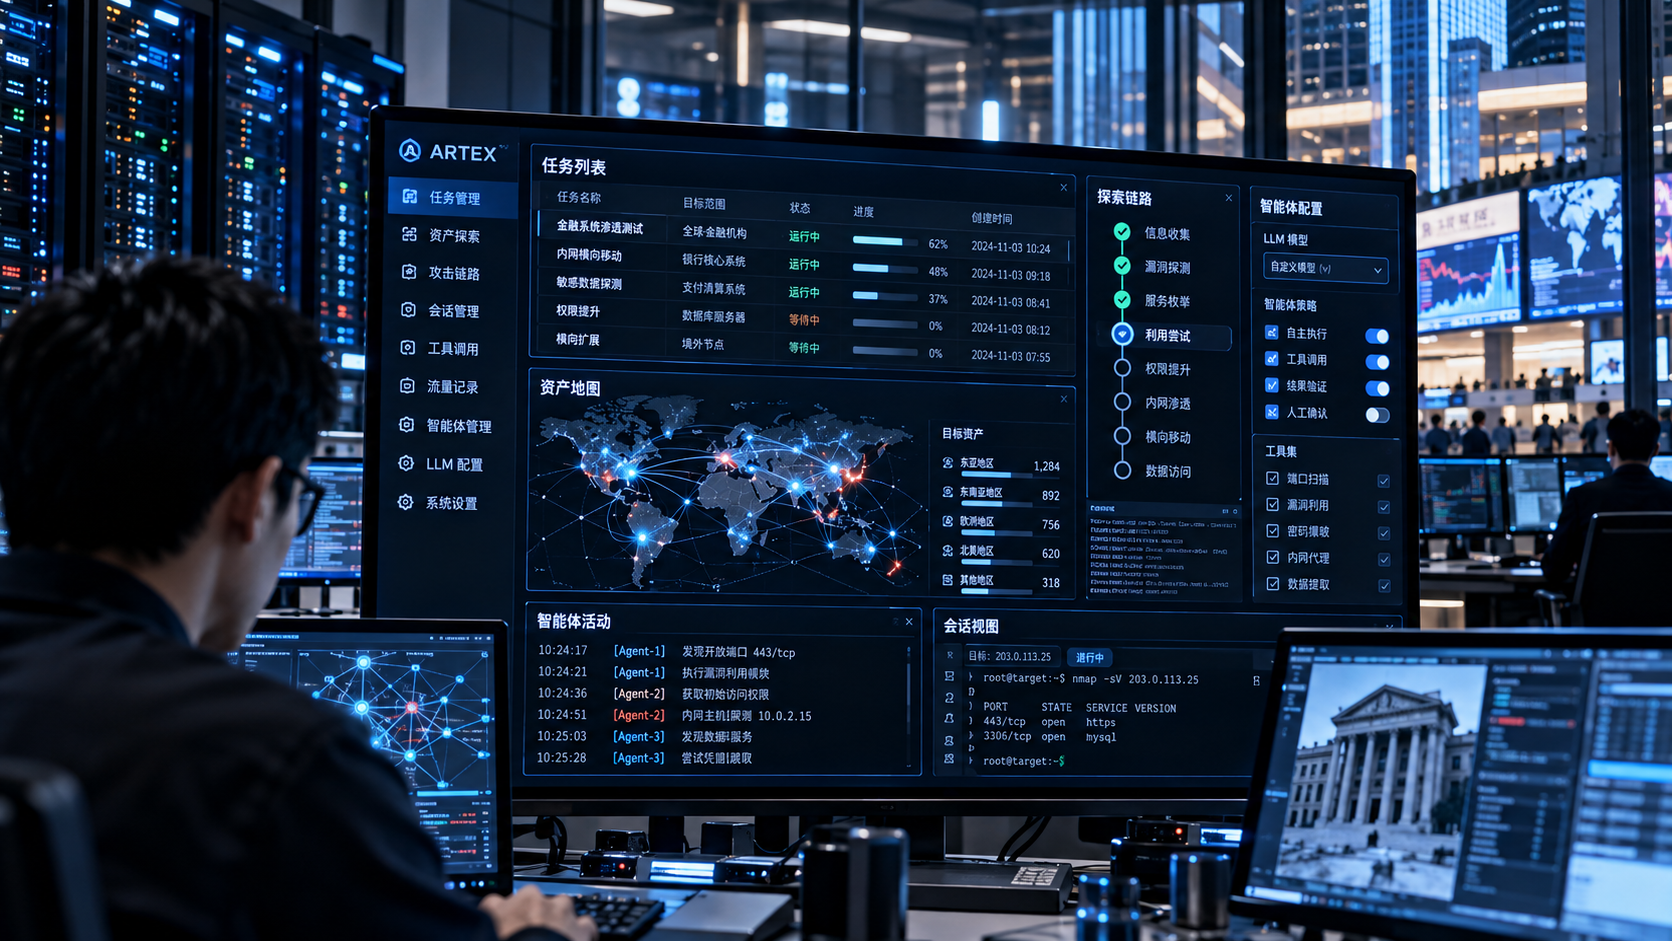
韓国の金融機関への攻撃で利用が疑われるAI侵入テストツール「ARTEX」について、ARTEXのインスタンスがホストされているとみられるIPアドレスが世界で約600確認された。聯合ニュースが2026年10月6日付で、AhnLabのASECによる分析として報じた。金融機関への攻撃に使われたIPでもARTEXの痕跡が確認され、韓国警察が捜査を進めている。
サイバー攻撃集団「Qilin」の中心メンバーとされるロシア国籍の28歳の男が日本で拘束され、2026年10月2日にドイツ側へ引き渡されたと報じられた。TBS NEWS DIGなどによると、日本の捜査当局は5月に大阪市内で男を拘束した。ドイツ当局は恐喝容疑で捜査している。
大阪公立大学は2026年10月5日、2日未明から続く大規模なシステム障害について、サイバー攻撃を受けたと説明し、ランサムウェアによるものとみていると明らかにした。在学生や卒業生ら13万人以上の個人情報がシステムに保管されており、流出の有無を調査している。6日午後までに、流出の確定や基盤システムの復旧完了に関する大きな更新は確認されていない。
脆弱性の発見・通知に取り組むDIVDは、2026年9月21日(現地時間)に受けた侵害について、同団体が利用するZammadの2件のゼロデイ脆弱性が侵入に悪用されたと明らかにした。10月1日には、ボランティアのDIVDメールアドレスなどの流出も公表した。DIVDは攻撃の挙動からAIエージェントが関与したと評価しているが、攻撃主体や使用されたAIモデルは特定していない。
米FBIは2026年9月23日(現地時間)、ハッカー集団シャイニーハンターズがFBIJobs.govを侵害し、職員や採用応募者の情報を盗んだとする主張を調査していると明らかにした。ロイターは、攻撃者が示したデータの一部で実在する職員情報を確認した一方、侵入経路やデータ全体の真正性は未確定としている。
9月23日(現地時間)のロイター報道によると、国連総会に合わせてニューヨークに集まった欧州の閣僚らは、ロシアが欧州で破壊工作やサイバー攻撃などを強め、ウクライナ支援を弱めようとしているとの認識を示した。閣僚らは結束と抑止、支援継続を対抗策に挙げた。ロシア大統領府はNATO諸国での破壊工作への関与やNATOとの対決を計画しているとの見方を否定している。
