フランス、生活費抗議デモが4週連続 内務省集計14万6000人、9日に労使協議
フランス各地で11月7日(現地時間)、生活費高騰などに抗議するデモが4週連続で行われた。内務省集計では全国14万6000人が参加し、過去3週末を下回った。パリでは行進の解散時に一部参加者と警察が衝突した。政府は9日、購買力と賃金を議題に労使代表との会議を開く予定だ。

ニュースはAIで深化する—。
行政、公共政策、社会制度、インフラ、治安や法制度など、 私たちの生活に関係する「見えにくい公共領域」を扱います。
税、医療、教育、防災、行政に加え、 犯罪や事件を通じて浮かび上がる社会構造や制度の課題にも注目。
ニュースの先にある生活への影響を整理し、 公共を「自分ごと」として理解するためのカテゴリです。
フランス各地で11月7日(現地時間)、生活費高騰などに抗議するデモが4週連続で行われた。内務省集計では全国14万6000人が参加し、過去3週末を下回った。パリでは行進の解散時に一部参加者と警察が衝突した。政府は9日、購買力と賃金を議題に労使代表との会議を開く予定だ。
総務省は2026年11月6日、ウェブサイトやモバイルアプリを運営する所管事業者・関係団体に、不正アクセス対策の徹底を呼びかけた。前日の5日に内閣官房国家サイバー統括室が公表した注意喚起を周知したもので、特に個人情報を扱う事業者に対策を求めている。
ラクスルは2026年11月9日付の発表で、データ入稿処理に関わるシステムへの不正アクセスを確認し、保管していた印刷データなどに含まれる個人情報が外部に流出したおそれがあると明らかにした。注文者以外にも、名刺やはがきなどに記載された人の情報が対象となる場合がある。
チームスピリットは2026年11月6日、開発用サーバーへの不正アクセスにより、重複を除く個人情報28,824件の流出を確認したと発表した。この中には要配慮個人情報35件が含まれる。同社はサーバーの設定と情報管理の不備が原因と説明し、外部専門機関などと全容解明を進めている。
NTTドコモは2026年11月6日公開の第三報で、My docomoとドコモオンラインショップへの不正アクセスによる流出情報に、本人確認書類番号や契約内容が含まれると公表した。一部の対象顧客では銀行口座情報なども流出した。対象は最大約30万件で、同日午後6時時点で詳細調査が続いている。
電子チケット販売・管理サービス「teket」を運営する株式会社teketは2026年11月8日、不正アクセスにより全会員の氏名・メールアドレスなどが流出したと発表した。11月9日時点でもサービス停止が続き、対象件数や再開時期は精査中。つくばエキスポセンターなどでは、購入完了メールによる代替の入場確認を案内している。
ハッカー集団が、ロシア連邦国家統計局(ロススタット)から取得したとするデータを基に、戦争に関連するロシア側の死亡者数を公表した。メドゥーザの2026年11月8日付報道によると、サイバーパルチザンBYの集計は同年8月27日までで39万3881人。同紙は、現時点で数字の正確性を判断できないとしている。
信用金庫の預金や振込などを支える「しんきん共同システム」で2026年11月6日に発生した障害は、同日午後7時5分に復旧作業が完了した。全国信用金庫協会、しんきん共同センター、信金中央金庫は共同発表で、西日本エリアのATMを含む全サービスが利用可能になったと明らかにした。
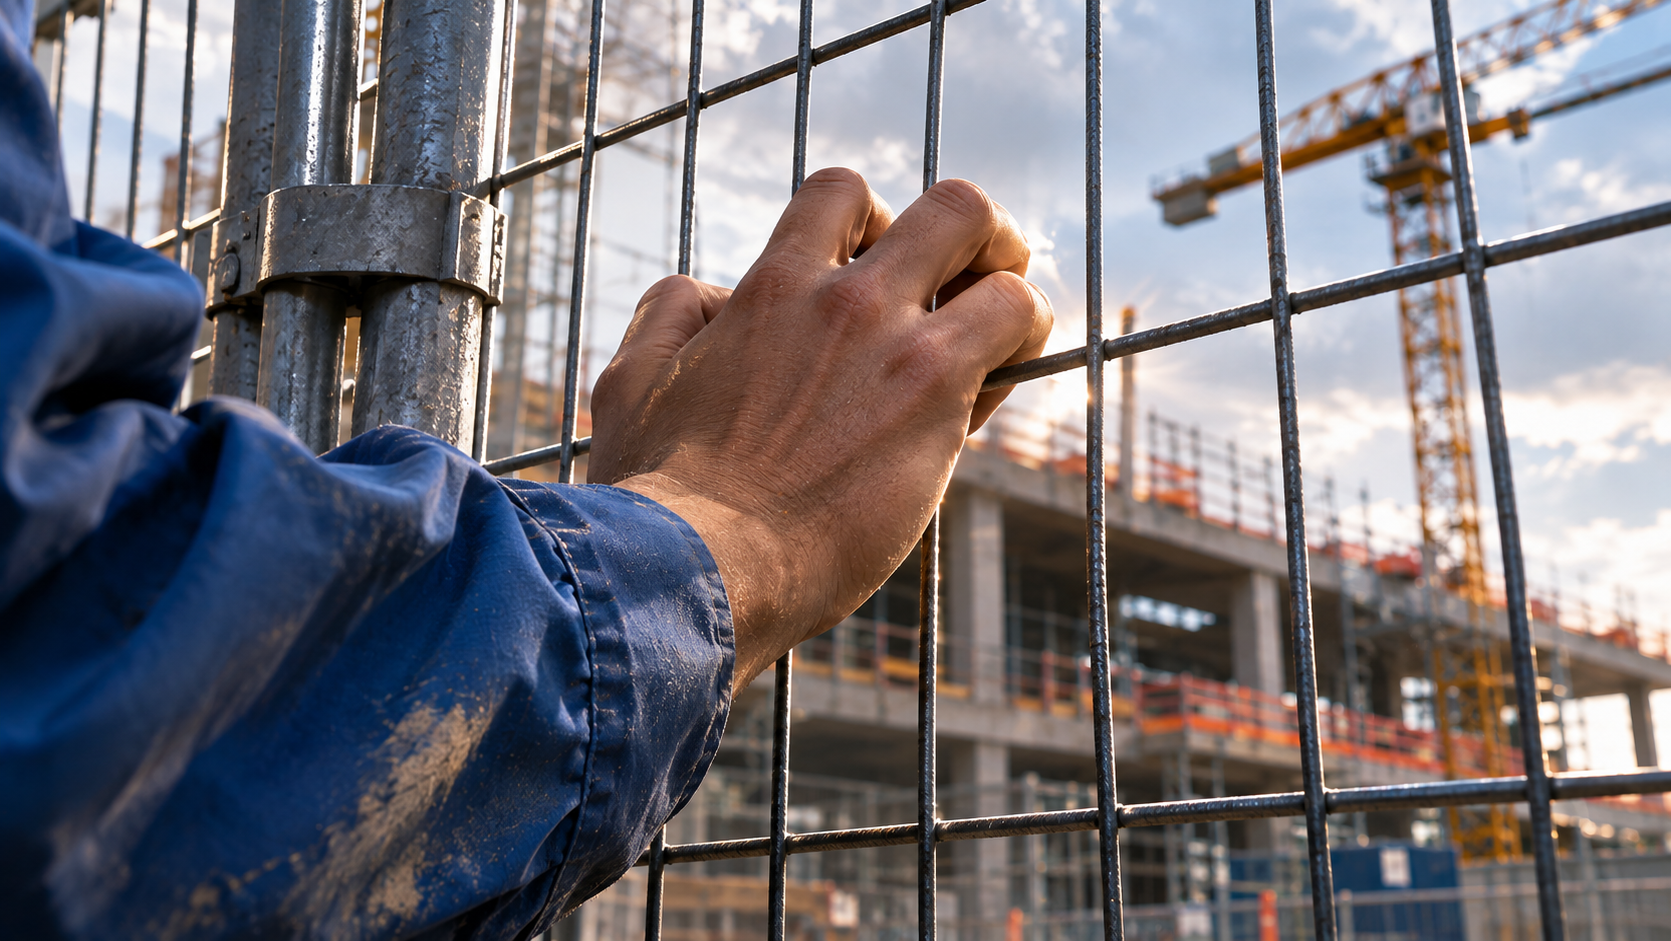
オランダ・アムステルダムで2026年11月6日(現地時間)、マイクロソフト向けデータセンターの建設現場に抗議参加者が立ち入り、警察が218人を拘束した。6日夕方には150~200人と推計されていたが、その後の報道で人数が判明した。11月7日には拘束者全員の釈放が確認されている。
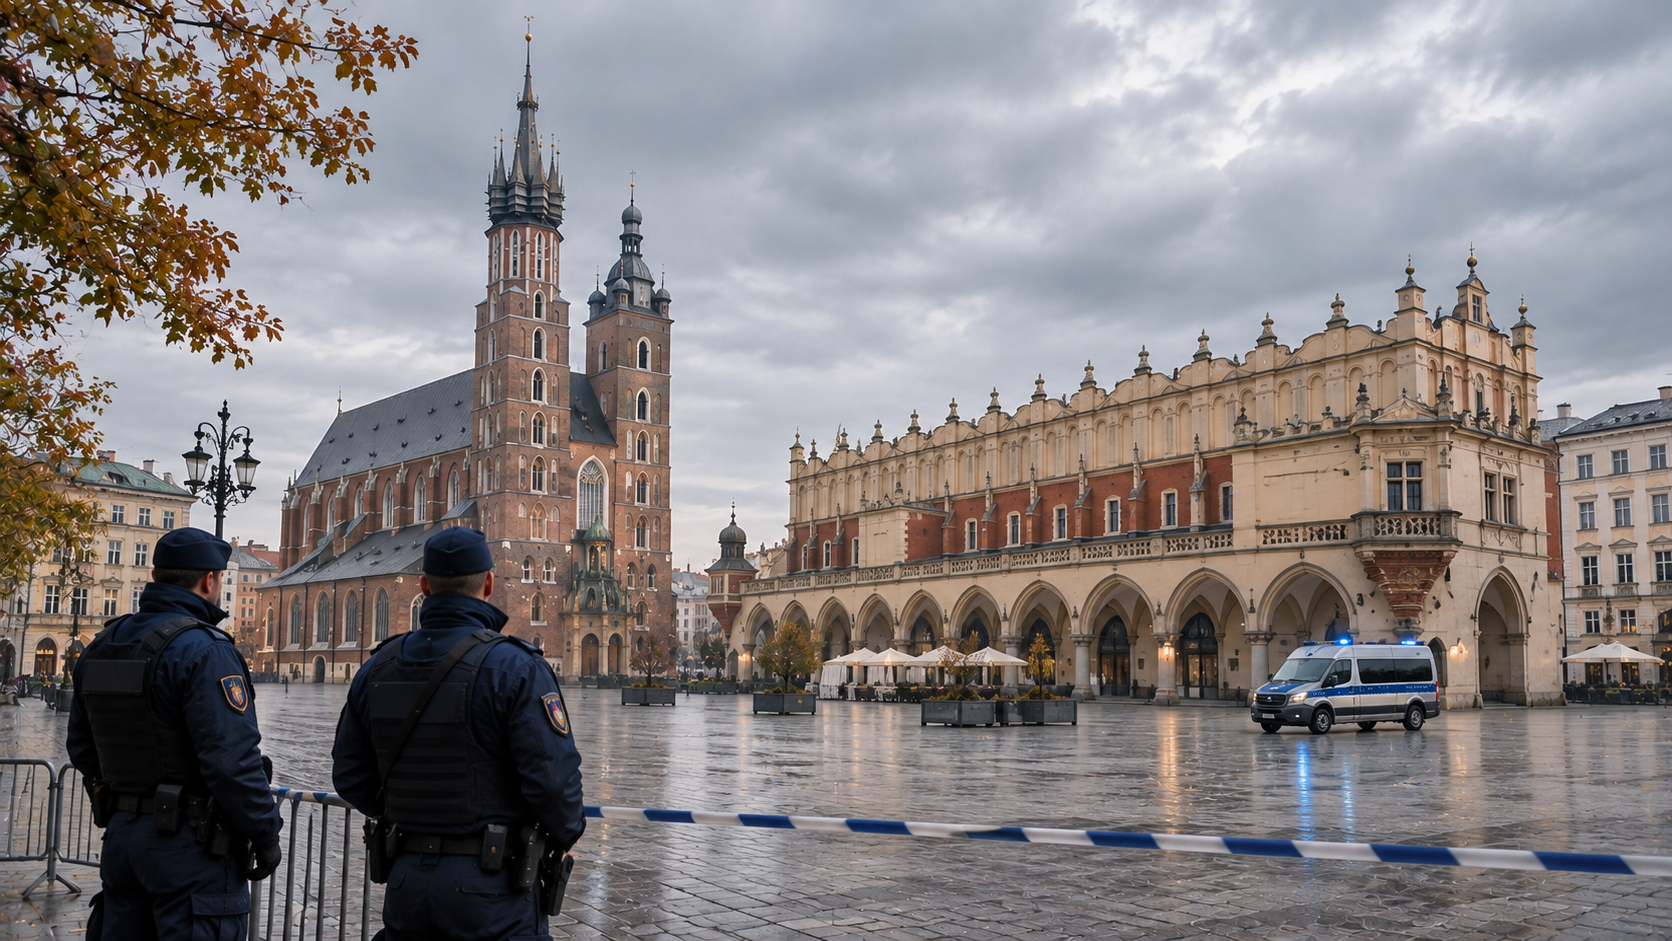
ポーランド南部クラクフの旧市街にある中央広場で2026年11月7日午後3時ごろ(現地時間)、銃撃事件が起き、女性4人、男性2人の計6人が死亡した。検察は翌8日、テロ犯罪として捜査を開始。別都市で発見された3人の殺害も同じ捜査に含めている。
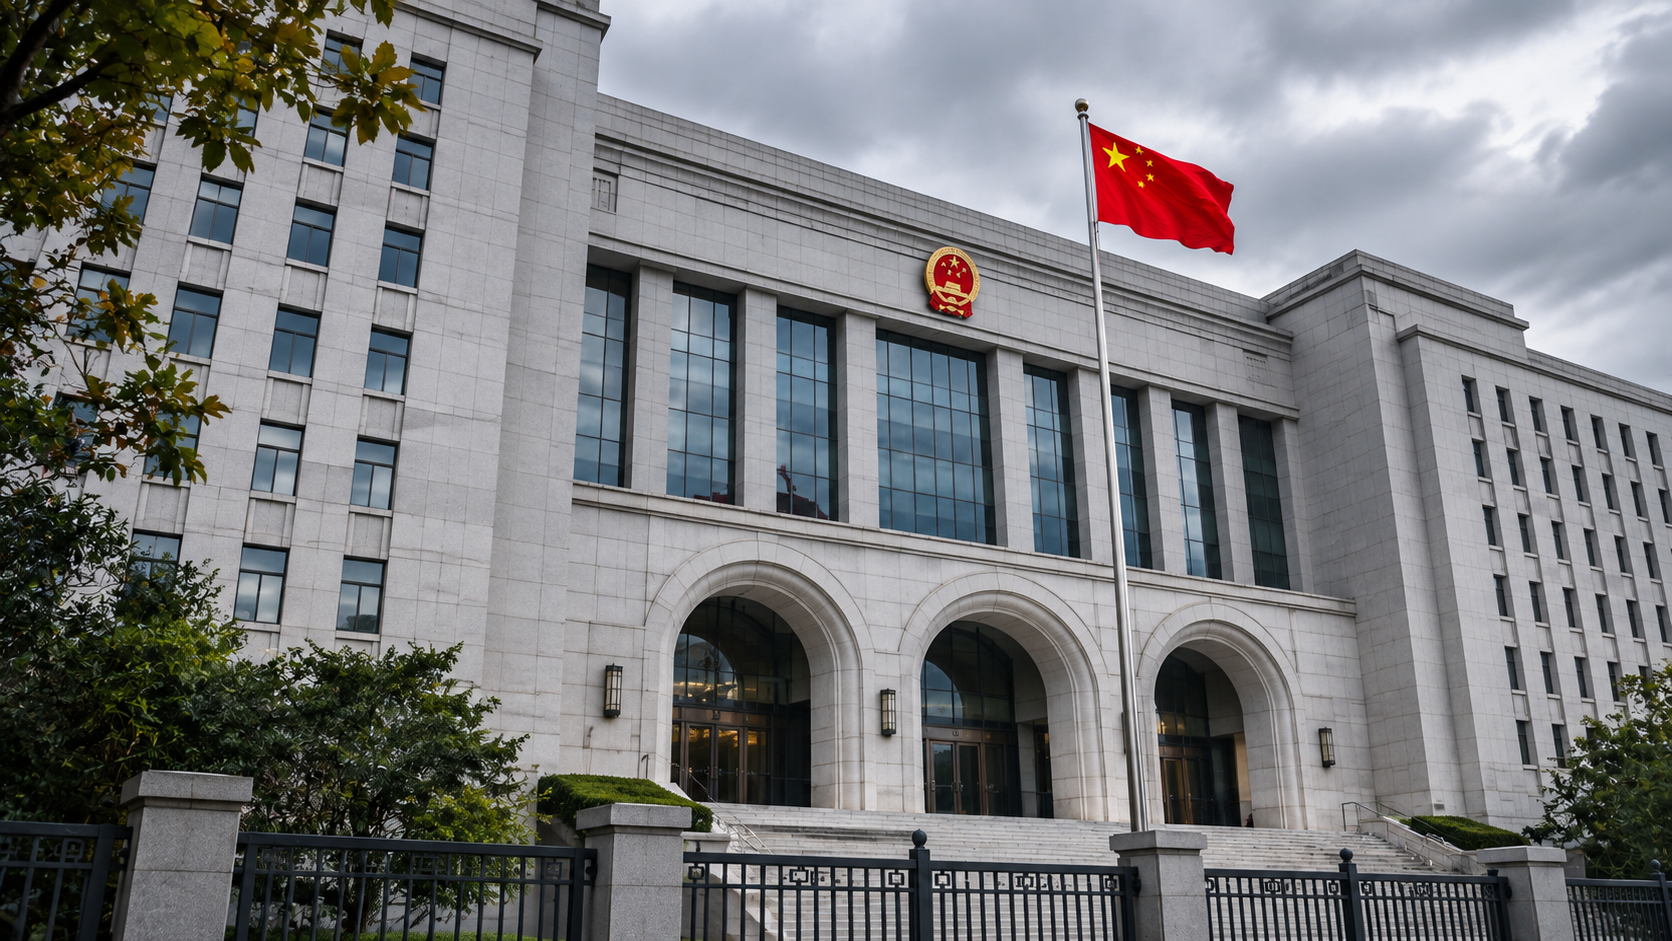
中国で服役中のアステラス製薬の60代の日本人男性社員が、2026年12月中旬に刑期を満了し、出所・帰国する見通しとなった。共同通信と読売新聞が11月7日付で、日中関係筋の話として報じた。男性はスパイ活動を行ったとして、中国の裁判所から懲役3年6カ月の実刑判決を受けている。
ケニアのモンバサ高裁は11月6日(現地時間)、シャカホラ事件の教団指導者ポール・マッケンジー被告に、子ども190人と成人1人の殺人で禁錮200年を言い渡した。ロイターやAP通信などが報じた。飢餓による殺人と直接的な殺害について、それぞれ100年の刑期を科し、連続して執行する。
暗号資産分析企業のChainalysisは、2026年11月4日午後11時(米東部標準時)の更新で、全ユーザーに関する氏名、ユーザー名、パスワードハッシュ、ライブトークンを含む情報が攻撃者に露出したと公表した。一部のKYTアカウントでは無許可アクセスの疑いもある。その後、同社は11月7日にReactor、KYT、Address Screeningのオンライン復帰を発表した。
消防庁が、住民の安否情報を扱うシステムへの不正アクセスを受け、サービスを停止した。運用保守を委託する富士ソフトが第三者による不正アクセスを確認し、消防庁が2026年11月5日に公表。影響範囲を調べるため外部からの接続を遮断している。消防庁は発表時点で個人情報の漏えいを確認していない。
三井住友銀行は2026年11月5日、メール配信委託先のアララから、配信先メールアドレス227,216件が外部に漏えいしたとの報告を受けたと公表した。アララのメール配信サービスへの不正アクセスに関するもので、同行は発生経緯や影響範囲の確認を進めている。
ワークマンは2026年11月4日、メール配信委託先のアララへの不正アクセスにより、オンラインストアのメールマガジン利用者のメールアドレス最大約145万件が流出したと発表した。アララでは複数の契約企業に被害が広がっており、影響範囲の精査を続けている。
三井住友海上とあいおいニッセイ同和損保は、自社システムへの第三者からの不正アクセスを検知したとして、一部のWebサービスを停止している。顧客情報の保護、被害拡大の防止、影響調査が目的で、保険の加入手続きやWebでの事故連絡などに影響が出ている。事故連絡は電話などで受け付ける。
良品計画とクレディセゾンは2026年11月4日、MUJIアプリを巡る不正アクセスについて、MUJI Cardのカード番号全桁など約109万件が第三者のアクセス対象となった可能性を公表した。対象には現在有効なカード約34.5万件が含まれる。アプリ未利用のネットストア会員も個人情報の流出可能性の対象と判明した。
ビックカメラ、コジマ、ソフマップは2026年11月2日付の発表で、メール配信等の委託先であるアララのシステムへの不正アクセスにより、顧客のメールアドレス等がグループ合計約1,490万件、外部に流出した可能性があると明らかにした。3社は当該サービスへのデータ連携を停止し、影響範囲の確認を進めている。
野村インベスター・リレーションズは2026年11月6日、機関投資家・アナリスト向けIR情報提供サービス「機関Navi」への不正アクセスによる情報漏えいの第二報を公表した。漏えいが確認された情報は、機関投資家・アナリスト等の約2,000件と同社元社員の約250件。氏名やメールアドレス、電話番号、所属会社の情報などが含まれる。同社は11月2日に不正アクセスを確認し、4日に第一報を発表していた。
